


LONDON (IT BOLTWISE) – HaveIBeenPwned hat seine Datenbank mit einer ungewöhnlichen Quelle erweitert: Millionen Datensätze stammen diesmal aus Infostealer-Malware, die Zugangsdaten direkt von infizierten Geräten ausliest. Insgesamt wurden laut Dienst etwa 56 Millionen eindeutige E-Mail-Adressen und 124 Millionen Passwörter integriert. Für Unternehmen und IT-Teams bedeutet das Update vor allem mehr sichtbare Risiken in Bestandskonten und zusätzliche Indikatoren für Incident-Response-Workflows. Der Text ordnet ein, wie solche Stealer-Logs typischerweise entstehen, warum die Herkunft der Pakete oft unklar bleibt und welche Schutzmaßnahmen jetzt priorisiert werden sollten.
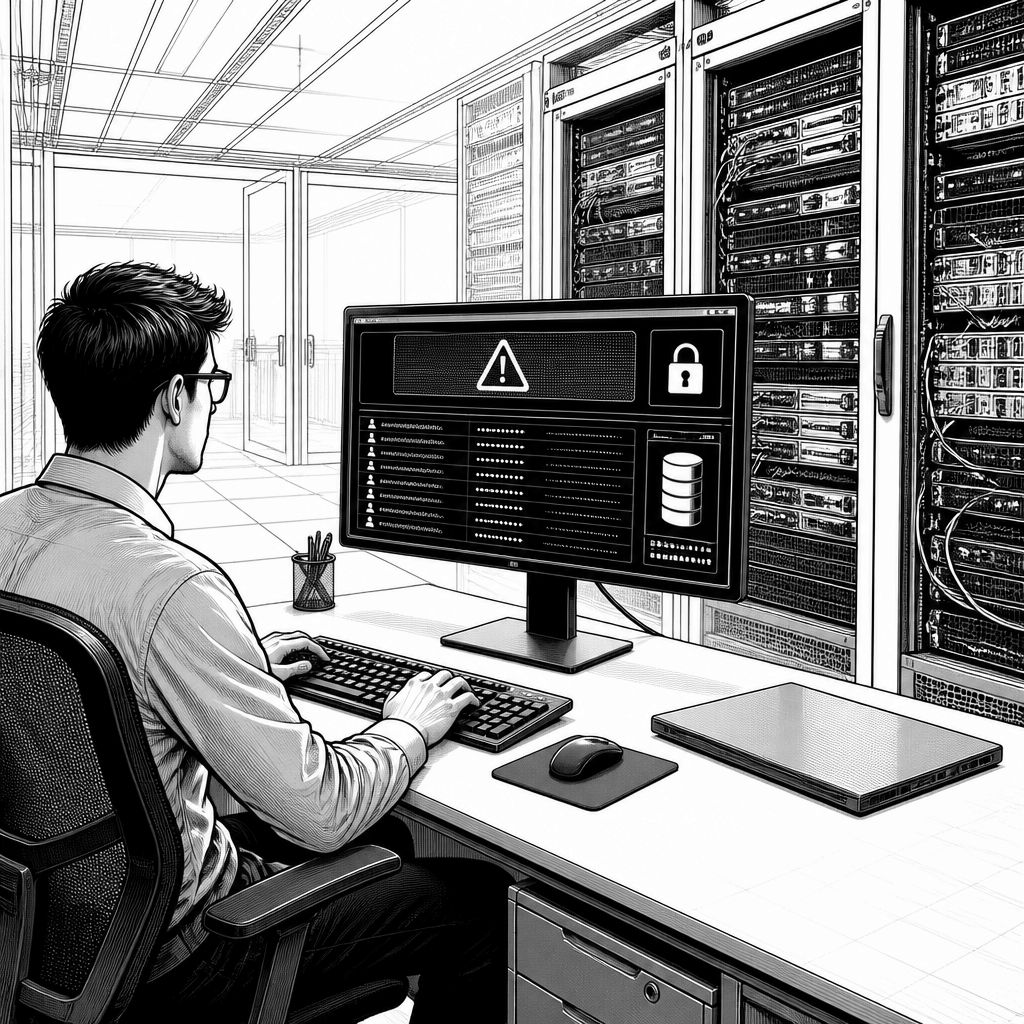
Der Passwort-Check-Dienst HaveIBeenPwned meldet ein Update, das weniger nach „klassischem Leak“ aussieht und stärker nach einem laufenden Untergrund-Ökosystem: Statt Daten aus einem einzigen, identifizierbaren Datenabfluss zu übernehmen, integriert der Dienst eine große Sammlung von Stealer-Logs. Infostealer-Malware sucht dabei gezielt auf betroffenen Rechnern nach gespeicherten Zugangsdaten und werten diese lokal aus, bevor sie anschließend abgegriffen und weiterverarbeitet werden. Das ist für Sicherheitsverantwortliche deshalb relevant, weil solche Vorfälle häufig nicht nur einzelne Datenbanken treffen, sondern ganze Account-Landschaften über viele Dienste hinweg „anstecken“.
Technisch betrachtet besteht der Kern des Updates aus einem Mix von Identifikatoren und Geheimnissen: HaveIBeenPwned zufolge wurden rund 56 Millionen eindeutige E-Mail-Adressen sowie etwa 124 Millionen Passwörter in die Datenbank integriert. Die Einträge basieren auf Protokollen, die Schadsoftware nach dem Auslesen von Passwörtern, Browserdaten oder Sitzungscookies erzeugt. Auffällig ist die fehlende Transparenz zur Herkunft der aktuellen Datensammlung: Der Dienst nennt nicht konkret, welche Malware-Variante beteiligt war und auf welchem Pfad die Daten letztlich in die Verarbeitung gelangten. Hinzu kommt, dass die neuen Datensätze aus hunderten Millionen einzelner Stealer-Log-Datenpunkte zusammengeführt wurden.
Im Marktkontext zeigt sich daran, wie sich die „Breach Intelligence“ von reinen Leak-Daten hin zu breiteren Indikatorensammlungen entwickelt. HaveIBeenPwned konkurriert zwar nicht direkt in jeder Funktion, aber mit Alternativen wie Listen-Diensten, Passwort-Überprüfungsportalen und integrierten Threat-Intel-Feeds, die von Sicherheitsanbietern oder Analyseplattformen bereitgestellt werden. Gerade bei Infostealer-nahen Informationen ist die Vergleichbarkeit jedoch schwierig: Während klassische Datenlecks oft durch Quellenmigration, Ausfallmuster oder veröffentlichte Dump-Statements rekonstruierbar sind, bleiben Stealer-Logs häufig „herkunftsarm“. Branchenexperten betonen daher, dass Unternehmen weniger auf die perfekte Zuordnung einer Kampagne setzen sollten, sondern auf konsistente Account-Hygiene, Log-Korrelation und schnelle Credential-Rotation.
Auch historisch lässt sich die Entwicklung gut einordnen: In den Jahren, in denen sich Infostealer wie ein wiederkehrendes Erfolgsrezept etablierten, verschoben sich Angriffsziele von einzelnen Plattformen hin zum breit nutzbaren „Credential-Portfolio“ der Opfer. Bereits frühere Wellen zeigten, dass gestohlene Zugangsdaten besonders dann wertvoll sind, wenn Nutzer Passwörter wiederverwenden oder gleiche Kombinationen aus E-Mail und Passwort über mehrere Services hinweg einsetzen. Das aktuelle Update passt in dieses Muster, weil die Datenbank nicht nur Benutzernamen sichtbar macht, sondern auch sehr konkrete Passworthinweise enthält. Für die Praxis heißt das: Ein Treffer in einem Check ist selten „nur ein Ereignis“, sondern ein Hinweis auf die Wahrscheinlichkeit von Folgekompromittierungen.
Für den Schutz- und Compliance-Rahmen ist das Thema zudem mehrschichtig. Einerseits können Nutzer über die Plattform prüfen lassen, ob ihre E-Mail-Adresse in bekannten kompromittierten Sammlungen auftaucht, und Benachrichtigungen aktivieren, sobald neue Funde hinzukommen. Andererseits müssen Unternehmen prüfen, wie sie solche Daten in eigene Prozesse integrieren, ohne dabei unnötig personenbezogene Informationen zu replizieren. Gerade im Enterprise-Umfeld sollten IT- und Security-Teams Datenschutzprinzipien beachten, etwa indem sie Treffer als „Risk-Indicator“ behandeln, statt daraus unkontrolliert Profiling abzuleiten. Ergänzend sollten technische Kontrollen wie MFA-Nutzung, Rate-Limits, Anomalieerkennung im Login und ein konsequentes Deaktivieren kompromittierter Sessions priorisiert werden.
Der unmittelbarste nächste Schritt für Organisationen ist, das Update in Incident-Response- und Identity-Management-Abläufe einzuweben. Wenn E-Mail-Adressen betroffen sein könnten, sollte die Entscheidung für Reset oder kontrollierte Re-Auth nicht nur anhand einzelner Treffer erfolgen, sondern über Kontext wie Zeitpunkt, betroffene Rollen, Zugriffspfade und beobachtete Login-Muster ergänzt werden. Gleichzeitig empfiehlt sich eine systematische Überprüfung von „Credential-Drift“: Wo werden Passwörter noch lokal gespeichert, wo gibt es Legacy-Integrationen ohne moderne Authentifizierung, und wie schnell kann man Rotation durchsetzen? Ausblickend spricht die Größenordnung des Updates dafür, dass Infostealer-Logs als Datenquelle weiter an Bedeutung gewinnen werden, wodurch Threat-Intel-Workflows stärker auf zeitnahe Account-Härte setzen müssen statt ausschließlich auf Leak-Zyklen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "HaveIBeenPwned aktualisiert Datenbank um 56 Mio. E-Mails und 124 Mio. Passwörter aus Infostealer-Logs" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "HaveIBeenPwned aktualisiert Datenbank um 56 Mio. E-Mails und 124 Mio. Passwörter aus Infostealer-Logs" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »HaveIBeenPwned aktualisiert Datenbank um 56 Mio. E-Mails und 124 Mio. Passwörter aus Infostealer-Logs« bei Google Deutschland suchen, bei Bing oder Google News!