


LONDON (IT BOLTWISE) – Wenn Handelsnetzwerke ungewöhnliche Aktivitäten melden, verschiebt sich der Fokus für Investoren von Kennzahlen zu Cyber-Risiken. Solche Signale können auf Schwachstellen, Manipulation oder kompromittierte Systeme hindeuten und damit direkt Volatilität sowie Vertrauen beeinflussen. Der Beitrag erklärt, wie Unternehmen Anomalien technisch erkennen, wie Regulierungsrahmen die Umsetzung prägen und warum ein belastbarer Sicherheitsbetrieb auch betriebswirtschaftlich zählt. Zusätzlich zeigt er, welche Maßnahmen Anleger beim Due-Diligence-Prozess konkret einfordern sollten.
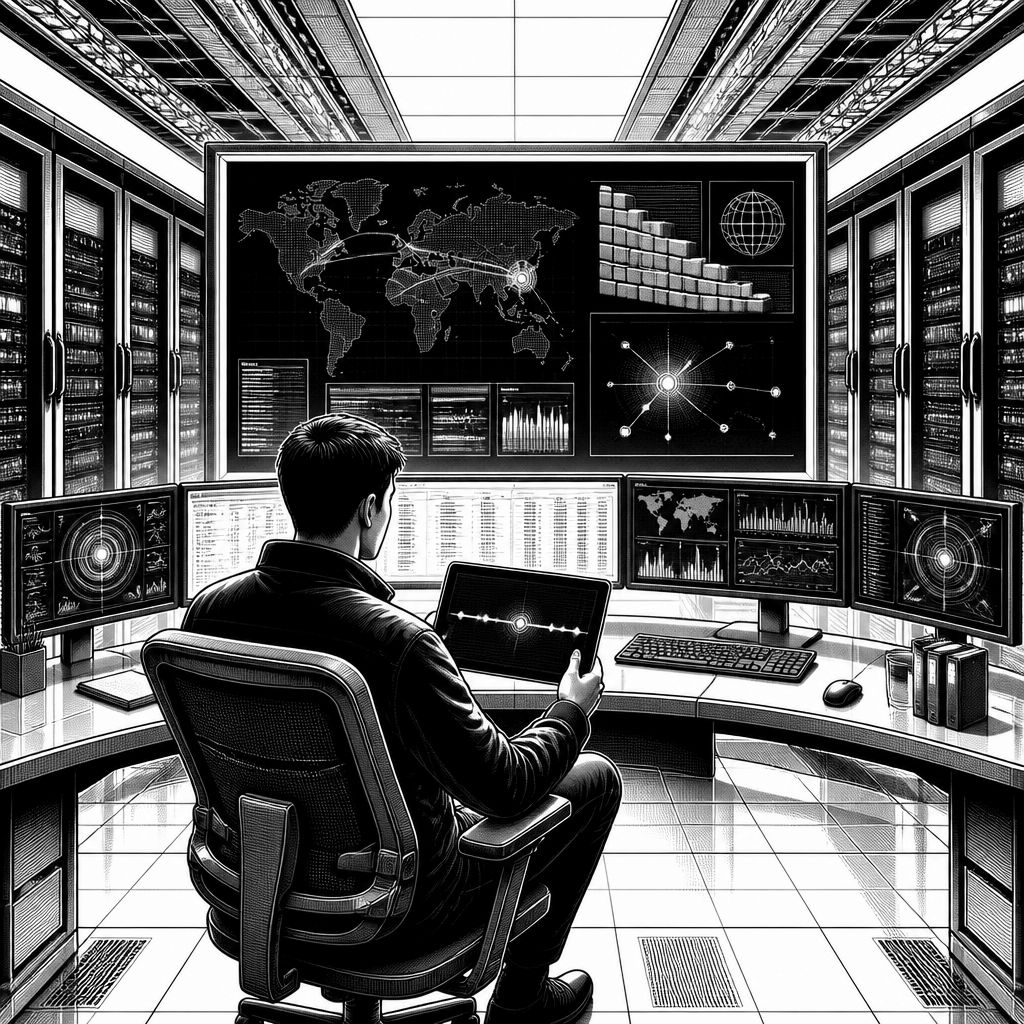
Ungewöhnliche Aktivitäten in Handels- und Datenverteilnetzwerken wirken auf den ersten Blick wie ein reines Security-Thema. Für Investoren ist die Sache jedoch enger mit der Unternehmensrealität verknüpft: Schon kleine Abweichungen in Netzwerkflüssen können auf Fehlkonfigurationen, verdächtige Zugriffe oder ein schleichendes Kompromittierungs-Szenario hinweisen. In der Folge geraten Handelsprozesse unter Druck, SLAs drohen zu reißen und die Wahrnehmung des Risikoprofils verändert sich. Genau an diesem Punkt wird Cybersicherheit zu einem Teil der Finanzanalyse, weil sich operative Störungen unmittelbar in Performance, Liquidität und Marktvertrauen übersetzen.
Technisch beginnen diese Vorfälle selten als „Alarm“, sondern als Muster, die ein Monitoring-System als Anomalie klassifiziert. Moderne Ansätze kombinieren Log- und Telemetriedaten aus Switches, Firewalls, DNS, Proxy- und Applikationsschichten, um ein Baseline-Profil des „Normalbetriebs“ zu erzeugen. Abweichungen wie ungewöhnliche Authentifizierungsraten, neue Kommunikationspfade zwischen Segmenten oder zeitlich verschobene Datenströme können Hinweise auf lateral movement oder Datenexfiltration liefern. Der Vergleich liegt dabei zwischen statistischer Erwartung und tatsächlichem Verhalten; entscheidend ist, dass Investoren verstehen, ob die Erkennung nur Signale sammelt oder auch eine belastbare Ursachenanalyse ermöglicht.
Historisch zeigt sich: Der Handel reagiert besonders sensibel auf Verfügbarkeits- und Integritätsrisiken. In den letzten Jahren haben sich Angriffsformen von klassischen DDoS-Extremen hin zu gezielteren Kampagnen entwickelt, bei denen Identitäten und Datenpfade im Mittelpunkt stehen. Gleichzeitig haben sich die Schutzkonzepte professionalisiert: Endpoint-Detektion, SIEM-Korrelation, Threat Intelligence und automatisierte Reaktionsläufe sind heute üblich, aber nicht überall konsistent implementiert. Wenn Unternehmen nur punktuell „Werkzeuge“ einsetzen, entsteht schnell ein Flickenteppich aus Alerts ohne durchgängige Evidenzkette. Für Investoren ist daher relevant, ob ein Security-Betrieb mit klaren Entscheidungswegen und dokumentierter Incident-Response existiert.
Im Markt konkurrieren Anbieter und Plattformen zunehmend um die Rolle der „operativen Sicherheitszentrale“. Unternehmen, die auf Lösungen wie Microsoft Defender for Endpoint/Defender XDR, CrowdStrike Falcon oder SentinelOne setzen, versprechen sich vor allem schnellere Detektion und einheitlichere Telemetrie. Doch der echte Differenzierungsfaktor liegt weniger im einzelnen Produkt als im Zusammenspiel: Wie gut werden Cloud- und On-Prem-Umgebungen integriert, wie sauber sind Datenmodelle und Query-Logik im SIEM, und wie schnell lassen sich Spielbücher für Incident Response ausführen? Branchenexperten betonen in Sicherheitsreviews häufig, dass „Anomalieerkennung ohne Verwertbarkeit“ wertlos ist, weil das Unternehmen Zeit verliert und Fehlerwahrscheinlichkeiten steigen.
Regulatorisch verschärft sich der Druck, gerade weil Finanz- und Handelsinfrastrukturen besonders schützenswert sind. In Europa wirken unter anderem NIS2 sowie sektorspezifische Anforderungen wie DORA (Digital Operational Resilience Act) auf die Erwartungen an Risikomanagement, Tests und Meldeprozesse. Zusätzlich spielt Datenschutz eine Rolle: Wenn Telemetriedaten oder Kundeninformationen in Logs verarbeitet werden, müssen Grundsätze aus der DSGVO eingehalten werden, etwa Zweckbindung, Minimierung und definierte Aufbewahrungsfristen. Für Investoren ist das wichtig, weil Compliance nicht nur Strafe verhindert, sondern auch die Qualität des Betriebs strukturiert. Gleichzeitig kann mehr Regulierung Bürokratie erhöhen; das Entscheidende bleibt, ob Prozesse effizient skaliert werden.
Die wirtschaftliche Wirkung ungewöhnlicher Aktivitäten lässt sich in mehrere Wirkungskanäle zerlegen. Erstens droht unmittelbare Störung: Wenn Trading- oder Datenpipelines blockiert werden, entstehen Ausführungsverzögerungen oder fehlende Datenkonsistenz. Zweitens kommt es zu erhöhten Unsicherheiten im Reporting, weil Ergebnisse und Prognosen kurzfristig weniger belastbar werden. Drittens verändert sich die Reputation, selbst wenn sich der Vorfall als False Positive herausstellt—denn der Markt bewertet die Robustheit. Laut Analysten sind es häufig nicht die größten Einbrüche, die den Bewertungsabschlag treiben, sondern wiederkehrende „Near Misses“, die zeigen, dass Kernkontrollen und Monitoring nicht zuverlässig greifen.
Für die Due Diligence sollten Investoren deshalb Sicherheitskennzahlen nicht nur als Buzzwords behandeln, sondern als prüfbare Betriebsindikatoren einfordern. Dazu gehört die Frage, ob Unternehmen Anomalien mit einem klaren Triage-Prozess bewerten, ob Forensikmaterial verfügbar ist und wie schnell ein Team aus Erkennung zu Containment gelangt. Ebenso relevant ist, ob Sicherheitsmaßnahmen nach dem Prinzip „Defense in Depth“ umgesetzt sind: Segmentierung, Zero-Trust-nahe Zugriffsmodelle, sichere Schlüsselverwaltung, Hardening von Datenpipelines und regelmäßige Red-Team-Tests. Ein weiterer Punkt ist Lieferkettenrisiko: Wenn Drittanbieter Zugriff auf Trading-Ökosysteme haben, müssen deren Kontrollen messbar sein, statt nur vertraglich behauptet.
Ausblickend wird sich der Fokus weiter verschieben: Künftig sind Investoren besonders für KI-gestützte Security-Konzepte relevant, aber vor allem dafür, wie sie kontrolliert und auditierbar betrieben werden. Anomalieerkennung wird wahrscheinlicher in Echtzeit stattfinden, etwa über Streaming-Telemetrie und modellbasierte Risiko-Scores. Gleichzeitig steigt die Erwartung an Governance: Wer entscheidet, ab wann eine Aktion ausgelöst wird, wie werden Bias und Fehlalarme gemanagt und wie werden Modelle überwacht? Unternehmen, die Sicherheit als Teil ihrer skalierbaren Betriebsarchitektur begreifen, reduzieren nicht nur Cyber-Risiken, sondern stärken auch die Planbarkeit von Handel und Reporting. Damit entsteht für Entwickler und Security-Teams zugleich eine klare Perspektive: robuste, integrierte Telemetrie-Pipelines und nachvollziehbare Reaktionsketten werden zum Wettbewerbsvorteil.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Ungewöhnliche Aktivitäten im Handelsnetz: Cybersicherheit als Investoren-Risiko" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Ungewöhnliche Aktivitäten im Handelsnetz: Cybersicherheit als Investoren-Risiko" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Ungewöhnliche Aktivitäten im Handelsnetz: Cybersicherheit als Investoren-Risiko« bei Google Deutschland suchen, bei Bing oder Google News!