


STUTTGART / LONDON (IT BOLTWISE) – Seit Mitte April gehen unter Reisenden neue WhatsApp-Betrugsangriffe um: Täter missbrauchen gestohlene Reservierungsdetails und behaupten, eine Stornierung stünde kurz bevor. In den Nachrichten fordern sie die Opfer zur angeblichen Kreditkarten-Verifizierung innerhalb von meist etwa zwölf Stunden auf. Betroffene sollen dabei auf täuschend echte Fake-Seiten gelenkt werden, die bereits mit einem HTTPS/TLS-Zertifikat wirken. Sicherheitsforscher warnen, dass die Kampagne mit der Verfügbarkeit echter Buchungsdaten deutlich glaubwürdiger wird und die Wirkung von KI-gestütztem Social Engineering zusätzlich verstärkt.
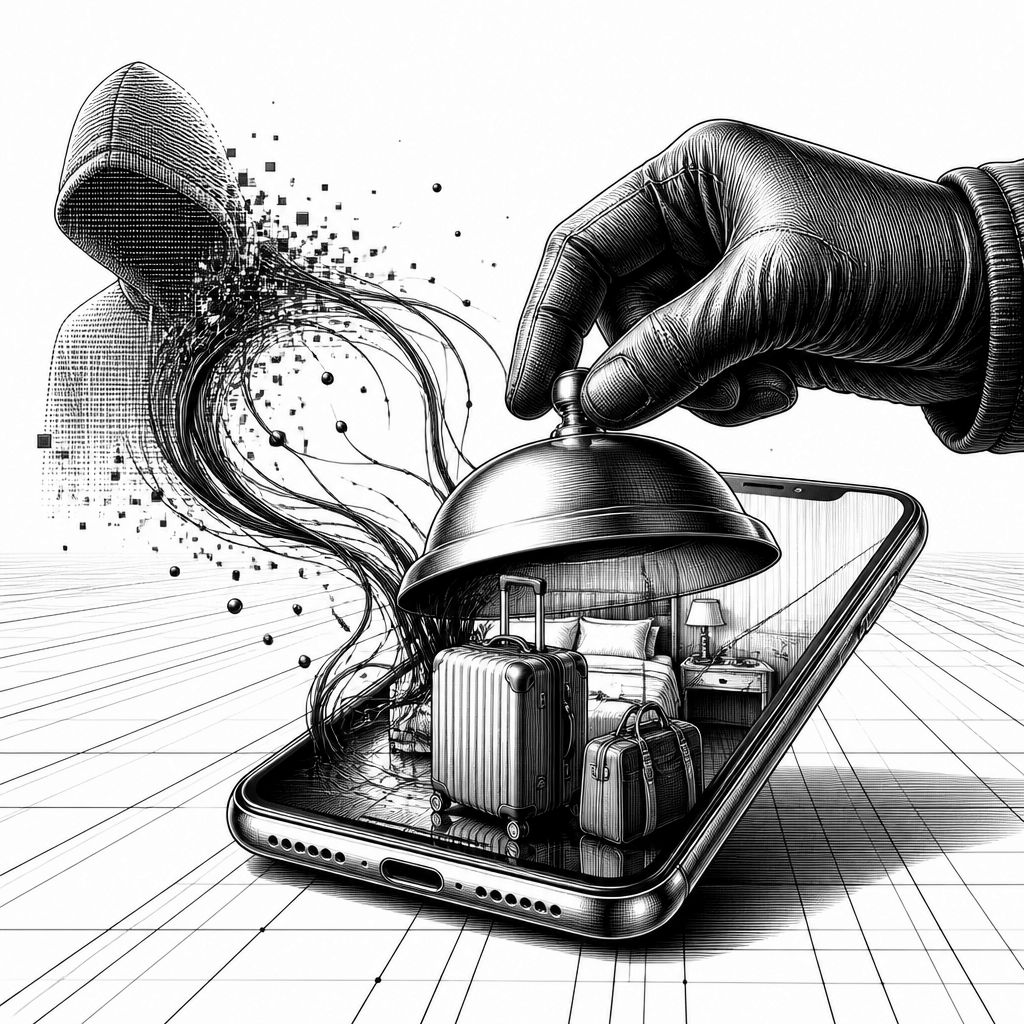
Reisende in Europa erleben derzeit eine besonders gezielte Betrugswelle über WhatsApp: Unter dem Stichwort „Reservation Hijack“ kombinieren Täter gestohlene Reservierungsdaten mit kurzfristigem Zeitdruck. Der entscheidende Unterschied zu klassischem Spam liegt in der Detaillierung der Botschaften: Namen, Hotel, Buchungsnummer und Reisedaten wirken in der Nachricht wie „aus dem System“ herausgelesen. Damit steigt die Wahrscheinlichkeit, dass Empfänger überhaupt auf Links reagieren oder Daten bereitstellen. Für Unternehmen und Sicherheitsverantwortliche ist das ein Lehrstück dafür, wie schnell aus einem einzelnen Datenabfluss eine mehrstufige Betrugsfabrik wird.
Technisch betrachtet nutzen die Angreifer vermutlich einen Workflow, der Daten aus dem früheren Booking.com-Vorfall vom 13. April in operative Social-Engineering-Kampagnen überführt. In der typischen Masche erhalten Betroffene eine Nachricht, die eine Stornierungsandrohung suggeriert, falls eine „Verifizierung“ nicht fristgerecht erfolgt. Der Link führt anschließend auf eine Fake-Seite, die durch ein TLS/HTTPS-Zertifikat seriös wirkt und damit den früheren Sicherheitsreflex „kein Schloss, also Betrug“ weiter unterläuft. Für Verteidiger ist das relevant, weil der Angriffszeitpunkt im Nachrichtenkanal liegt: Nicht die klassische E-Mail ist das Eintrittstor, sondern der Messenger als Vertrauensanker.
Die Reisebranche ist 2026 besonders stark im Fokus digitaler Krimineller – und zwar nicht nur wegen hoher Kundendichte, sondern wegen der fragmentierten Prozessketten aus Buchung, Zahlungsabwicklung, Kommunikation und kurzfristigen Änderungen. Wie Branchenanalysen berichten, werden mittlerweile sehr viele Phishing-Versuche mit KI-Unterstützung generiert. Dieser Trend erhöht die Skalierbarkeit und verbessert die Passgenauigkeit von Texten, Betreffzeilen und Chat-Formulierungen. Während klassische Phishing-Mails im Schnitt niedrigere Klickraten erreichen, können KI-generierte Kampagnen deutlich höhere Interaktionsquoten erzielen. Ein weiterer Benchmark aus der Praxis: In einzelnen Fällen entstanden Schäden in der Größenordnung von Zehntausenden Euro – oft, weil das Vertrauen durch echte Buchungsdetails angekurbelt wird.
Für die Einordnung lohnt ein Blick auf parallele Initiativen anderer Sicherheitsakteure: Check Point Research weist seit Monaten auf den Trend zu KI-gestütztem Phishing hin und beschreibt, dass Angreifer sich zunehmend auf die Effektivität einzelner Nachrichtentypen konzentrieren. Diese Entwicklung ist auch eine Antwort auf strengere E-Mail-Gateways, bessere Domain-Reputation und höhere Nutzeraufmerksamkeit. Wenn diese Abwehrschichten nachweislich greifen, weichen Angreifer auf Kanäle aus, die weniger automatisiert kontrolliert werden können, etwa auf Messenger-Interaktionen. „Reservation Hijack“ zeigt damit ein Muster, das in vielen Branchen greift: Social Engineering wird nicht weniger, sondern verlagert und verfeinert, sobald klassische Filter an Wirksamkeit gewinnen.
Aus Expertensicht beschreibt Oliver Buttler von der Verbraucherzentrale Baden-Württemberg den Kern des richtigen Verhaltens: „Solche Nachrichten ignorieren und im Zweifel den Anbieter nur über offizielle Kanäle kontaktieren.“ Damit zielt die Empfehlung nicht auf Technik-Astrologie, sondern auf Risikominimierung in der Entscheidungsphase. Empfänger sollten Ruhe bewahren und die Nachricht als potenziell kompromittiert behandeln, selbst wenn sie persönliche Daten enthält. Für Organisationen bedeutet das: Interne Richtlinien sollten nicht nur Passwortregeln enthalten, sondern auch klare Handlungsanweisungen für Messenger-basierte Betrugsversuche, inklusive definierter Eskalationswege für die Kontaktaufnahme über offizielle Websites oder Hotlines.
Betroffenen wird empfohlen, bei möglichem Klick auf die Fake-Seite schnell zu handeln: Erstens Karten- und Zahlungsinstrumente sperren, bevor weitere Abflüsse entstehen; zweitens die Bank über den Verdacht informieren und Lastschriften oder Transaktionen beobachten; drittens im Zweifel eine Strafanzeige erstatten, um Tatmittel und Muster dokumentierbar zu machen. Wichtig ist auch die technische „Hygiene“: Wer Links geöffnet oder Formulare ausgefüllt hat, sollte Passwörter ändern, betroffene Konten prüfen und Einträge in Kundenportalen kontrollieren. Gerade bei wiederverwendeten Passwörtern kann sich aus dem konkreten WhatsApp-Vorfall ein breiteres Account-Takeover entwickeln. Diese Sofortmaßnahmen sind keine Bürokratie, sondern verkürzen die Zeit zwischen Betrugsversuch und Schadensgrenze.
Parallel dazu verschiebt sich der Datenschutzbezug vom reinen Vorfall-Reporting hin zu konkreter Schutzwirkung: Wenn Reservierungsdaten für Social Engineering genutzt werden, steht die Frage im Raum, wie betroffene Nutzer rechtlich und praktisch unterstützt werden. In der EU rückt dabei Künstliche Intelligenz zwar nicht als „Schuldige“ in den Vordergrund, aber als Verstärker der Angriffslogik, während personenbezogene Daten im Zentrum stehen. Unternehmen sollten daher Transparenzmaßnahmen prüfen, etwa Reset-Prozesse für Kundensicherungen (z. B. PINs), zeitnahe Benachrichtigungen und klare Hinweise, dass Zahlungsdaten nicht über Messenger eingeholt werden. Diese Kommunikationslinie reduziert die Angriffsfläche, weil sie Vertrauen auf die richtige Stelle lenkt.
Für den weiteren Verlauf ist eine Mischung aus kurzfristigen Abwehrmaßnahmen und langfristigem Resilienzaufbau entscheidend. Kurzfristig sollten Reisende auf Konsistenz achten: Stornierungsinformationen müssen über offizielle Kanäle kommen, nicht über Chat-Nachrichten mit Zeitdruck. Mittelfristig müssen Anbieter den gesamten Kommunikations- und Identitätsfluss härter absichern, etwa durch bessere Kundenverifikation, Rate-Limits bei riskanten Aktionen und klare „Out-of-Band“-Bestätigungsschritte. Langfristig wird die Lernkurve der Angreifer weiter steigen, da KI-gestützte Kampagnen mehr Varianten, bessere Personalisierung und schnellere Iterationen erlauben. Für Entwickler und Security-Teams bedeutet das: Schutzkonzepte sollten Kanalübergreifung berücksichtigen, nicht nur E-Mail-Modelle, und messbar machen, wie gut Nutzer im „Moment der Entscheidung“ Betrugsindikatoren erkennen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Reservation Hijack: Kriminelle kapern Booking-Daten für WhatsApp-Betrug" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Reservation Hijack: Kriminelle kapern Booking-Daten für WhatsApp-Betrug" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Reservation Hijack: Kriminelle kapern Booking-Daten für WhatsApp-Betrug« bei Google Deutschland suchen, bei Bing oder Google News!