


BERLIN / LONDON (IT BOLTWISE) – Schäden durch Ladendiebstahl in Deutschland erreichen 2025 einen neuen Höchststand: 4,3 Milliarden Euro. Besonders organisiert angeleitete Gruppen treiben den größten Posten, während auch Mitarbeiter und externe Kräfte zur Gesamtsumme beitragen. Gleichzeitig verschiebt sich der Druck zunehmend in den Online-Handel, wo Betrug auf vermeintlich reguläre Kunden zurückgeführt wird. Der Artikel ordnet die Zahlen technisch, marktseitig und regulatorisch ein und zeigt, welche Präventionsansätze sich für Unternehmen lohnen.
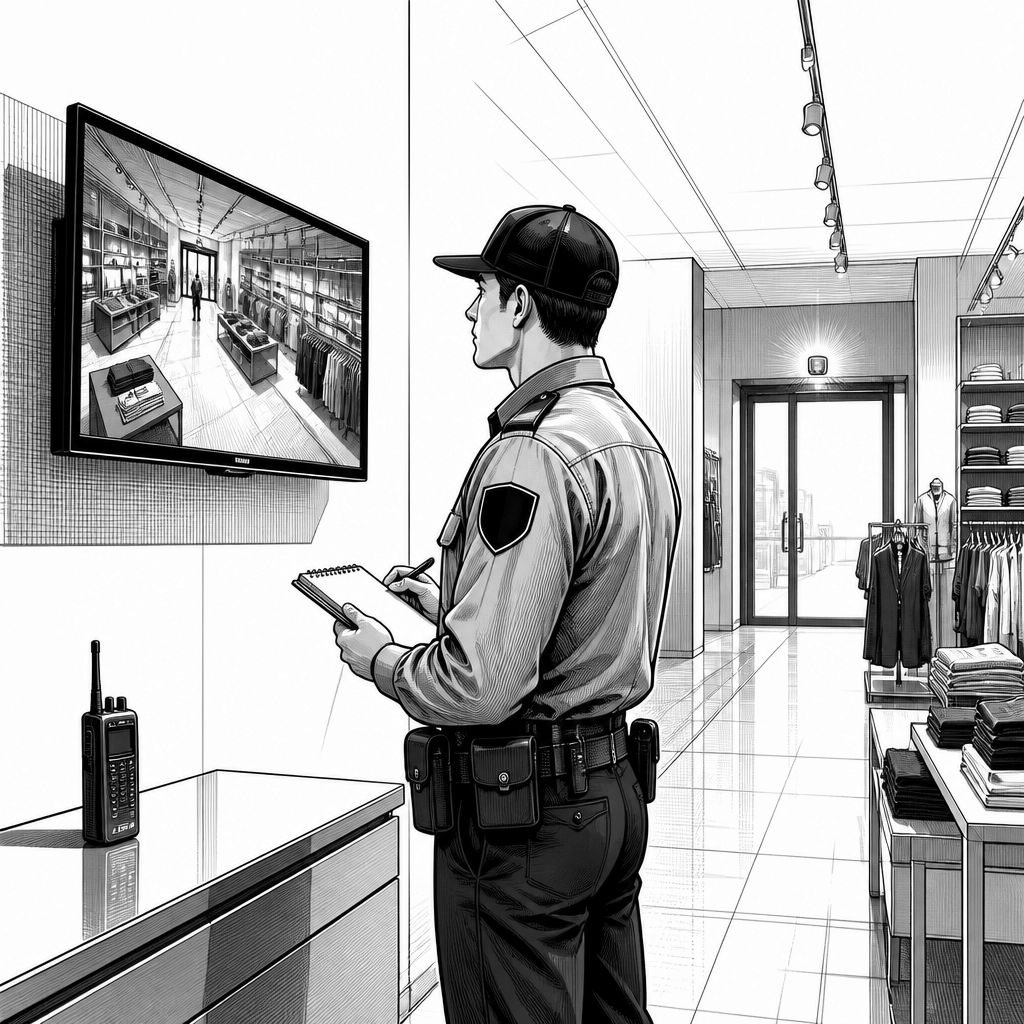
Wenn sich die Verlustquote im stationären Handel nach oben bewegt, ist das für viele IT- und Sicherheitsverantwortliche zunächst vor allem ein Betriebsrisiko. Die aktuelle EHI-Erhebung macht jedoch deutlich, dass es sich nicht um einen kurzfristigen Ausreißer handelt: Die Schäden durch Ladendiebstahl erreichen 2025 in Deutschland 4,3 Milliarden Euro, ein Plus von 3,1 Prozent gegenüber dem Vorjahr und damit der vierte Anstieg in Folge. Der Befund fällt besonders ins Gewicht, weil er sich über mehrere Jahre hinweg verfestigt. Zwischen 2020 und 2025 steigt die Gesamtsumme um knapp 29 Prozent, beim Kundendiebstahl sogar um 41 Prozent.
Technisch betrachtet sind solche Verlustdaten mehr als eine Statistik: Sie lassen sich als Anforderungen an Erkennung, Prozessintegration und Datenqualität lesen. Die Studie weist den größten Posten mit 3,05 Milliarden Euro aus, darunter etwa ein Drittel, das auf organisierte Gruppen zurückgeht. Zusätzlich entstehen 910 Millionen Euro durch Diebstahl oder Schädigungen durch eigene Mitarbeiter, weitere 370 Millionen Euro entfallen auf Lieferanten und Servicekräfte. Diese Verteilung zwingt Unternehmen, Sicherheitsmaßnahmen nicht nur „vor Ort“ zu denken, sondern entlang der gesamten Wertschöpfungskette: Zutritts- und Rollenmodelle, Audit-Trails, Lieferanten-Compliance und später auch automatisierte Mustererkennung in Kassen- und Warenprozessen.
Der Blick auf organisierte Banden verändert zudem die Art der Herausforderung. Wo es früher oft um spontane Gelegenheiten ging, arbeiten Gruppen zunehmend arbeitsteilig und planvoll, was die Wirksamkeit rein reaktiver Maßnahmen senkt. In der Branche wird daher häufig betont, dass Prävention und Deeskalation miteinander verzahnt werden müssen, ohne dabei den Betrieb zu stören. Gleichzeitig weitet sich das Problem in den E-Commerce aus: Eine Analyse von LexisNexis Risk Solutions, basierend auf 116 Milliarden Transaktionen aus 2025, kommt zum Ergebnis, dass weltweit 38,8 Prozent der Betrugsfälle auf vermeintlich reguläre Kunden zurückgehen. In Europa liegt die Quote sogar bei knapp 52 Prozent. Das ist ein Hinweis darauf, dass Betrug über „normale“ Nutzerflüsse skaliert.
Marktseitig lässt sich diese Entwicklung als Wettbewerb um Risikointelligenz beschreiben. Anbieter von Fraud-Management, darunter etablierte Player wie LexisNexis Risk Solutions, setzen traditionell auf Datenkombinationen aus Transaktionsmustern, Identitätsindikatoren und Verhaltenssignalen. In der Praxis bedeutet das: Je näher ein Unternehmen an Echtdaten aus Checkout, Logistik und Retourenprozessen arbeitet, desto präziser kann es zwischen legitimen Abweichungen und krimineller Musterbildung unterscheiden. Ein Vergleich zu alternativen Ansätzen zeigt dabei, dass rein regelbasierte Systeme schneller ausgenutzt werden, während modellbasierte Ansätze (z. B. Risk-Scoring und Anomalieerkennung) typischerweise robustere Laufzeiten bieten – allerdings nur, wenn die Modellpflege, die Datengovernance und die Feedbackschleifen stimmen.
Historisch war der Handel beim Thema Diebstahl und Betrug häufig in zwei Welten getrennt: stationäre Security mit Kameras, Personal und physischen Kontrollen auf der einen Seite, digitale Betrugsprävention mit Zahlungs- und Identitätsdaten auf der anderen. Der aktuelle Mix aus stationärem Schadenwachstum und Online-Betrugsanteilen auf „reguläre“ Kunden macht diese Trennung zunehmend unpraktisch. Branchenkenner nennen dabei Inflation und die angespannte Wirtschaftslage als Treiber, was sich als „höhere Anreizlage“ für Tätergruppen interpretieren lässt. Zudem fordern Verbände wie der HDE angesichts der Zahlen eine konsequentere strafrechtliche Verfolgung. Diese Forderung wirkt indirekt auf IT-Entscheidungen: Wer schneller und sauberer Beweise sichern will, braucht strukturierte Ereignis- und Belegketten.
Regulatorisch und datenschutzseitig verschärft sich damit der Druck. Sobald Unternehmen Erkennungssysteme einsetzen, müssen sie Datenschutzanforderungen, Löschkonzepte und Zugriffsrechte sauber auslegen – insbesondere, wenn Daten aus Kameras, Kassensystemen oder Nutzerkonten zusammengeführt werden. Im stationären Kontext geht es häufig um Zweckbindung und Verhältnismäßigkeit, im digitalen Kontext um Transparenz gegenüber Nutzern und die Absicherung gegen Fehlklassifikationen. Für die technische Umsetzung heißt das: Logging und Monitoring sollten so gestaltet werden, dass interne Analysen möglich sind, ohne unnötige personenbezogene Datensätze zu verbreiten. Gleichzeitig brauchen Betrugssysteme eine nachvollziehbare Entscheidungsgrundlage, damit Compliance, Forensik und Fehlerkorrekturen funktionieren.
Die zukünftige Ausrichtung des Handels dürfte damit klar in Richtung „Security by Design“ und „Risk Ops“ gehen. Frank Horst vom EHI beschreibt den Kampf gegen organisierten Diebstahl als die derzeit größte Herausforderung für Unternehmen. Genau hier liegt die nächste Planungsrunde: Nicht allein neue Geräte oder zusätzliche Wachsamkeit entscheiden, sondern die Verbindung aus Daten, Prozessen und Verantwortlichkeiten. Unternehmen, die ihre Bedrohungsmodelle regelmäßig aktualisieren, Pilotprojekte mit messbaren KPIs aufsetzen und Incident-Workflows für stationär und online einheitlich gestalten, können Schäden schneller begrenzen. Regionale Polizeifälle zeigen zudem, dass Diebstahl, Vandalismus und Gewaltbereitschaft im Einzelfall eskalieren können, etwa bei Automaten-Delikten oder Vorfällen in Berlin-Wedding; deshalb sollten Präventionsprogramme auch Deeskalations- und Eskalationspfade abdecken. Für IT-Teams eröffnet sich daraus eine konkrete Chance: Sie können Risikoerkennung, Betrugsprävention und Compliance-Reporting so integrieren, dass Schutzmaßnahmen skaliert werden, ohne die Kundenreise oder den Ladenbetrieb zu beeinträchtigen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Ladendiebstahl 2025 in Deutschland: Schäden steigen auf 4,3 Milliarden Euro" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Ladendiebstahl 2025 in Deutschland: Schäden steigen auf 4,3 Milliarden Euro" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Ladendiebstahl 2025 in Deutschland: Schäden steigen auf 4,3 Milliarden Euro« bei Google Deutschland suchen, bei Bing oder Google News!