


BERLIN / LONDON (IT BOLTWISE) – KI-Phishing treibt die Kosten der Cyberkriminalität weiter nach oben: Laut Bitkom beläuft sich der Schaden auf 289 Milliarden Euro. Besonders kritisch ist, dass Phishing inzwischen in vielen Fällen durch Künstliche Intelligenz beschleunigt wird und Angriffe dadurch schwerer erkennbar werden. Gleichzeitig entstehen neue Maschen wie Quishing mit QR-Codes und geklonte Portale. Der Artikel ordnet ein, wie sich die Technik verändert, welche Pflichten Unternehmen und Banken treffen und warum sich Schutzkonzepte jetzt stärker an Prozesse und Haftung koppeln müssen.
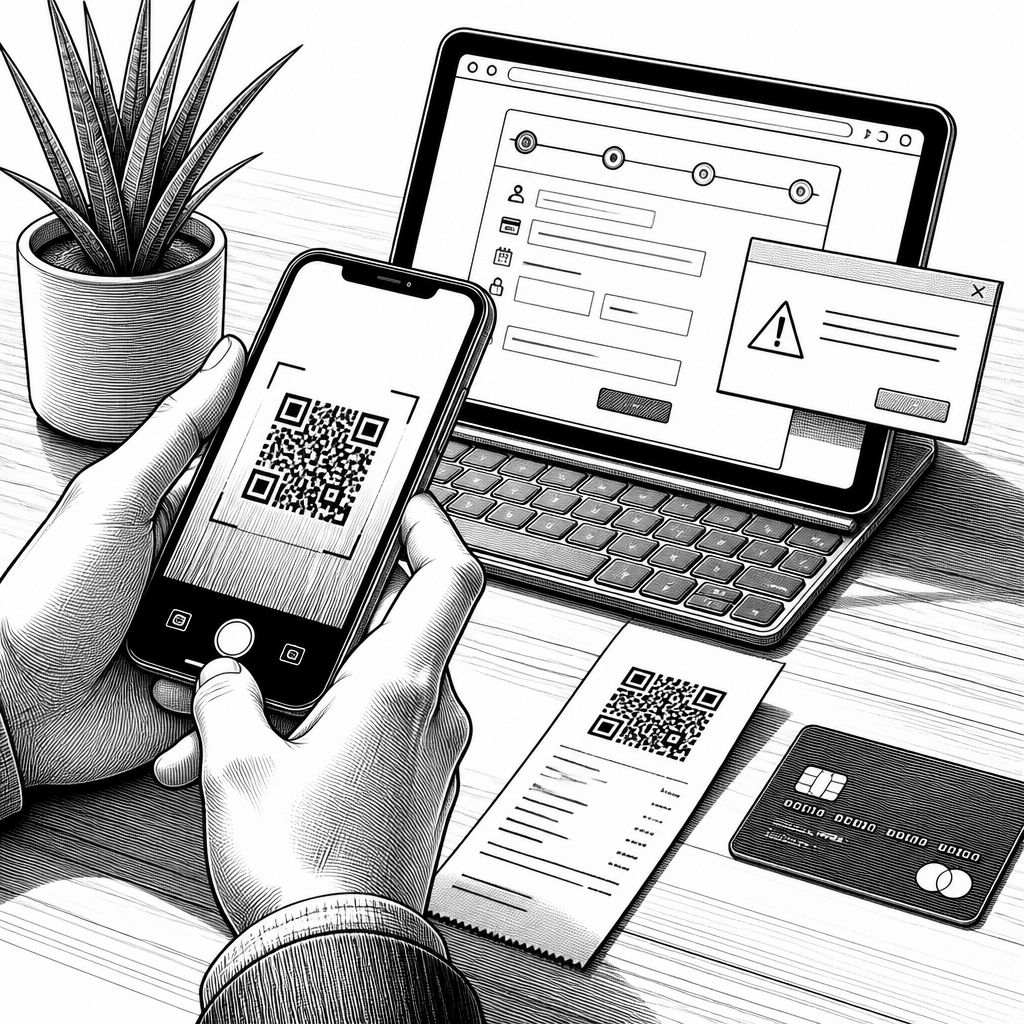
Phishing ist seit Jahren einer der zuverlässigsten Einstiegsvektoren für erfolgreiche Angriffe, aber die aktuelle Welle wirkt wie eine zweite, deutlich schnellere Iteration. Laut Bitkom liegt der Gesamtschaden durch Cyberkriminalität in Deutschland bei 289 Milliarden Euro; 84 Prozent der erfolgreichen Unternehmensangriffe sollen mit einer Phishing-Mail beginnen. Das Bundeskriminalamt meldete 2025 über 382.000 Phishing-Mails. Hinzu kommt ein technischer Hebel: Marktbeobachter berichten, dass 86 Prozent der Phishing-Attacken KI nutzen und damit im Schnitt deutlich erfolgreicher sind. Für Sicherheits- und Compliance-Teams bedeutet das vor allem: reine Erkennungsregeln reichen zunehmend nicht mehr.
Ein besonders schwerer Punkt ist die Angriffsoberfläche. Betrüger setzen auf KI-generierte Texte, die Sprache, Tonfall und sogar Zielgruppenbezug imitieren, sodass Warnbanner und typische „Roaming“-Formulierungen weniger auffallen. Noch dynamischer wird es, wenn die Angriffslogik nicht nur auf die E-Mail beschränkt ist, sondern in Landingpages und Bezahlstrecken übergeht. Im Quishing-Szenario etwa werden QR-Codes aus legitimen Kontexten heraus genutzt: In Sankt Augustin führte das Scannen eines Codes von einem Online-Verkaufsportal zu einer gefälschten Zahlungsseite, auf der rund 1.500 Euro abgebucht wurden – inklusive Biometrie-Bestätigung. Solche Ketten verschieben die Sicherheitsverantwortung vom reinen Nachrichtenfilter hin zu Endgerät, Browser-Flow und Identitätsprüfung.
Technisch lässt sich das als Kombination aus Social Engineering und automatisierter Generierung von Schadsoftware-nahen Interaktionen verstehen, ohne dass zwingend „klassische Malware“ im Vordergrund stehen muss. Geklonte Portale kopieren die Oberfläche bekannter Festgeld- oder Investmentplattformen; Anwälte berichten von über 120 Fällen, in denen Namen seriöser Finanzdienstleister missbraucht wurden. Auffällig ist dabei weniger die Optik als die Wirkung: Der Nutzer wird in eine Handlung gezwungen, die als „kundenseitig“ wirkt, etwa durch erwartbare Formulareingaben oder Freigaben in Apps. Vergleicht man das mit klassischen Kampagnen, die stark auf generische Inhalte setzten, zeigt sich der Unterschied: Moderne KI-gestützte Angriffe optimieren Wahrscheinlichkeit und Geschwindigkeit, nicht nur den Inhalt.
Auch die Abwehrseite wird dadurch komplexer, weil Angriffe häufiger „zwischen“ Systemgrenzen stattfinden. Während E-Mail-Gateways oft gut darin sind, offensichtliche Betrugsindikatoren zu blocken, erreichen Quishing- und geklonte-Portal-Varianten den Nutzer spätestens im Browser oder in einer Zahlungsstrecke. Selbst wenn die E-Mail erkannt wird, bleibt das Risiko durch Weiterleitung, Social-Propagation oder durch legitime QR-Quellen. Hier rückt ein Vergleich mit etablierten Security-Ansätzen in den Fokus: Anbieter wie Microsoft, Google oder spezialisierte Anbieter für Security-Automation verfolgen inzwischen stärker verhaltensbasierte Signale, also zum Beispiel Anomalien bei Login-/Freigabe-Events und Abweichungen im Nutzer-Workflow. Wie Branchenexperten betonen, verlagert sich damit der „Schwerpunkt“ von Content-Signaturen hin zu Prozess- und Kontextprüfungen.
Zur Marktdynamik gehört außerdem, dass KI nicht nur Angriffswaffe ist, sondern auch Abwehr beschleunigt. In dem genannten Kontext reagiert selbst Google mit einer Android-Funktion gegen betrügerische Anrufe. Das unterstreicht einen Trend: Schutz wird zunehmend mehrschichtig über Betriebssysteme, Kommunikation und Zahlungskanäle hinweg verteilt. Gleichzeitig wächst der Druck auf Unternehmen, ihre Incident-Response-Prozesse so zu gestalten, dass sie nicht erst nach dem Klick reagieren. Bei einem typischen Unternehmensangriff, der mit einer Phishing-Mail startet, entscheidet sich viel in den ersten Minuten: Zugangsdaten, Token-Session und Freigaben müssen kontrolliert und die Kommunikation mit betroffenen Personen sofort koordiniert werden.
Die Frage „Wer haftet?“ wird in solchen Fällen häufig genauso relevant wie die technische Detektion. Der Text nennt als Kernaussage: Banken müssen nicht autorisierte Zahlungen grundsätzlich erstatten (§§ 675f ff. BGB), allerdings bei Ausnahmefällen etwa grober Fahrlässigkeit des Kunden. Der Bundesgerichtshof legt hier strenge Maßstäbe an. Für Unternehmen heißt das: Verträge, Nutzerrichtlinien und Protokollierung sind nicht nur juristisches Beiwerk, sondern Teil der Risikokette. Wenn Mitarbeiter oder Kunden Freigaben erteilen, benötigen sie klare, auditierbare Regeln und Trainings, die sich an realen Angriffsmustern orientieren – gerade weil KI die „Erkennbarkeit“ reduziert.
Auf EU-Ebene steht zudem eine Reform an, die der Verbraucherschutzsicht mehr Gewicht geben soll: PSD3 wird als Schritt beschrieben, um den Schutz zu verschärfen. Parallel prüft der Europäische Gerichtshof offene Fragen zu Erstattungsfristen. Solche Änderungen sind für Sicherheitsorganisationen wichtig, weil sie das Risiko-Gewicht verschieben: Je klarer Rechte und Zeitfenster werden, desto eher lohnt sich eine technische und organisatorische Vorbeugung, die im Zweifel belastbare Nachweise liefert. Historisch zeigt sich zudem, dass Betrugsmaschen lange „hinterher“ liefen, bis rechtliche Rahmenbedingungen und technische Controls gemeinsam eskalieren konnten. Genau das scheint sich jetzt wieder zu beschleunigen.
Auch der Bereich jenseits „Digital-only“ bleibt eine reale Bedrohung. Der Text nennt Beispiele aus Osnabrück und Wien: In Osnabrück steht ein Verfahren wegen eines falschen Dachdeckers an, der über 100.000 Euro durch Vorauszahlungen für nie erbrachte Leistungen kassiert haben soll. In Wien wird ein Netzwerk mit fingierten Heizungs-Wartungen verbunden, das 1,2 Millionen Euro erbeutet haben soll. Das wirkt auf den ersten Blick branchenfremd, ist aber strategisch verwandt: Betrug setzt fast immer auf Autoritätssignale, plausible Abläufe und Zeitdruck. Für Unternehmen bedeutet das, dass Awareness nicht nur E-Mail-Anhänge adressieren darf, sondern auch die „Kette der Handlung“ – von der Kontaktaufnahme bis zur Zahlung.
Für die nächste Verteidigungsstufe sollten Organisationen daher nicht nur Filter austauschen, sondern Architektur und Betrieb anpassen. Ein realistisches Zielbild wäre: frühere Erkennung (am Mail- und Gateway-Level), harte Kontextprüfungen (im Browser und in Zahlungsfreigaben) und prozessfähige Erstattung/Blocking-Workflows. Ergänzend sind Trainings sinnvoll, die typische KI-gestützte Muster aufzeigen, ohne „Schockkommunikation“ zu erzeugen. Der Ausblick: Wenn KI-gestützte Phishing-Quoten tatsächlich deutlich über klassischen Kampagnen liegen, werden Angriffe wahrscheinlich stärker individualisiert und schneller skaliert. Entwickler und Security-Teams sollten deshalb KI-gestützte Modelle nicht nur angreifen, sondern auch in Schutz- und Monitoring-Workflows einsetzen, um Signale frühzeitig zu korrelieren und Haftungsrisiken im Ernstfall messbar zu reduzieren.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Phishing verursacht Schäden von 289 Milliarden Euro – was Unternehmen jetzt tun müssen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Phishing verursacht Schäden von 289 Milliarden Euro – was Unternehmen jetzt tun müssen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Phishing verursacht Schäden von 289 Milliarden Euro – was Unternehmen jetzt tun müssen« bei Google Deutschland suchen, bei Bing oder Google News!