


LONDON (IT BOLTWISE) – In Unternehmen wandern KI-Agenten zunehmend durch Systeme und handeln in Maschinen-Tempo – oft ohne dass Identity-Teams ihre Reichweite vollständig sehen. Guardian Agents sollen deshalb nicht nur Zugriffe verwalten, sondern das Verhalten autonomer Identitäten beim Ausführen laufend kontrollieren: mit kontinuierlichem Inventar, Verhaltensbaselines und Runtime-Scoping nach dem Least-Privilege-Prinzip. Der Beitrag erklärt, warum klassische IAM- und IGA-Workflows bei Agenten strukturell zu spät sind und welche Integrationen in SIEM, PAM und IGA dafür nötig werden. Außerdem ordnet er ein, wie etablierte Anbieter wie Microsoft Entra, Okta, CyberArk oder SailPoint diesen neuen Governance-Bedarf adressieren.
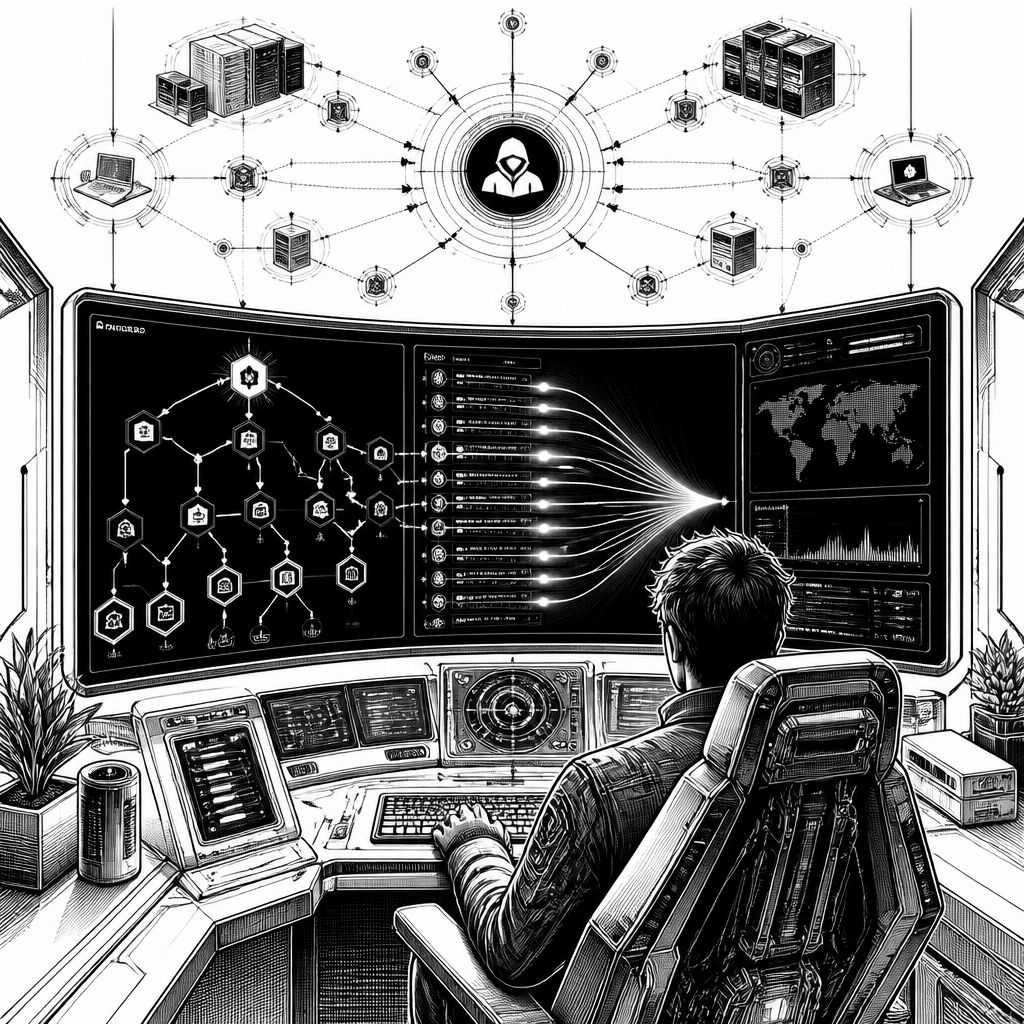
KI-Agenten bewegen sich in vielen Unternehmen inzwischen nicht mehr nur als Chatbots durch Umgebungen, sondern als aktive Akteure: Sie übernehmen Aufgaben, wählen Tools dynamisch aus und orchestrieren Aufrufe über mehrere Systeme hinweg. Genau dadurch wird Identitäts-Governance zu einem anderen Problem als bei Menschen oder klassischen Service Accounts. Denn IAM-Modelle wurden über Jahrzehnte entlang eines Authentifizierungs-Events gebaut: Sobald ein Benutzer sich anmeldet, wird entschieden, und danach endet die Sichtbarkeit oft in einem Audit, das der eigentlichen Ausführung nicht mehr folgt. Bei Agenten dagegen findet die kritische Wirkung im laufenden Sitzungskontext statt – in einem Bereich, den herkömmliche Kontrollen bislang nur unzureichend abdecken.
Technisch lässt sich der Kern dieses Problems an drei Punkten festmachen. Erstens gibt es die Permission-Inheritance: Ein Agent arbeitet im Auftrag einer menschlichen Identität oder eines bestehenden maschinellen Accounts und übernimmt dessen Tokens, Delegationen und im Verlauf gewachsene, teils überprivilegierte Rollen. Zweitens durchbrechen Agenten das „funktionale“ Modell von Service Accounts: Sie führen keine feste, vorab definierte Sequenz aus, sondern reagieren auf Anweisungen, raisonnieren Zwischenschritte aus und ketten Tool-Calls. Drittens entsteht ein Architektur-Gap: IAM-Tools beobachten häufig Login und Berechtigungen, aber nicht, welche konkrete Kombination aus Tools, APIs, Datenzugriffen und Systemübergängen während einer Sitzung tatsächlich passiert. Diese Lücke wächst, sobald Agenten Permission-„dunkle Materie“ entdecken – veraltete Delegationen, überbreite Credentials und längst abgewertete Pfade.
Die Einführung von „agentic AI“ in die Produktion beschleunigt sich derzeit weniger durch Hype, sondern durch eine Art Reifegrad-Inflection. Multi-Agent-Workflows sind heute mit Frameworks wie LangGraph oder AutoGen schneller orchestrierbar, weil Standardbausteine für Tool-Calling, Speicherverwaltung und Nachrichtenflüsse verfügbar sind. Gleichzeitig sinken die Inferenzkosten über große Modellanbieter hinweg spürbar, sodass Agenten kontinuierlich statt nur „on demand“ laufen können. Das verändert auch die Risikooberfläche: Wenn Beschaffungsprozesse, Support-Eskalationen oder Code-Reviews automatisiert werden, passiert Governance nicht mehr im Labor, sondern im Tagesgeschäft – häufig mit Low-Code-Deployments und Vendor-Integrationen, bei denen Sicherheitsprüfungen im Provisioning-Takt nicht immer mithalten.
Genau hier liegt auch der wiederkehrende Markt-Musterbefund: Security Teams erfahren von agentenbasierten Workloads oft erst nachgelagert – bei Auditzyklen oder im Incident-Review. Der Grund ist operativ: Der Provisions-Flow für Agenten umgeht häufig den Identity-Lifecycle. Agenten werden an vorhandene Identitäten gebunden, starten mit deren bestehenden Berechtigungen und registrieren sich nicht automatisch in IGA-Prozessen. Dadurch entsteht eine wachsende Population autonomer Identitäten, die nicht sauber gemappt ist, keinen durchgängigen Owner- und Ownership-Fingerprint besitzt und keine belastbare Verhaltenshistorie in den bestehenden Baselines hat. In Gesprächen mit Analysten wird dieses Spannungsfeld häufig in einer klaren Formel beschrieben: „Governance muss der Ausführung folgen – nicht nur dem Zeitpunkt der Anmeldung.“
Guardian Agents setzen an dieser Stelle an, indem sie als Control Layer am Execution Layer gedacht sind. Während klassische IAM/IGA primär Identitäts-Lifecycle und statische Zugriffsbeschränkungen für Menschen oder feste maschinelle Identitäten abbilden, sollen Guardian Agents das Verhalten autonomer Agenten in Echtzeit beobachten und Policies zur Laufzeit durchsetzen. Praktisch bedeutet das: Erstens brauchen sie ein Continuous Identity Inventory, das Agenten im laufenden Betrieb erkennt, sie den Ursprungskonten zuordnet und sowohl Permission-Scope als auch berührte Applikationen dokumentiert. Zweitens reicht Inventarisierung nicht; nötig ist Behavioral Baselining: Muster aus Tool-Calls, API-Interaktionen und Datenzugriffen werden als Normalprofil modelliert. Abweichungen – etwa wenn ein Agent plötzlich Dateispeicher außerhalb des typischen Pfads nutzt oder eine neue API-Kette startet – werden mit ausreichend Kontext für „legitim veränderte Workflows vs. echte Anomalie“ bewertet.
Drittens folgt Runtime Policy Enforcement. Der entscheidende Unterschied zu traditionellen Kontrollen liegt darin, dass Least-Privilege nicht nur einmal beim Provisioning gilt, sondern pro Ausführungskontext dynamisch „nachgezogen“ wird. Das wirkt wie ein zusätzlicher Filter, der die effektiven Rechte reduziert, während der Agent die konkrete Aufgabe abarbeitet. So wird auch die Schadensausbreitung begrenzt: Ein Prompt-Injection-Angriff, der einen Agenten zu einer ungewollten Handlung verleitet, erreicht unter engem Runtime-Scoping deutlich weniger Systeme als bei voll geerbten, breit delegierten Rechten. Gleichzeitig lassen sich Boundary-Probleme adressieren, die aus CIEM-Entitlement-Ansätzen entstehen: Viele Agent-Workflows überschreiten Cloud-Grenzen, SaaS-Umgebungen und Self-hosted Systeme in einer einzigen Sitzung, und konventionelle Cloud-spezifische Tools sehen nur ihren jeweiligen Teilbereich.
Als Abgrenzung ist wichtig: Guardian Agents sind keine AI Security Posture Management-Tools im engeren Sinn. Posture Management fokussiert typischerweise auf Sicherheitslage von KI-Infrastruktur, Modellzugriff, Trainingsdaten-Exposure oder API-Schutz. Guardian Agents sitzen darunter und regeln, was Agenten mit den ihnen gegebenen Identitätsrechten konkret tun – also die Ausführungsrealität. Das adressiert zugleich ein historisches Problem: IAM- und IGA-Systeme sind über lange Zeit auf „enumerierbare“ Identitäten optimiert – Joiner/Mover/Leaver, Access Certifications und Separation of Duties. Agenten verletzen diese Annahmen, weil ihre Permission-Scope sich innerhalb einer Session dynamisch verschieben kann und eine Lifecycle-Zuordnung nicht an Beschäftigungsstatus gekoppelt ist. PAM wiederum sieht primär „Checked-out Privileges“ und Zeitfenster, aber nicht die Kette aus Delegation und Systemdurchläufen, die Agents orchestrieren.
In der Praxis entstehen aus dieser Lücke mehrere konkrete Risikoklassen. Erstens over-privileged agent identities: Wenn Agenten an bestehende Service Accounts oder Senior-Identitäten gebunden sind, erben sie Rechte, die sie nie benötigen – etwa Zugriff auf Produktionssysteme, Finanzdaten und HR-Archive. Zweitens orphaned sessions und stale credentials: Lang laufende oder vergessene Automationen können Tokens in SaaS-Setups behalten, selbst wenn der operative Bedarf längst endet. Drittens Prompt Injection als Privilege-Eskalationsvektor: Ein Angreifer manipuliert die Inhalte, die der Agent verarbeitet, und bringt ihn dazu, unerlaubte Aktionen auszuführen – ohne dass zusätzliche Credential-Diebstähle nötig sind. Viertens lateral movement durch chained agent calls: Multi-Agent-Orchestrierungen können Vertrauenskaskaden verstärken, sodass eine Kompromittierung in einem Teilpfad effektive Zugriffe auf alle angeschlossenen Zielsysteme nach sich zieht.
Wie lässt sich das in ein Governance-Programm übersetzen? Reife Organisationen bauen typischerweise eine Sequenz auf, die mit Discovery beginnt und mit Enforcement endet. Zuerst muss sichtbar werden, was tatsächlich läuft und unter welchen Identitätsbindungen Agenten agieren; das wirkt am besten auf Anwendungsebene, weil Netzwerk-Monitoring nur Trafficmuster, aber keine Agent-Identität und keine korrekte Zuordnung zu Ursprungskonten liefert. Danach erfolgt eine Klassifizierung nach Trust Level und Permission Scope, damit die Prioritäten risikobasiert sind: Ein Agent mit Zugriff auf eine einzelne Wissensbasis unterscheidet sich fundamental von einem Agent, der delegierte OAuth-Rechte für Finanz- und Kundendatenplattformen erhält. Anschließend setzt Runtime-Scoping Least-Privilege durch, bevor sich der Zugriff als „funktionale Breite“ über eine Sitzung ausdehnt. Schließlich müssen die Ergebnisse in vorhandene IAM/IGA-Pipelines, PAM-Warnungen und SIEM-Use-Cases einfließen, sodass Alert-Kontext nicht nur „wer hat sich angemeldet“ beantwortet, sondern „welcher Agent hat wann was im Ausführungspfad gemacht“.
Der Ausblick für Unternehmen ist klar: Wer agentische Workloads einführt, sollte Governance nicht als nachgelagerte Compliance-Schicht behandeln, sondern als kontinuierliche Betriebskomponente. Wettbewerber verfolgen unterschiedliche Teile der Aufgabe. Microsoft Entra und Okta stärken häufig Rollen- und Identitätslebenszyklen, CyberArk legt den Schwerpunkt auf Privileged Access, und SailPoint adressiert Governance und Zertifizierungen; doch all diese Ansätze treffen die Agent-Frage oft eher am Rand der Authentifizierung oder im Provisioning-Window. Guardian Agents ergänzen genau die fehlende „Execution-Sicht“. Gleichzeitig sollten Regulatorik- und Datenschutzaspekte früh mitgedacht werden: Wenn Agenten Datenzugriffe protokollieren, müssen Aufbewahrung, Zugriffsbeschränkungen und Zweckbindung so gestaltet sein, dass personenbezogene oder sensible Inhalte nicht unnötig länger oder breiter verarbeitet werden als erforderlich. Am Ende entscheiden die Details der Runtime-Telemetrie darüber, ob Governance die Produktivität erhöht – oder sie im Audit blockiert.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Guardian Agents: Warum Identitäts-Governance für KI-Agenten am Ausführungsort stattfindet" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Guardian Agents: Warum Identitäts-Governance für KI-Agenten am Ausführungsort stattfindet" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Guardian Agents: Warum Identitäts-Governance für KI-Agenten am Ausführungsort stattfindet« bei Google Deutschland suchen, bei Bing oder Google News!