


ABU DHABI / LONDON (IT BOLTWISE) – Der Cybersecurity Council der Vereinigten Arabischen Emirate warnt Nutzer vor den Risiken ihres digitalen Fußabdrucks. Schon alltägliche Aktivitäten wie Browsing, Social-Media-Posts oder App-Nutzungen erzeugen verwertbare Datenspuren. Die Behörde verknüpft das Thema mit konkreten Angriffszielen: Identitätsdiebstahl, Phishing und kompromittierte Konten. Zusätzlich nennt der Rat den wachsenden Missbrauch durch unzuverlässige Mobile-Apps, die sensible Berechtigungen ausnutzen können.
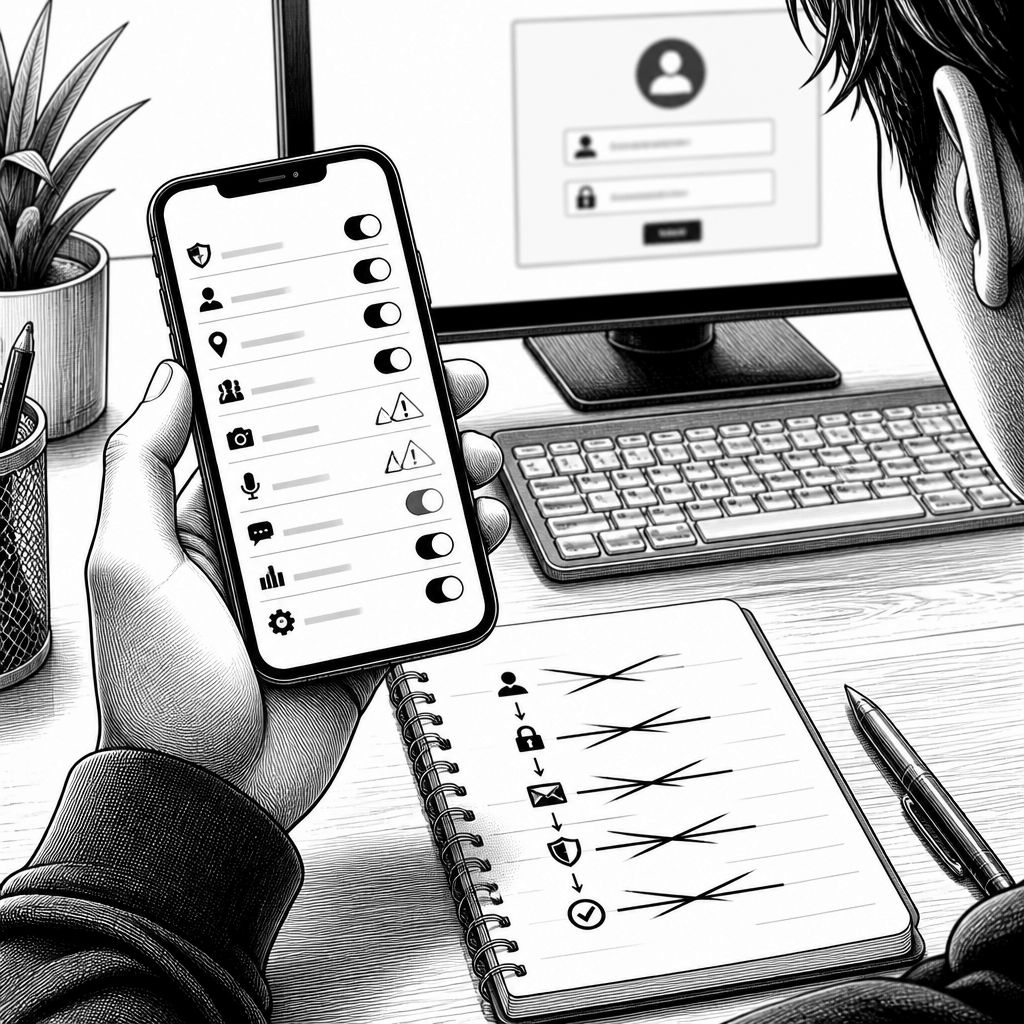
Der Cybersecurity Council der Vereinigten Arabischen Emirate schiebt ein Thema in den Vordergrund, das viele im Alltag eher als „Nebenprodukt“ digitaler Nutzung betrachten: der digitale Fußabdruck. Die Kernaussage ist deutlich: Jede Anmeldung, jeder Kommentar und sogar jedes Foto oder jede Interaktion hinterlässt Spuren, die sich sammeln, nachverfolgen und missbrauchen lassen. Für Unternehmen ist das weniger eine Lifestyle-Frage als ein Sicherheits- und Compliance-Thema, weil private Daten oft an Schnittstellen zwischen Verbrauchern, Dienstleistern und Identitätsplattformen hängen. Besonders relevant wird das, wenn Angreifer diese Daten zu glaubwürdigen Angriffen kombinieren.
Technisch lässt sich der digitale Fußabdruck in zwei Sichten erklären, die der Rat ebenfalls aufgreift. Erstens entstehen passive Spuren ohne aktives Zutun: Webseiten tracken Verhalten, Apps synchronisieren Nutzungsdaten, und verbundene Geräte erzeugen Telemetrie. Zweitens gibt es aktive Spuren, die Nutzer bewusst erzeugen, etwa über Social-Media-Posts, öffentliche Profilinformationen oder hochgeladene Medien. Aus Angriffsperspektive wird diese Trennung später unscharf, weil Daten aus beiden Quellen in Profilen zusammenlaufen. Genau das macht typische Social-Engineering-Angriffe effizient: Wer Interessen, Präferenzen und Routinen „weiß“, kann Nachrichten so formulieren, dass sie wie legitime Kommunikation wirken.
Der Council betont zudem die Verwertbarkeit dieser Daten für Cyberkriminelle. Laut Advisory helfen digitale Fußabdrücke dabei, detaillierte Profile zu erstellen: Identität, Interessen, Einstellungen und Online-Verhalten werden so zu Bausteinen für Betrug. Solche Informationen werden über Websites, mobile Anwendungen und vernetzte Endgeräte eingesammelt und können sowohl für echte Angriffe als auch für „untrusted“ Plattformen interessant sein, die Daten weiterverkaufen oder in betrügerische Prozesse einfließen lassen. Als Maß für die Dringlichkeit nennt die Behörde eine globale Größenordnung: Mehr als 1,4 Milliarden Konten seien pro Monat kompromittiert. Das ist ein Indikator dafür, wie groß die Trefferfläche für opportunistische Angriffe ist.
In der Praxis verlagert sich das Risiko schnell von „Privacy“ zu operativer IT-Sicherheit. Ungepflegte digitale Spuren erhöhen die Wahrscheinlichkeit für Phishing, weil Angreifer Kontext nutzen können, um Authentizität zu simulieren: Sie wissen, welche Inhalte eine Person teilt, welche Begriffe sie erwartet und welche Kommunikationskanäle sie nutzt. Ebenso steigt die Gefahr von Account-Übernahmen, etwa wenn gestohlene oder vorab recherchierte Identitätsdaten bei Login-Versuchen helfen. Der Council ordnet das als Kette ein: Identitätsdiebstahl, Phishing, kompromittierte Konten und Missbrauch persönlicher Informationen durch böswillige Akteure. Für Security-Teams bedeutet das: Endnutzer sind nicht „nur“ Zielperson, sondern auch Datenschnittstelle in der eigenen Angriffsfläche.
Ein weiterer Punkt ist die Rolle von Mobile-Apps, die als unzuverlässig eingestuft werden. Der Rat warnt vor Anwendungen ohne klare Vertrauenswürdigkeit, die sensible Berechtigungen rechtswidrig abgreifen können. Besonders kritisch sind Zugriffe auf Kamera und Mikrofon; in der Beschreibung geht es sogar um das potenzielle Aufzeichnen von Telefonaten ohne angemessene Einwilligung. Diese Risiken sind weniger hypothetisch, weil moderne Mobile-Ökosysteme zwar Berechtigungen abfragen, aber Nutzerentscheidungen in der Praxis durch „Permission Fatigue“, aggressive App-UX und unklare Datenschutztexte verwässert werden. Hier konkurrieren App-Stores und Plattformrichtlinien mit der Realität: Vertrauen entsteht nicht durch Versprechen, sondern durch messbare technische Durchsetzung und Transparenz.
Im Markt wird das Thema von mehreren Seiten flankiert. Plattformanbieter und Sicherheitsanbieter setzen seit Jahren auf hardening-Mechanismen wie restriktivere Berechtigungsmodelle, Device-Integritätsprüfungen und Risiko-Scoring. Microsoft etwa adressiert Phishing-Resilienz über Conditional Access, Signalintegrität und Threat Intelligence in Identitätsumgebungen; Google arbeitet mit Sicherheitsfunktionen wie erweiterten Schutzmaßnahmen für Konten und Play-Ökosystem-Filtern. Auch wenn diese Maßnahmen nicht direkt aus dem UAE-Advisory stammen, passt das Bild: Angriffe werden stärker kontextbasiert, während Verteidigung zunehmend „identitätszentriert“ arbeitet. Branchenexperten berichten, dass der wirksamste Hebel oft in der Reduktion verwertbarer Kontextdaten liegt—nicht nur in der Reaktion auf gemeldete Vorfälle.
Ein konkreter Takeaway für Unternehmen lautet: Digitale Hygiene ist zwar zuerst bei Endnutzern, aber sie muss als Teil der Sicherheitsarchitektur behandelt werden. Wenn der Cybersecurity Council Nutzer auffordert, unbekannten Kontakten nicht zu interagieren und Social-Media-Follower regelmäßig zu prüfen, ist das für Security Awareness relevant—und für das Risk-Management im weiteren Sinne. Ergänzend empfiehlt er, die Menge öffentlich geteilter persönlicher Daten und Standortinformationen zu begrenzen. Für Organisationen heißt das: Mitarbeitende müssen nicht nur „auf Links achten“, sondern verstehen, wie Profilinformationen Angriffslogik speisen. Eine robuste Strategie kombiniert technische Controls (z. B. MFA, Session-Policies) mit Verhaltenstrainings, die konkrete Beispiele für datenbasiertes Social Engineering erklären.
Der Ausblick zeigt, dass der Trend eher Richtung „Verstärkung“ als Richtung Entspannung geht. Mit der wachsenden Zahl vernetzter Geräte und der zunehmenden Personalisierung von Apps steigen die Möglichkeiten, aus kleinen Signalen ein großes Profil zu bauen. Gleichzeitig wird Regulierung in vielen Märkten Datenschutz und Transparenz stärker betonen, wodurch Unternehmen ihre Prozesse zum Umgang mit personenbezogenen Daten nachschärfen müssen. Für die nächste Evolutionsstufe werden Security-Teams stärker in Datenflüssen denken: Welche Informationen verlassen Unternehmens-Identitäten über öffentliche Kanäle, welche Metadaten landen in Dritt-Services und wie lassen sich diese Schnittstellen minimieren? Der Advisory aus den Emiraten liefert dafür eine klare Richtung: Wer den digitalen Fußabdruck reduziert und Berechtigungen kontrolliert, senkt nicht nur das Privacy-Risiko, sondern die gesamte Angriffsfläche.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "UAE-Warnung: Digitale Fußabdrücke erhöhen Risiko für Phishing und Account-Übernahmen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "UAE-Warnung: Digitale Fußabdrücke erhöhen Risiko für Phishing und Account-Übernahmen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »UAE-Warnung: Digitale Fußabdrücke erhöhen Risiko für Phishing und Account-Übernahmen« bei Google Deutschland suchen, bei Bing oder Google News!