


LONDON (IT BOLTWISE) – Ermittler zeigen, wie globale Betrugsnetzwerke für Scams auf IP-Ressourcen aus den USA zugreifen. Aus einer Auswertung von Verbindungen zwischen Februar 2025 und Januar 2026 gehen wiederkehrende Muster bei Anbietern wie Oracle, Cogent, AT&T, DigitalOcean, UpCloud und GlobalTeleHost hervor. Besonders auffällig: Ein großer Teil der verwendeten IPs wurde von Scamalytics als potenziell riskant eingestuft. Die Anbieter reagieren unterschiedlich, betonen jedoch meist, dass sie den Missbrauch durch Kundenanwendungen nicht direkt sehen und auf Verfahren, Beschwerden und Behördenanfragen angewiesen sind.
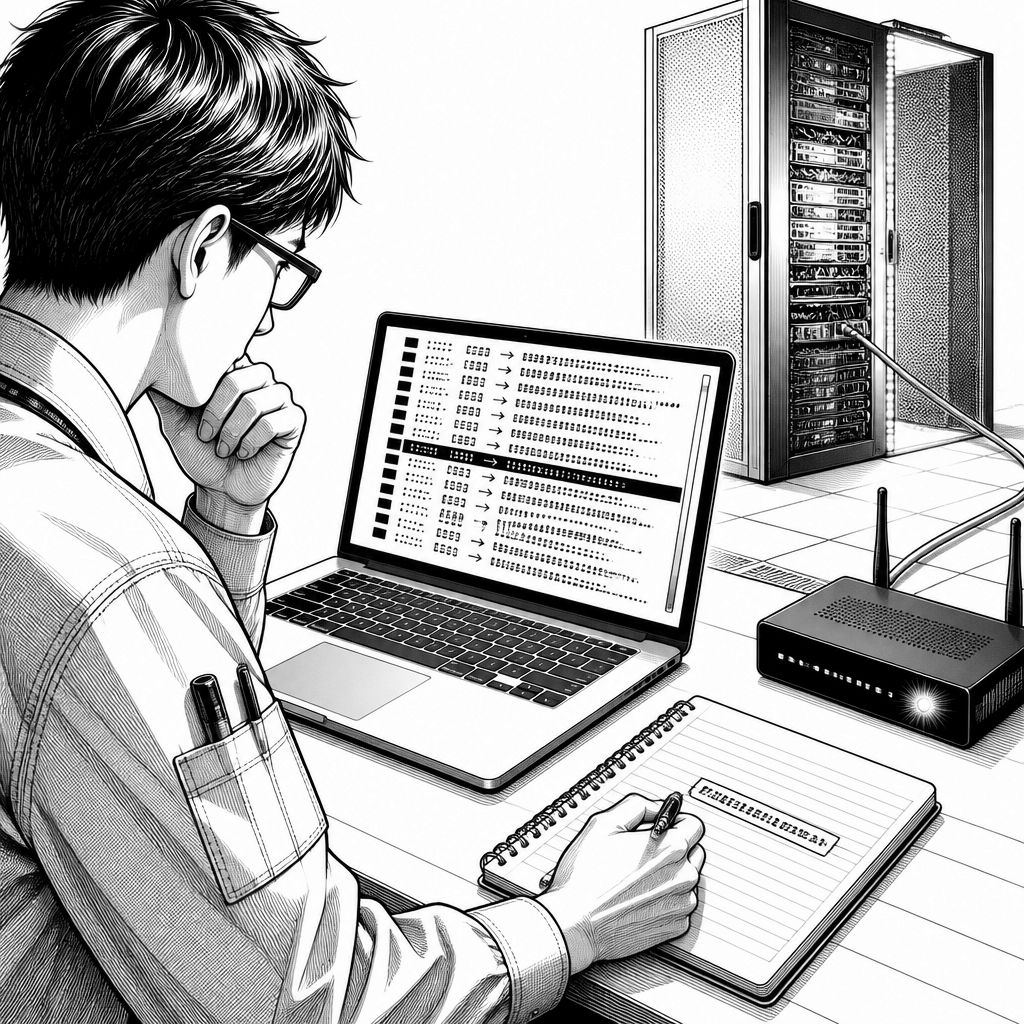
Die technische Infrastruktur hinter digitalen Betrugsmaschen wirkt selten wie ein einzelner „Fehler“, sondern eher wie ein gut getaktetes Zusammenspiel: IP-Ranges, Rechenzentrumsanbindungen, Cloud-Instanzen und Netzwerkregeln. In einem aktuellen Datenset, das Verbindungs- und Zuordnungsdetails aus dem Zeitraum von Februar 2025 bis Januar 2026 enthält, tauchen immer wieder US-basierte Anbieter auf, deren IP-Adressen in Scam-Komplexen wiederverwendet wurden. Der Kern der Meldung ist dabei weniger die Frage, ob Infrastruktur genutzt wird, sondern wie sie für Betrug „eingeklinkt“ wird und warum klassische Netzsicht (zumindest aus Sicht vieler Provider) für eine wirksame Täteridentifikation nicht ausreicht.
Technisch lassen sich die beschriebenen Muster als Missbrauch von Zuweisungen betrachten: Ein ISP oder Cloud-Anbieter stellt Adressräume bereit, während die eigentliche Anwendung beim Kunden oder dessen Dienstleister läuft. Oracle etwa wird mit mehr als 100 US-geolokalisierten IP-Adressen in Verbindung gebracht, die zwischen Februar und April 2025 an einer Scam-Umgebung (KK Park) aktiv waren. Im Fall von Cogent Communications zeigt das Datenset besonders viele Überlappungen mit öffentlich geflaggten IPs: Rund 40% der Cogent-Adressen, die in den untersuchten Verbindungen auftauchten, standen laut Scamalytics-Daten auf Blacklists; zusätzlich wurden 99,6% als potenziell riskant bewertet. Aus Provider-Sicht ist das ein klassisches Spannungsfeld zwischen „wir sehen den Missbrauch nicht“ und „wir sehen die Infrastruktur“.
Ein ähnliches Bild liefert AT&T, allerdings mit einem anderen Schwerpunkt: Laut Bericht wurden AT&T-IP-Adressen in drei Scam-Umgebungen zwischen Februar 2025 und Januar 2026 eingesetzt. AT&T beschreibt Gegenmaßnahmen über mehr Transparenz im eigenen Netz und eine Regeländerung, die im September in Kraft trat. Danach sollen Geschäftskunden Verkehr über ihre eigene Netzwerkidentität routen und nicht über die Identität des Providers, um Tarnung zu erschweren. Der Ansatz ist technisch nachvollziehbar: Je stärker Provider die Zuordnung von Verkehr zu Kundenschnittstellen kontrollieren, desto schwieriger wird es, Aktivität in der „Provider-Schicht“ zu verschleiern. Gleichzeitig bleibt die Herausforderung, dass die Inhalte und Absichten der Anwendungen meist nicht durch die IP-Transparenz allein erkennbar sind.
Bei Cloud- und Hosting-Anbietern wird der Missbrauch besonders greifbar, weil die Infrastruktur näher an „bereiten Plattformen“ liegt. DigitalOcean wird mit mindestens 41 IP-Adressen in Verbindung gebracht, die aus mehreren Scam-Kontexten (u. a. KK Park und Hpakalu) genutzt wurden. Auch hier stufte Scamalytics nahezu alle Adressen als potenziell riskant ein. DigitalOcean habe die übermittelten Daten geprüft, aber kein Ergebnis offengelegt, und betont, dass es nicht kontrolliert, wie Kundenanwendungen eingesetzt werden. UpCloud wiederum wird mit einer einzelnen IP-Adresse verknüpft, die innerhalb weniger Monate sehr häufig (mindestens 382 Verbindungen zwischen Februar und April 2025) aufgerufen wurde und dabei besonders hoch riskant eingestuft wurde. UpCloud beschreibt, dass die eingereichten Daten eine interne Prüfung ausgelöst hätten, verweist aber auf die Grenzen: Kunden-Systeme seien privat, und bis zu einem gewissen Grad könne der Provider nur auf gesetzliche Vorgaben, Monitoring und Beschwerden reagieren.
Marktseitig ist die Rolle solcher Anbieter seit Jahren umstritten. Einerseits sind Provider zentrale „Zulieferer“ für IP- und Rechenzentrumszugänge; andererseits können sie Missbrauch nur schwer auf Basis von IP-Logs allein verifizieren, weil Betrug oft über VPNs, Proxy-Ketten und wechselnde Instanzen läuft. GlobalTeleHost (kanadisch, im Datenset als Infrastruktur- und Konnektivitätsanbieter für Geschäftskunden geführt) liefert dafür ein typisches Beispiel: Zwei Drittel der betroffenen IPs lagen laut Scamalytics auf öffentlichen Blacklists, 99,9% wurden als potenziell riskant bewertet. GlobalTeleHost betont, dass es keine Endnutzer direkt bedient, keine Kontrolle über Kundenanwendungen ausübt und IPs an kommerzielle VPN-Anbieter weitergegeben worden seien. Dazu kommt ein weiterer Realitätscheck: Wenn Kunden-Unterlagen nicht granular genug sind, bleibt die Zuordnung zu konkreten Täterkonten unvollständig.
Hier lohnt ein Vergleich mit etablierten Alternativen aus der Branche: Große Cloud-Ökosysteme wie AWS, Google Cloud oder Microsoft Azure haben zwar ebenfalls Missbrauchsprogramme und automatisierte Detektion, aber die Wirksamkeit hängt stark von der Kombination aus Telemetrie (z. B. Authentifizierungsereignisse, Abuse-Reports, Domain- und Zertifikatsmuster) und prozessualer Eskalation ab. Während IP-basierte Risikosignale ein guter Einstieg sind, erfordern erfolgreiche Ermittlungen fast immer zusätzliche Kontextdaten, etwa ob die gleiche Infrastruktur wiederholt für ähnliche Zielmuster genutzt wird. Aus Expertensicht ist das ein Grund, warum viele Provider nicht ausschließlich auf pauschale „Risk Scoring“-Modelle setzen, sondern lieber auf verifizierte Abuse Complaints und rechtmäßige Behördenanfragen. Genau diese Linie zieht der Bericht bei mehreren Unternehmen an.
Historisch betrachtet ist das Problem nicht neu: Von Spam-Botnetzen über Phishing-Frameworks bis hin zu modernen Social-Engineering-Kampagnen haben Angreifer regelmäßig Infrastruktur aus dem „legitimen“ Internet genutzt. Neu ist aber die Geschwindigkeit und Automatisierung. Cloud-Plattformen erlauben es, Kapazitäten in Minuten zu provisionieren, IPs zu rotieren und Betrugslogik in skalierbaren Pipelines zu betreiben. Dazu kommen regulatorische und datenschutzrechtliche Grenzen, die den Handlungsspielraum vieler Anbieter formen. Im Bericht verweist UpCloud ausdrücklich auf europäische Datenschutzgesetze als Grund, warum der Anbieter keine weiteren Details teilt. Das macht deutlich: Selbst wenn IP-Verbindungen auffallen, ist die Weitergabe personenbezogener oder zur Identifikation geeigneter Informationen nicht beliebig.
Für die Unternehmenspraxis folgt daraus eine klare Konsequenz: Betrugsprävention muss „mehrschichtig“ werden. IP-Reputation und Blacklists können Warnsignale liefern, sollten aber mit Verhaltenssignalen aus dem eigenen Stack kombiniert werden—etwa bei Logins, ungewöhnlichen Authentifizierungsraten, Domain-Treuebrüchen oder Inkonsistenzen in den verwendeten Identitäten. Gleichzeitig sollten Security-Teams ihre Incident-Prozesse auf die Realität verteilter Zuständigkeiten ausrichten: Provider können Infrastruktur sperren oder misstreitige Konnektivität drosseln, aber Täteridentifikation und Rechtsdurchsetzung laufen häufig nur dann sauber, wenn Provider, Kunden und Behörden Daten in einem rechtskonformen Rahmen austauschen. Der Bericht zeigt, dass Anbieter dafür jeweils unterschiedliche Mechanismen nennen—von internen Reviews über Netztransparenz bis zu Eskalationswegen.
In die Zukunft wird das Thema vor allem an zwei Stellschrauben hängen. Erstens: Netzregeln und Transparenz-Modelle werden voraussichtlich weiter zunehmen, wie AT&T mit der eigenen Netzwerkidentität andeutet. Zweitens: Detektion wird stärker weg von reiner IP-Bewertung hin zu Korrelationen über mehrere Ebenen gehen—Telemetrie, Verbindungsprofile, Abuse-Muster und (wo rechtlich zulässig) Kontext aus Anwendungs- und Authentifizierungsdaten. Für Entwickler und Betreiber bedeutet das: Wer Plattformen verantwortet, braucht saubere Abuse-Prozesse, robuste Zuordnung zu Kundenkonfigurationen und klare Dokumentation, damit aus einer „potenziell riskanten“ Verbindung eine nachprüfbare Maßnahme werden kann. Wenn diese Lücke zwischen Signal und Beweis enger wird, steigt auch die Chance, dass Scam-Infrastrukturen weniger verlässlich funktionieren—und nicht nur „später“ auffallen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "US-Cloud und ISPs als Infrastruktur für Betrug: Welche Rolle IP-Adressen 2025/26 spielen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "US-Cloud und ISPs als Infrastruktur für Betrug: Welche Rolle IP-Adressen 2025/26 spielen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »US-Cloud und ISPs als Infrastruktur für Betrug: Welche Rolle IP-Adressen 2025/26 spielen« bei Google Deutschland suchen, bei Bing oder Google News!