


WASHINGTON / LONDON (IT BOLTWISE) – Das US-Außenministerium setzt eine Belohnung von bis zu 10 Millionen Euro für Hinweise auf russische Cyberkriminelle aus, die verschlüsselte Messenger massiv angreifen. Laut FBI und CISA zielen zwei benannte Gruppen (UNC5792 und UNC4221) vor allem auf das Stehlen von Verifikationsdaten und Backup-Wiederherstellungsschlüsseln. Besonders kritisch: Mit gestohlenen Backup-Schlüsseln können Angreifer selbst nach einer Neuanmeldung auf den gesamten Nachrichtenverlauf zugreifen. Parallel kündigt WhatsApp eine neue Privatsphäre-Funktion über einen Benutzernamen an, während Security-Teams die Abwehr gegen Social Engineering priorisieren.
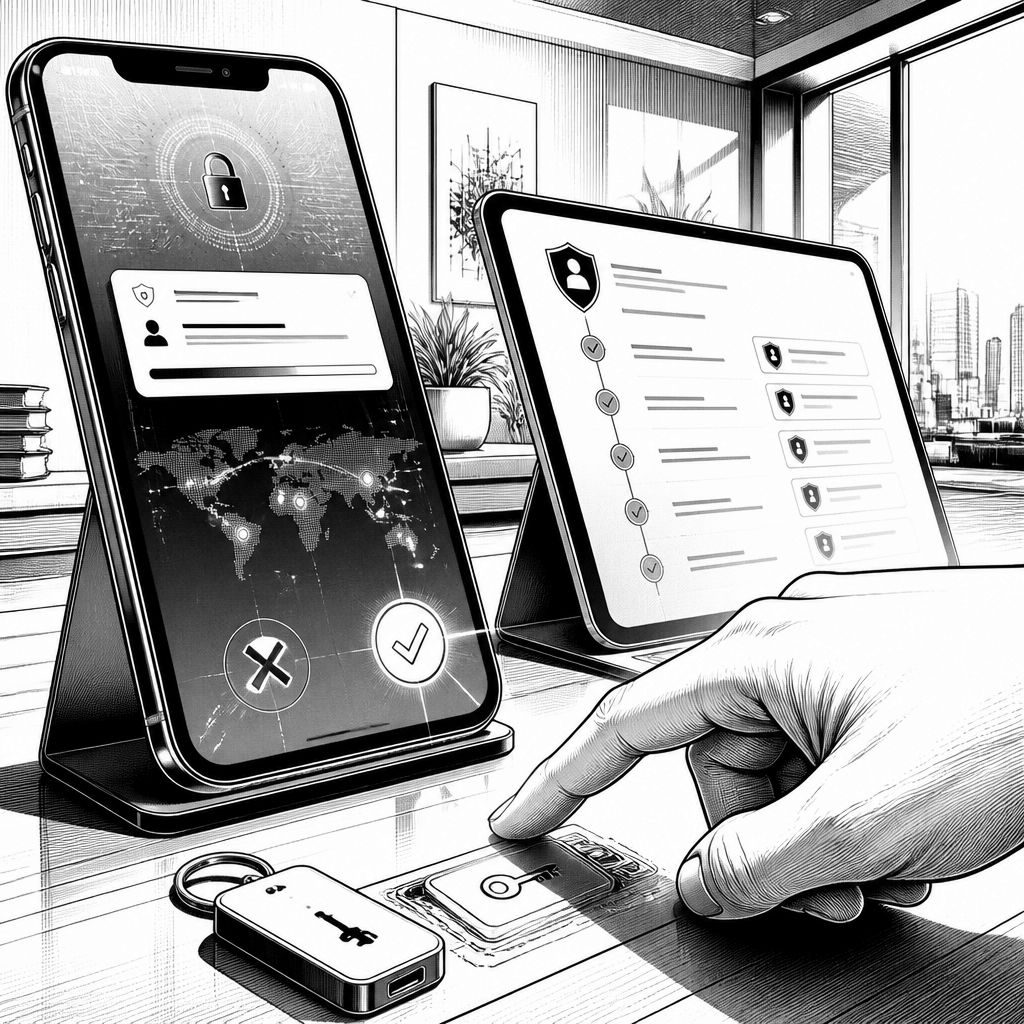
Das Muster ist seit Jahren bekannt, wirkt aber in der aktuellen Kampagnenwarnung besonders zielgerichtet: US-Behörden sehen russische Angriffe auf verschlüsselte Messenger nicht primär als Kryptografie-Problem, sondern als Identitäts- und Kontomissbrauch. Das US-Außenministerium stellt für Hinweise auf die Verantwortlichen eine Belohnung von bis zu 10 Millionen Euro in Aussicht. Im Zentrum stehen zwei Gruppierungen, die FBI und CISA als UNC5792 und UNC4221 benennen. Betroffen seien nicht nur einzelne Opfer, sondern tausende Konten, darunter US-Regierungsmitarbeiter, Journalisten sowie Vertreter von NATO-Staaten und der Ukraine. Für Unternehmen ist das vor allem deshalb brisant, weil „Verschlüsselung“ nicht automatisch „Sicherheit“ bedeutet.
Technisch wichtig ist die Abgrenzung: Die Angreifer kompromittieren den Schutzmechanismus der Messenger selbst offenbar nicht, sondern schlagen die Brücke über Social Engineering. Nach Behördenschilderungen geben sich die Akteure als technischer Support oder als vertrauenswürdige Kontakte aus, um Verifikationscodes, PINs oder Backup-Wiederherstellungsschlüssel zu erlangen. In einzelnen Fällen wird zudem die Geräte-Kopplungsfunktion ausgenutzt, also ein legitimer Workflow, der bei kompromittierten Teilnehmern oder manipulierten Autorisierungen missbraucht werden kann. Damit verschiebt sich die Verteidigung weg von „Krypto ist sicher“ hin zu „Konten- und Wiederherstellungsprozesse müssen gegen Identitätsbetrug gehärtet sein“.
Der eigentliche Sprengsatz steckt in der Wiederherstellung: Besonders perfide seien gestohlene Backup-Wiederherstellungsschlüssel. Diese Art von Schlüssel soll im Idealfall nur im Notfall helfen, den Zugriff auf ein Konto wiederherzustellen – genau diese Fähigkeit machen sich Angreifer zunutze. Wenn ein Backup-Schlüssel einmal in fremde Hände gerät, kann er Zugriff auf den gesamten Nachrichtenverlauf ermöglichen. Der Warntext betont dabei den Effekt: Selbst wenn das Opfer sein Konto neu erstellt, bleibt der gestohlene Schlüssel für den Angreifer weiterhin gültig. Diese Eigenschaft macht Backup-Schlüssel vergleichbar mit einem „Master-Schlüssel“ für den digitalen Nachrichten-Tresor – ein Risiko, das in Sicherheitsprozessen häufig unterschätzt wird.
Aus Sicht der Markt- und Wettbewerbsdynamik zeigt sich ein weiteres Muster: Die Angriffslogik richtet sich auf mehrere Nutzerpopulationen und mehrere Produkte zugleich. WhatsApp und Signal werden in der Warnung gemeinsam genannt, weil beide in der Wahrnehmung als „verschlüsselte Messenger“ gelten. Damit landen Security-Teams in einem klassischen Vergleich: Während Signal in vielen technischen Debatten als besonders strikt in der Transparenz und in der Implementierung diskutiert wird, hat WhatsApp durch seine Nutzerbasis und Integrationsmechanismen eine andere Angriffsfläche – etwa über Massenkommunikation und Social-Engineering-Kanäle. Branchenexperten betonen deshalb, dass Kontoschutzmaßnahmen produktübergreifend sind: Wenn der Angreifer an Verifikations- oder Wiederherstellungsdaten kommt, helfen auch gute Standards allein nicht.
Was die Behörden operativ zusätzlich stützt, sind die zeitlichen und politischen Folgeeffekte. Seit März 2026 sollen die Gruppen gezielt hochrangige Personen ins Visier genommen haben. Am 6. März seien mehrere Abgeordnete und Mitarbeiter eines Parlaments über WhatsApp kompromittiert worden, woraufhin die Parlamentsverwaltung WhatsApp-Webdienste vorübergehend sperrte. Das ist aus Enterprise-Sicht ein harter Eingriff, der vor allem zwei Ziele verfolgt: die Angriffsfläche über Web-Workflows zu reduzieren und Zeit für forensische Kontrollen zu gewinnen. Kurz darauf zeigt sich außerdem die internationale Dimension: Der israelische Abgeordnete Amit Halevi vereitelte Medienberichten zufolge einen mutmaßlichen iranischen Hacking-Versuch, indem er verdächtige Links nicht anklickte und die Cyber-Einheit informierte.
Dieser Fall ist weniger eine technische, mehr eine organisatorische Lektion: Die meisten erfolgreichen Social-Engineering-Kampagnen hängen daran, ob Menschen in der Stress- oder Autoritätssituation „richtig“ entscheiden. Die Behörden empfehlen daher konkrete Sofortmaßnahmen, die sich in der Praxis schnell in Richtlinien übersetzen lassen. Dazu zählen das Generieren eines neuen Backup-Schlüssels, das Aktivieren der Zwei-Faktor-Authentifizierung sowie das regelmäßige Überprüfen der verknüpften Geräte. In einer Unternehmensumgebung heißt das: Nicht nur die App selbst, sondern auch Admin-Prozesse, Geräteverwaltung und Schulungen müssen zusammenwirken. Ein technischer Vergleich macht die Abhängigkeit deutlich: Selbst die beste Ende-zu-Ende-Verschlüsselung schützt nicht vor einer Kontoübernahme, wenn Wiederherstellungsschlüssel abfließen.
Parallel zur Warnung rollt WhatsApp schrittweise eine neue Funktion aus, die zumindest im UX-Aspekt ansetzt: Nutzer können künftig einen Benutzernamen verwenden, um zu kommunizieren, ohne ihre Telefonnummer preiszugeben. Das ist kein Allheilmittel gegen Social Engineering, aber es senkt eine Angriffsbarriere im ersten Schritt, wenn Angreifer anhand von Telefonnummern Zielprofile erstellen oder Kontaktanbahnung stärker personalisieren. In der Breite ist das ein Schritt in Richtung „weniger Metadaten-Exponierung“, während die Behörden gleichzeitig den Fokus auf Wiederherstellungsmechanismen legen. Aus Wettbewerbssicht wirkt das wie eine Ergänzung: Produktseitig wird Privatsphäre verbessert, während Sicherheitsverantwortliche prozessseitig die Konto-Recovery härten müssen.
Für die Zukunft ist damit absehbar, dass sich die Angriffe weiter in Richtung „Account Recovery Engineering“ verschieben werden. Sobald Messenger-Benutzeroberflächen und Basis-Schutzmechanismen verbessert werden, lohnt sich die Arbeit an den verbleibenden Schwachstellen: Backup-Schlüssel, Kopplungszustände, Verifikationskanäle und die menschliche Entscheidungsstrecke. Unternehmen sollten deshalb mittelfristig Richtlinien für das Handling von Recovery-Faktoren etablieren, etwa klare Regeln zur Aufbewahrung, zum Rotieren und zur zeitnahen Sperrung nach Verdachtsfällen. Auch für Entwickler und Security-Teams entsteht eine Chance: Authentifizierungs- und Recovery-Workflows lassen sich besser auditen, wenn Telemetrie über Gerätewechsel, Code-Anforderungen und Wiederherstellungsereignisse in einem sicheren Rahmen ausgewertet wird.
Regulatorisch und datenschutzseitig bleibt die zentrale Frage, wie gut Prozesse nach einer Kontoübernahme noch nachvollziehbar sind. Wenn Angreifer den Nachrichtenverlauf erreichen, geraten Betroffenen- und Compliance-Themen in den Vordergrund: Incident Response, Meldepflichten und die Frage, welche Daten nachweislich kompromittiert wurden. Hier wirkt die Kombination aus technischer Maßnahme (Backup-Schlüssel rotieren, Geräte prüfen) und organisatorischer Kontrolle (Policy, Training, Sperrmechanismen) zusammen. Entscheidend ist, dass „verschlüsselt“ nicht als Ersatz für „kontrolliert“ verstanden wird. Wer jetzt die Recovery-Mechanik ernst nimmt und WhatsApp- wie Signal-Nutzerprofile in die Sicherheitsstrategie einbettet, reduziert das Risiko der nächsten Kampagneniteration spürbar.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "WhatsApp und Signal unter Druck: FBI/CISA warnen vor Backup-Schlüssel-Diebstahl" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "WhatsApp und Signal unter Druck: FBI/CISA warnen vor Backup-Schlüssel-Diebstahl" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »WhatsApp und Signal unter Druck: FBI/CISA warnen vor Backup-Schlüssel-Diebstahl« bei Google Deutschland suchen, bei Bing oder Google News!