


MÜNSTER / LONDON (IT BOLTWISE) – Kommunen und Hilfsorganisationen intensivieren ihre Beratung, weil Betrüger Senioren zunehmend per Fernzugriff in die Kontofalle treiben. Im Fokus stehen sichere Smartphone-Nutzung, Datenschutz bei KI-Angeboten und konkrete Maßnahmen gegen Phishing. Gleichzeitig zeigen lokale Formate wie Digitalcafés, dass Einsteigerrechte, Mikrofon- und App-Berechtigungen sowie Zwei-Faktor-Authentifizierung im Alltag messbar wirken. Der Bericht ordnet die Fälle ein und erklärt, warum Behörden-Nachrichten per E-Mail als Warnsignal gelten sollten.
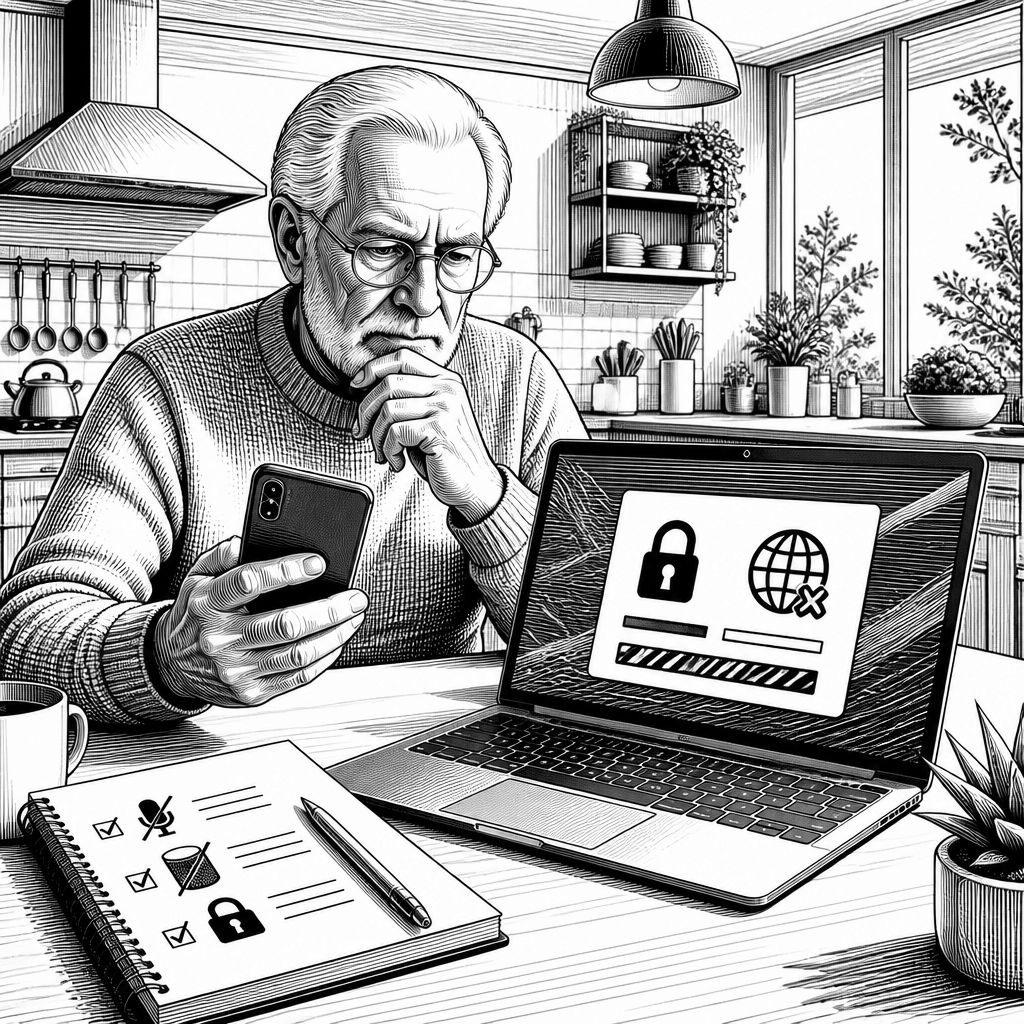
Ein Betrag von 25.000 Euro wirkt zunächst wie eine einzelne Schlagzeile. In der Praxis ist er jedoch der Endpunkt einer Kette, die oft mit einem scheinbar harmlosen Kontakt beginnt: gefälschte E-Mails, Druck durch erfundene Vorwürfe oder ein „Microsoft-Mitarbeiter“, der per Fernzugriff technischen Zugriff auf einen Rechner gewinnt. Genau diese Muster nehmen derzeit mehrere Kommunen und Hilfsorganisationen in den Blick und bauen kurzfristig Trainings für Senioren auf. Das Ziel ist nicht nur Aufklärung, sondern die Übersetzung digitaler Sicherheitsprinzipien in konkrete Handgriffe, die auch in Stresssituationen funktionieren.
Besonders auffällig ist, wie stark die Beratungen auf Smartphone-Nutzung und begleitende Lernformate setzen. In Buchholz bieten die Johanniter eine kostenlose Handysprechstunde in den Räumen der HASPA an; die Termine fürs zweite Halbjahr sind bereits geplant. In Steinen helfen Jugendliche Senioren dabei, typische Smartphone-Fragen zu beantworten. Dresden setzt zusätzlich auf wöchentliche Digitalcafés für Menschen ab 60 Jahren, während Leipzig spezifische Kurse für Windows und Laptops anbietet – von der Einführung bis zu Fortgeschrittenen. Technisch betrachtet geht es dabei um eine niedrigschwellige „Usability-Hülle“ rund um Sicherheit: Menüs werden erklärt, Einstellungen werden gemeinsam nachvollzogen, und Fehler werden früh sichtbar.
In Münster nahmen laut Bericht knapp hundert Teilnehmende an einer Informationsveranstaltung teil, sowohl vor Ort als auch online. Dabei stand die Frage im Zentrum, wie Künstliche Intelligenz im Alltag genutzt werden kann – und wo die Risiken liegen. Viele Senioren äußerten Skepsis, insbesondere mit Blick auf mögliche Überwachung. Diese Reaktion ist nachvollziehbar: KI-gestützte Anwendungen basieren häufig auf Datenflüssen, die Nutzer ohne technische Vorbildung kaum einordnen können. Daher verschieben die Trainings den Schwerpunkt von „KI ist gut oder schlecht“ hin zu kontrollierbaren Stellschrauben: Welche App darf auf das Mikrofon zugreifen? Welche Berechtigungen sind für eine konkrete Nutzung wirklich nötig? Welche Einstellungen reduzieren das Risiko ungewollter Datenerhebung?
Genau hier greifen die empfohlenen Schutzmaßnahmen, die in den Beratungsformaten wieder und wieder genannt werden: Sprachassistenten sollten bei Nichtgebrauch deaktiviert werden, Mikrofonzugriffe in den App-Einstellungen werden strikt eingeschränkt, und nicht notwendige Cookie-Hinweise werden abgelehnt. Dahinter steckt eine technische Logik, die auch Unternehmen kennen: Je kleiner die Angriffs- und Datenoberfläche, desto geringer sind die Auswirkungen bei Fehlkonfiguration oder Missbrauch. Ein weiterer Baustein ist die Sensibilisierung für das, was nicht passieren darf: Behörden versenden keine Vorladungen per E-Mail. Das wirkt im Alltag banal, verhindert aber häufig den Moment, in dem Betroffene aus Angst oder Erwartungsdruck heraus reagieren.
Bei aktuellen Betrugsmaschen wird dieser Druck gezielt eingesetzt. Die Verbraucheraufklärung in Sachsen beschreibt gefälschte E-Mails, die angeblich vom Bundeskriminalamt stammen, mit erfundenen Straftatvorwürfen und der Aufforderung zur Stellungnahme oder zur Zusendung von Ausweisdaten. Für die Praxis heißt das: Nicht die Absenderzeile entscheidet, sondern das Verhalten der Nachricht. Eine legitime Behörde nutzt im Regelfall verifizierbare Zustellwege und fordert nicht per Mail die Kopie von Dokumenten in einer Hauruck-Situation an. Der Weida-Fall zeigt die nächste Eskalationsstufe: Eine Seniorin verlor zwischen 20.000 und 25.000 Euro, nachdem sich ein Täter als „Microsoft-Mitarbeiter“ ausgegeben hatte und per Fernzugriffssoftware Transaktionen auslöste.
Dass Täter dabei nicht „in die Cloud“ gehen, sondern den lokalen Rechner übernehmen, macht den Kern des Problems deutlich: Fernzugriff ist für die Angreifer der Hebel, um Nutzerentscheidungen zu überlagern oder schädliche Prozesse anzustoßen. Polizei und Sicherheitslogik nennen daher eine klare Handlungsregel: Softwarehersteller kontaktieren Kunden niemals unaufgefordert und fragen nicht nach Bankdaten. Für Unternehmen und Beratungsstellen ist das auch organisatorisch wichtig, weil es die Schnittstelle zwischen IT-Sicherheit und Support-Design betrifft. Wer in Organisationen interne „Call-and-Verify“-Prozesse etabliert, senkt die Wahrscheinlichkeit, dass Mitarbeitende oder Kunden durch fingierte Support-Kontakte abgekoppelt werden.
Mit Blick auf die Zeit nach der Aufklärung rücken weitere Risikofaktoren in den Fokus, etwa das Verhalten in der Urlaubszeit. Die Polizei Mittelhessen warnt vor dem Posten konkreter Abwesenheitsinformationen: Urlaubsfotos signalisieren potenziell offene Türen, wenn sie zeitnah mit Standort- oder Zeitmustern verknüpft sind. Auch hier bleibt die technische Empfehlung handhabbar: Zwei-Faktor-Authentifizierung nutzen, den Router bei längerer Abwesenheit abschalten und Smart-Home-Systeme in einen Abwesenheitsmodus versetzen. Zusätzlich wird empfohlen, öffentliches WLAN nur über eine verschlüsselte VPN-Verbindung zu nutzen. Das zeigt den Übergang vom „Wissen“ zum „Konfigurationsalltag“, der in der Sicherheitsarbeit oft der eigentliche Engpass ist.
Für die nächsten Monate deutet sich ein zweigleisiger Trend an. Erstens werden Trainings stärker modular: Handysprechstunden, Digitalcafés und Einsteigerkurse sollen nicht nur IT-Kompetenz vermitteln, sondern vor allem Risikoentscheidungen vereinfachen. Zweitens wächst der Druck auf Plattform- und App-Ebene, weil Datenschutz- und KI-Themen nicht mehr nur als Compliance-Aufgabe diskutiert werden, sondern als Risiko für Endnutzer. Unternehmen, die solche Inhalte unterstützen wollen, können von der Logik profitieren, die man aus MDM- und Security-Baselines kennt: klare Default-Einstellungen, wiederkehrende Checks und verständliche Warnhinweise. Wenn diese Muster in der Fläche ankommen, sinkt langfristig die Wahrscheinlichkeit, dass Betrüger über Fernzugriff und gefälschte Nachrichten in die finanzielle Realität greifen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Senioren-Sicherheit: So schützen Beratungsangebote vor Fernzugriff-Betrug und KI-Risiken" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Senioren-Sicherheit: So schützen Beratungsangebote vor Fernzugriff-Betrug und KI-Risiken" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Senioren-Sicherheit: So schützen Beratungsangebote vor Fernzugriff-Betrug und KI-Risiken« bei Google Deutschland suchen, bei Bing oder Google News!