


LONDON (IT BOLTWISE) – Marktberichte melden eine steigende Betrugsquote durch KI-Deepfakes: Synthetische Identitäten dominieren. Gleichzeitig verschärfen Aufsichtsbehörden und Gerichte die Erwartungen an Cyber-Resilienz und rechtliche Transparenz. Für Finanzinstitute bedeutet das konkret: Prozesse, Monitoring und Haftungsrisiken müssen beschleunigt angepasst werden. Der nächste Schritt ist die saubere Verzahnung von KI-Detektion, KYC-Mechanismen und Compliance-Rahmenwerken.
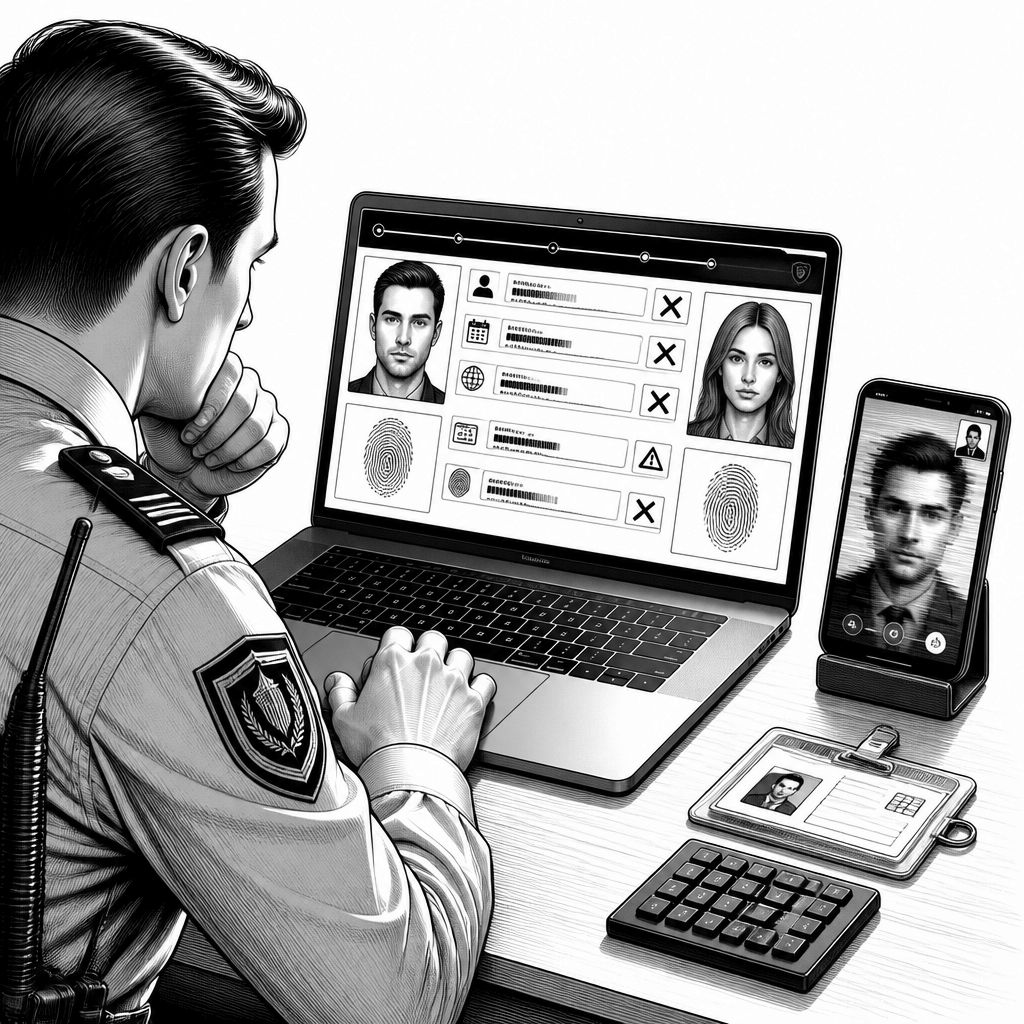
Identitätsdiebstahl nimmt 2026 eine neue Gestalt an: Nicht mehr nur gestohlene Ausweise, sondern zunehmend KI-generierte Profile und täuschend echte Deepfakes. In einem aktuellen Marktbericht wird für das erste Quartal 2026 eine bestätigte Betrugsrate von 3, 89 Prozent genannt. Besonders auffällig ist die Zusammensetzung des Betrugs: Synthetische Muster erreichen 47, 5 Prozent der Fälle, textbasierte Deepfakes folgen mit 34, 3 Prozent. Für Entscheider ist das mehr als eine Statistik – es ist ein Hinweis darauf, dass Betrugsakteure ihre Angriffsflächen von Dokumenten hin zu Identitätsdatenströmen verlagern.
Technisch verschiebt sich damit auch die Frage, wie Verifizierung überhaupt gelingt. Klassische KYC-Workflows (Know Your Customer) testen Identität häufig über dokumentenzentrierte Checks: Echtheitsmerkmale, MRZ/Barcode-Validierung, OCR-Vergleiche und Schufa/Watchlist-Abfragen. Wenn aber synthetische Identitäten dominieren, entstehen Lücken zwischen “Dokument ist plausibel” und “Identität ist verifiziert”. Der Zahlungsverkehr zeigt dabei mit 5, 37 Prozent die höchste Betrugsquote, während der klassische Bankensektor bei 2, 11 Prozent liegt. Das deutet darauf hin, dass Angriffe besonders dort skalieren, wo Transaktionen schneller als Prüfzyklen durchlaufen.
Ein weiteres Risiko-Raster ergibt sich aus den betroffenen Dokumententypen. Reisepässe werden mit 7, 89 Prozent als am stärksten gefährdet beschrieben, gefolgt von anderen Ausweisklassen, bei denen Fälschungs- oder Validierungsartefakte variieren. Zudem werden erhöhte Risiken auf den Philippinen, in Vietnam und Indonesien verortet – ein Muster, das häufig mit regionalen Dokumentenstandards, Bearbeitungsvolumen und der Durchsetzung von Behördenprozessen korreliert. Für die technische Abwehr heißt das: Detektion muss mehrstufig sein und darf sich nicht auf einzelne Signalgeber verlassen. Im Wettbewerb setzen Anbieter wie Jumio oder Onfido daher zunehmend auf hybride Verfahren aus Bildanalyse, Verhaltenssignalen und Fraud-Risk-Scoring.
Auf der regulatorischen Seite greifen die nächsten Drehpunkte zeitlich bereits in den kommenden Monaten. Finanzaufsichten warnen vor einer Beschleunigung von Cyberbedrohungen durch KI-Modelle, weil sie Hürden für Phishing, Deepfakes und Sprachklone senken. Untermauert wird die Erwartung durch mehrere Rahmenwerke: Digital Operational Resilience Act (DORA) und NIS2-Richtlinie für Widerstandsfähigkeit und IT-Sicherheit sowie der EU AI Act als übergreifender Rechtsrahmen für KI-Systeme. Ab dem 2. August 2026 sollen zusätzliche Transparenzregeln gelten: Deepfakes in der Werbung müssen dann gekennzeichnet werden. Das macht Compliance nicht nur zu einer Rechtsaufgabe, sondern zu einem technischen Prozess-Thema – wer Modelle betreibt, muss Ausgabeformen kontrollieren können.
Dass Gerichte und Behörden inzwischen sehr konkret werden, zeigt auch die straf- und zivilrechtliche Aufarbeitung. In den Niederlanden ordnete ein Gericht zusätzliche Untersuchungen in einem Fall an, in dem Deepfake-Technologien zur Eröffnung von Bankkonten bei ABN AMRO genutzt worden sein sollen. In Deutschland wurde zudem ein Täter wegen sexualisierter KI-Videos zu einer Geldstrafe verurteilt. Parallel laufen Ermittlungen gegen organisierte Strukturen: Am 7. Juli 2026 wurden mehrere Objekte durchsucht, bei denen Beschuldigte Senioren als vermeintliche Bankmitarbeiter kontaktiert haben sollen. Für Unternehmen ist die Botschaft klar: Selbst wenn der technische Angriff “nur” Social Engineering ist, greifen später Beweislast und Sorgfaltspflichten.
Auch die Haftungsseite rückt näher an den operativen Betrieb. Das Oberlandesgericht Brandenburg entschied Ende Mai 2026 (Az. 4 U 131/25), dass eine Bank Kunden teilweise entschädigen muss, wenn ihre Hotline trotz Kenntnis einer Betrugsmasche wie der „Demo-Überweisung“ nicht ausreichend warnt. Solche Urteile wirken als wirtschaftlicher Verstärker für bestehende Kontrollen: Callcenter, Kundenkommunikation und Eskalationspfade werden zu Sicherheitskomponenten. Im Vergleich dazu setzen manche Wettbewerber vermehrt auf agentenassistierte Workflows, die Support-Mitarbeitern risikobasierte Leitplanken geben – etwa durch Bildschirmhinweise, nachvollziehbare Entscheidungsprotokolle und dynamische Warnlogik. Entscheidend ist, dass diese Logik nachweisbar trainiert und gepflegt wird.
Gleichzeitig zeigen die Berichte, dass die Angriffsrealität weiter automatisiert wird. Im Juli 2026 wurde der erste vollständig autonome Ransomware-Angriff bekannt. Laut den Angaben nutzte eine Gruppe eine Sicherheitslücke (CVE-2025-3248) in der Software Langflow, wobei die KI über 600 Varianten von Schadcode generierte – ohne menschliches Eingreifen. Genau hier liegt der technische Unterschied zu klassischen “halbautomatisierten” Phishing-Wellen: KI-gestützte Generierung macht Aufwand pro Ziel geringer und erhöht die Varianz, wodurch Signaturen schneller aus dem Tritt geraten. Sicherheitsforscher berichten zudem von einem Anstieg der Ransomware-Operationen um 43 Prozent im zweiten Quartal 2026 gegenüber dem Vorjahr. Das verschiebt Budgets von reaktiver Erkennung hin zu präventiver Resilienz.
Für die Praxis bedeutet das: KI-Detektion allein reicht nicht. Banken und Zahlungsdienstleister müssen Abwehr, Prozesse und Governance zusammendenken – und zwar so, dass der Betrieb auch bei Modellfehlern kontrollierbar bleibt. Eine zentrale Stellschraube ist die Verknüpfung von Verifizierung und Fraud-Scoring: Statt nur Dokumente zu prüfen, sollten Unternehmen kombinierte Signale aus Transaktionsverhalten, Device-/Session-Mustern, Zeitmustern und Konsistenzprüfungen nutzen. Das ist der Vergleich “Cloud-Only versus Hybrid”: Reine Cloud-Modelle können skaliert antworten, doch hybride Ansätze (kritische Checks lokal, riskante Schritte serverseitig mit stärkeren Controllern) reduzieren Latenz- und Datenrisiken. Parallel müssen Audit-Trails, Modellversionierung und Data-Minimization im Sinne der Datenschutzprinzipien implementiert werden.
Ein Blick auf Geldwäscheprävention verstärkt diese Notwendigkeit. Wenn Kontrollmechanismen bei Hochrisikokunden unzureichend sind, drohen echte Strafzahlungen: ABN Amro akzeptierte eine Geldbuße von 8, 5 Millionen Euro durch die niederländische Zentralbank, begründet mit mangelhaften Kontrollen in den Jahren 2023 und 2024. Historisch war KYC lange Zeit stark auf statische Listen und dokumentbasierte Plausibilität ausgerichtet; erst mit stärkerer Automatisierung in der Fraud-Detection wurden dynamische Muster und betrugstypische Verläufe relevanter. Heute ist die Logik: Je synthetischer die Identität, desto wichtiger werden dynamische Konsistenzchecks und die Qualität von Entscheidungsregeln. Gleichzeitig wächst der Druck, diese Regeln erklärbar zu dokumentieren – auch um regulatorischen Prüfungen standzuhalten.
Ausblickend ist 2026 weniger ein “Tool-Jahr” als ein Architektur- und Operating-Model-Jahr. Unternehmen sollten KI-gestützte Angriffs- und Abwehrketten als zusammenhängende Systeme planen: Trainingsdaten für Detektion, Schutz vor Modellmissbrauch, saubere Rollen- und Rechteverwaltung sowie eine harte Trennung zwischen Risikoentscheidung und menschlicher Freigabe. Für Entwickler eröffnen sich damit Aufgaben in KI-Observability, in Sicherheits-Pipelines und in der Integration von KYC-/Fraud-Datenflüssen in robuste MLOps- und SecOps-Prozesse. Die wahrscheinlichste nächste Entwicklung ist eine engere Kopplung von Deepfake-Transparenzanforderungen mit technischen Metadaten- und Signaturkonzepten – sodass Unternehmen nicht nur reagieren, sondern Ausgaben ihrer Systeme nachweisbar steuern können.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.




- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Deepfakes treiben Identitätsbetrug: 3, 89% Betrugsrate und neue EU-Vorgaben" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Deepfakes treiben Identitätsbetrug: 3, 89% Betrugsrate und neue EU-Vorgaben" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Deepfakes treiben Identitätsbetrug: 3, 89% Betrugsrate und neue EU-Vorgaben« bei Google Deutschland suchen, bei Bing oder Google News!