


BERLIN / LONDON (IT BOLTWISE) – Seit Jahresbeginn häufen sich KI-gestützte Phishing-Kampagnen, die über fast 1.000 Domains mit täuschend echten Inhalten arbeiten. Besonders kritisch ist dabei der Versuch, Nutzer mit digitalen Grußkarten in die Installation legitimer Fernwartungssoftware zu lenken. Parallel kapern Täter Reise- und Buchungsdaten in Messengern sowie Steuerportale mit zeitlichen Druckelementen. Für Unternehmen heißt das: technische Kontrollen allein reichen nicht mehr—RMM-Software, Konto-Workflows und Post-Prozesse müssen überprüfbar und nachvollziehbar werden.
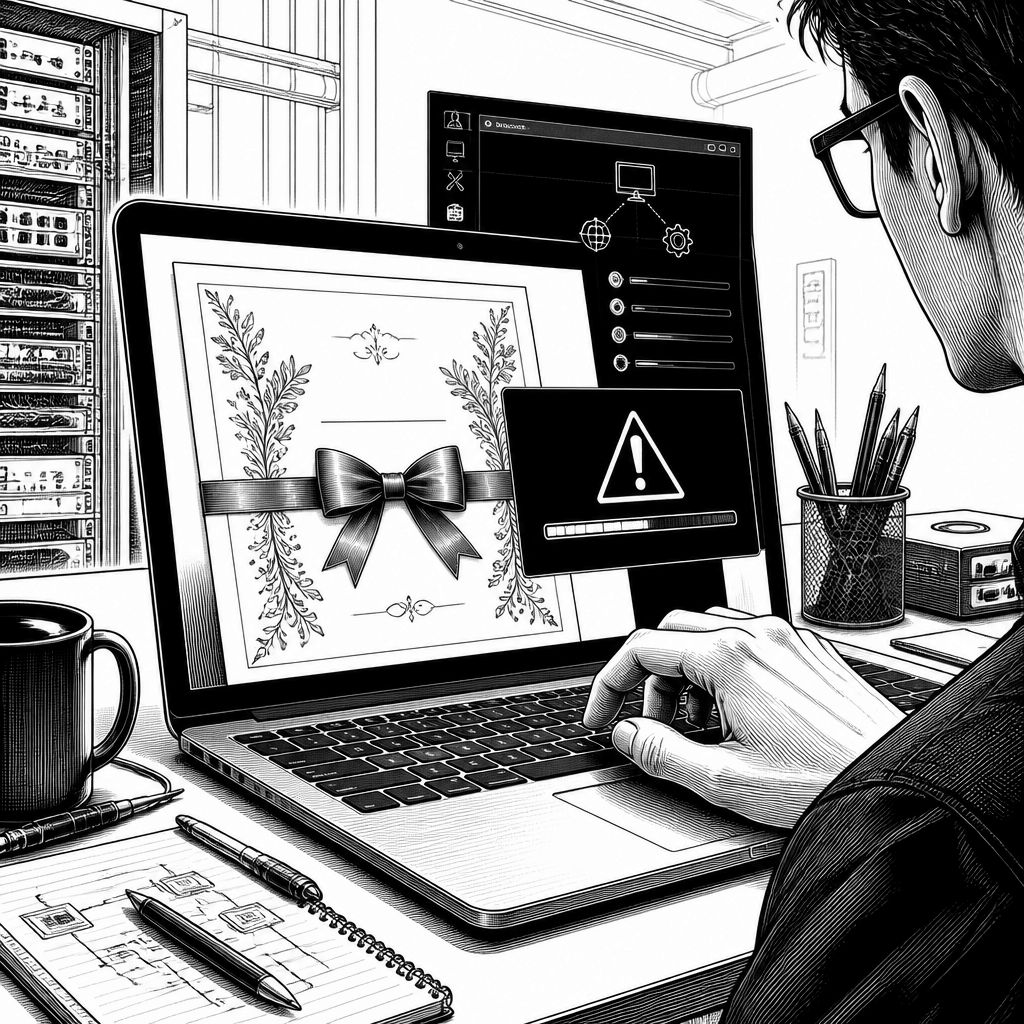
Phishing wirkt oft wie ein Konter aus der IT-Sicherheitsabteilung: Spamfilter, Quarantäne und Awareness-Schulungen. Die aktuelle Entwicklung „SeasonalInvite“ zeigt aber, warum diese Routine an Grenzen stößt. Seit Jahresbeginn werden Nutzer mit angeblichen digitalen Grußkarten (eCards) konfrontiert, die wiederum eine Fernwartungs-Installation anstoßen sollen. Hinter der Kampagne stecken laut den vorliegenden Angaben fast 1.000 Phishing-Domains und über 2.600 Zwischenseiten—genug, um Blacklists zu überrollen und Kampagnenlaufzeiten zu verlängern. KI-generierter Code und professionell gestaltete Webseiten erhöhen dabei die Wahrscheinlichkeit, dass Anwender nicht sofort misstrauisch werden.
Technisch ist der Hebel besonders anspruchsvoll, weil viele Sicherheitslösungen bei Fernwartungs-Software anders funktionieren als bei klassischen Malware-Downloads. Die Angreifer setzen auf bekannte RMM-Tools wie ConnectWise ScreenConnect, LogMeIn Resolve, Kaseya oder O&O Syspectr. Entscheidender Punkt: Diese Tools verfügen über gültige digitale Signaturen, wodurch Screenings auf „falsche“ Binaries oder unsaubere Zertifikatsketten häufig nicht greifen. Für IT-Teams bedeutet das, dass sie nicht nur URL- und Content-Scans betrachten sollten, sondern auch exakt dokumentieren müssen, welche RMM-Software im Unternehmen aktiv ist, wie sie freigegeben wurde und wer Neuinstallationen anstoßen darf.
Bei der Reise- und Buchungsmasche verschiebt sich der Angriff zudem an die Stelle, an der viele Unternehmen am wenigsten Sicht haben: Messenger-Kommunikation. In den vorliegenden Informationen werden Nachrichten über WhatsApp genannt, die echte Buchungsdaten enthalten—Hotelname, Aufenthaltszeitraum und Reservierungsnummer—also genau die Kontextdetails, die Empfänger üblicherweise nicht hinterfragen. Das Ziel ist klar: Kreditkartendaten sollen abgegriffen werden. Mindestens acht Reisemarken in über zehn Ländern gelten als betroffen. Im Enterprise-Umfeld ist das eine Warnung, dass DLP-Regeln, die primär E-Mail adressieren, nicht automatisch auch für Chat-Kanäle greifen. Außerdem ist das Timing entscheidend, weil Nutzer bei Urlaubsplanung eher schnell handeln.
Der dritte Strang betrifft Steuerkommunikation und kommunale Prozesse. Gefälschte E-Mails, die angeblich vom Steuerportal Elster stammen, nutzen den Fristdruck bis zum 31. Juli. Typische Merkmale in den vorliegenden Angaben sind unpersönliche Anreden und verdächtige Absenderadressen. Ergänzend wird für Kommunen beschrieben, dass Nachrichten im Namen einzelner Mitarbeiter Rechnungsübersichten anfordern sollen—mit dem Ziel, Schadsoftware in lokale Netze einzuschleusen. Hier greifen mehrere Sicherheitsprinzipien nicht synchron: Domain-Authentifizierung kann aushebeln, dass Nutzer trotz technischer Plausibilität auf Inhalte reagieren. Deshalb sollten Unternehmen „Konto-Updates“ als Prozess behandeln: Zugriff nur über bekannte Portalseiten, keine Aktion auf verlinkte „Alternative“.
Auch die Angriffsmethoden entwickeln sich weiter: Kalender-Phishing über ICS-Dateien und Termin-Einladungen soll Sicherheitsfilter umgehen. Daneben werden Loader-Kampagnen genannt, die als Schriftartdateien (.ttf) auftreten oder Installationsroutinen von Tools wie Zoom und WebEx manipulieren. Solche Varianten zielen darauf, dass Nutzer und Sicherheitsgateways die Dateityp-Logik falsch gewichten: Ein ICS oder eine vermeintliche Schriftart wirkt harmloser als eine „.exe“. Gleichzeitig werden laut den Informationen neue Kits wie „Jalisco“ und „OmegaLord“ speziell gegen Microsoft-365-Konten eingesetzt—mit Mechanismen, die OAuth-Codes in Echtzeit generieren oder komplette Zugangsdaten inklusive Telefonnummern entführen. Aus Marktsicht zeigt das: Die Angreifer investieren in Identitätsdiebstahl, nicht nur in Dateibefall.
In der Breite korrespondiert das mit dem, was Marktanalysen und Sicherheitsanbieter seit Monaten beobachten: Der Fokus verlagert sich vom klassischen „Download“-Pfad hin zu Credential Access, Session-Abgriff und Social Engineering. Das wird auch durch die Kombination aus Reise-Content, Tax-Drill und Messenger-Staging plausibel: Es entstehen mehr Gelegenheiten, mehr Datenschutz-Kontext und damit mehr Trefferquoten. Für die Bewertung konkurrierender Ansätze ist dabei interessant, wie Anbieter von EDR/XDR und Cloud-Identity Security üblicherweise reagieren—etwa über Anomalieerkennung und Rollback-Konzepte. Entscheidend ist, ob sie in der Praxis Ereignisse in Rollen- und Freigabeprozesse übersetzen, statt nur Alerts zu produzieren. Genau hier entscheidet sich, ob „KI-Phishing“ zum operativen Problem wird oder im Log-Container verschwindet.
Für die kommenden Monate ergibt sich ein klarer Maßnahmenrahmen, der über Awareness hinausgeht. Unternehmen sollten erstens RMM-Installationen restriktiv steuern und jede Neuinstallation als Ausnahmeprozess abbilden—inklusive Prüfung, ob der Anbieter und die Konfiguration dem Unternehmensstandard entsprechen. Zweitens braucht es für Chat- und E-Mail-Kanäle getrennte Leitplanken: Wo E-Mail weiter blockiert werden kann, müssen für Messenger alternative Verifikationswege etabliert sein, etwa Rückfragen über bekannte Kontaktwege statt „Klick und Ticket öffnen“. Drittens sollten Identitätsprozesse konsequent auf Zwei-Faktor-Authentifizierung setzen und für hochgefährliche Kontoaktionen zusätzliche Bestätigungen nutzen, weil OAuth-basierte Angriffe genau darauf zielen.
Als pragmatische User-Strategie werden in den vorliegenden Informationen mehrere Hinweise genannt, die gerade im Familien- und Teamkontext wirken: Urlaubsfotos erst nach der Rückkehr posten sowie Geotags und Hotelnamen unkenntlich machen, um aus Social-Media-Profilen weniger verwertbaren Kontext abzuleiten. Zusätzlich wird empfohlen, bei unangeforderten Kontaktanfragen vorsichtig zu sein und Familien-Codewörter als Schutz gegen KI-gestütztes Stimmklonen zu verwenden. Für die Zukunft bedeutet das: Deepfakes, personalisierte Social-Media-Profile und Identitätsdiebstahl greifen ineinander. Wer jetzt nur Filter nachrüstet, wird hinterherlaufen—wer Prozesse, Rollen und Sichtbarkeit verbindet, kann Angriffe zuverlässig abbremsen, bevor sich aus einem Klick eine Session und aus einer Session ein Netto-Schaden entwickelt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Phishing setzt auf 1.000 Domains: Fernwartung, Reise- und Steuerbetrug" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Phishing setzt auf 1.000 Domains: Fernwartung, Reise- und Steuerbetrug" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Phishing setzt auf 1.000 Domains: Fernwartung, Reise- und Steuerbetrug« bei Google Deutschland suchen, bei Bing oder Google News!