


MÜNCHEN / LONDON (IT BOLTWISE) – Laut einer geschilderten Ermittlungs- und Warnlage werden für Fake-Festgeldportale gezielt Identitäten realer Unternehmen missbraucht. Die Betreiber sollen sich dabei auf behördlich geprüfte Register- und Transparenzkennungen stützen, um Webseiten besonders glaubwürdig erscheinen zu lassen. Für Anleger wird das Problem dadurch schwer erkennbar, dass die Informationen auf den ersten Blick wie „offiziell“ wirken. Der Fall zeigt, wie entscheidend sind sichere Identitätsketten, Monitoring und schnelle Deaktivierung für den Verbraucherschutz.
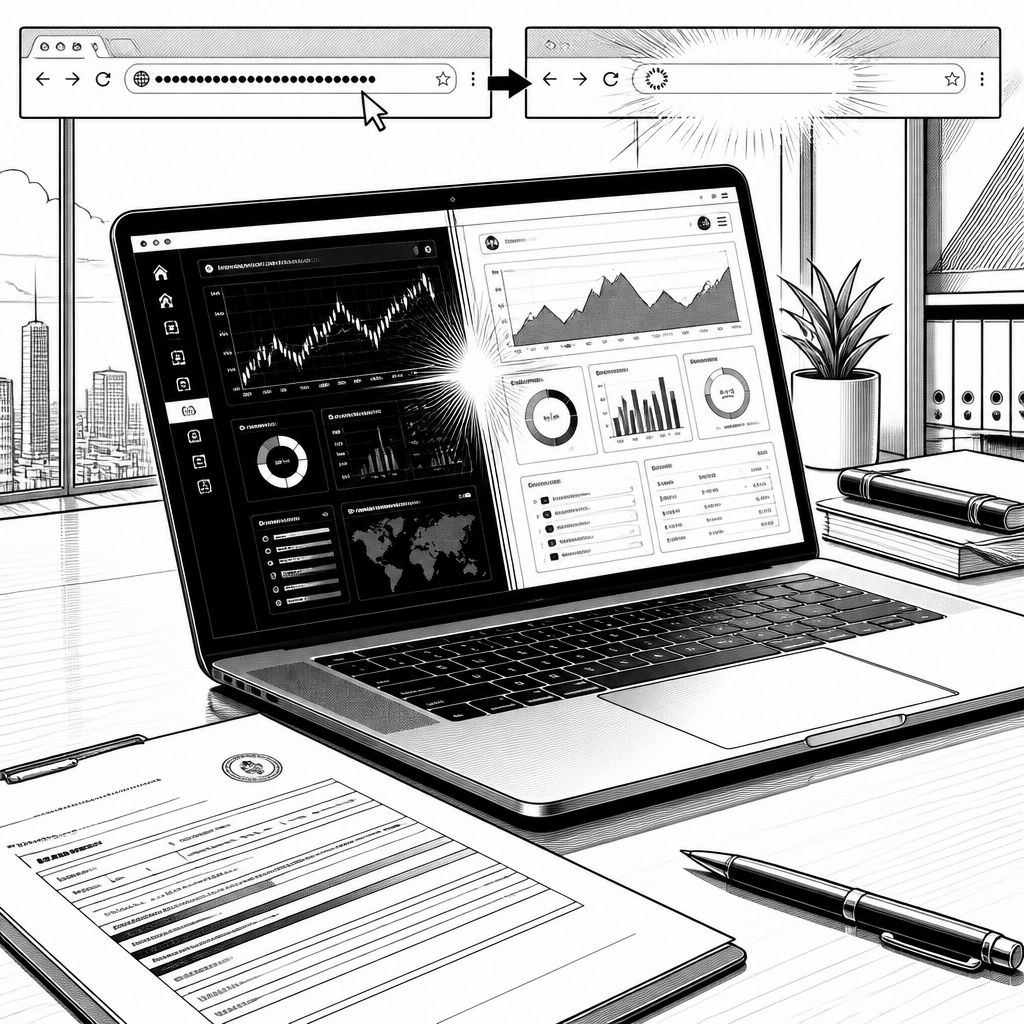
Wenn eine Finanzaufsicht im Kern für Transparenz sorgen soll, wirkt der Betrug besonders perfide, sobald ausgerechnet ihre geprüften Unternehmensbezüge als Vertrauensanker dienen. In der beschriebenen Fallkonstellation geht es um gefälschte Festgeld-Webseiten, die den Namen und die Identität realer Firmen verwenden, um Privatanleger mit vermeintlich sicheren Zinsversprechen zu ködern. Solche Klon-Setups arbeiten selten mit offenkundigen Ausreißern. Stattdessen greifen die Täter typischerweise auf Datensätze zurück, die für Outsider „amtlich“ aussehen, und verpacken sie in eine UI, die wie ein seriöses Kundenportal wirkt.
Technisch betrachtet liegt der Schwerpunkt weniger auf klassischem Phishing als auf Identitäts- und Datenkopie. Die Betreiber sollen dabei Registermerkmale und Firmendaten so extrahieren, dass die Fake-Webseite in der Darstellung mit echten Unternehmensprofilen zusammenpasst. Danach wird eine Durchlaufstrecke gebaut: Domain-Setup, Formularstrecken für Kundendaten, Dashboards zur „Zinsdarstellung“ und schließlich Zahlungsabflüsse auf externe Konten. Damit entstehen gleich zwei Täuschungsebenen: Erstens wirkt die Firmengeschichte plausibel, zweitens bleibt die Kommunikation scheinbar konsistent über die Zeit, weil die Opfer die Illusion im Kontoauszug „bestätigt“ sehen.
Im Marktumfeld verschärft sich der Effekt dadurch, dass viele Anleger beim ersten Kontakt nicht die gesamte Due-Diligence-Kette abarbeiten, sondern eine schnelle Plausibilitätsprüfung per Suche erwarten. Wenn die Fake-Website für den konkreten Firmennamen und die zugehörigen Geschäftsführungsdaten „passt“, fällt die Entscheidung häufig zu schnell. Genau hier dürfte der Abgleich mit echten Angeboten und die konsequente Prüfung von Erlaubnis- und Registrierungsstatus ansetzen. Gleichzeitig zeigt die aktuelle Sicherheitslandschaft, dass spezialisierte Akteure wie Microsoft (mit Defender/SmartScreen), Google (mit Safe Browsing) oder auch spezialisierte Fraud-Detection-Anbieter zwar häufig helfen, aber mit zeitlichen Lücken arbeiten: Von der ersten Sichtbarkeit bis zur Abschaltung vergehen oft Stunden oder Tage.
Historisch ist diese Entwicklung kein Einzelfall. Schon in den frühen Jahren von Online-Brokerage- und Zahlungsdiensten traten „Brand-Klonungen“ auf, allerdings waren sie zunächst leichter zu entlarven, weil Betreiber auf generische Firmennamen, unvollständige Impressen oder inkonsistente Kontaktdaten setzten. Mit der Professionalisierung von Cybercrime verlagert sich der Fokus auf Datenverfügbarkeit und Datenqualität: Wer geprüfte Strukturen nachbildet, reduziert die Reibung für Opfer. Die beschriebenen Betrugsportale folgen damit einem Muster, das sich in mehreren Ländern wiederholt: Die Kombination aus glaubwürdiger Unternehmensidentität, Zinslogik, einer scheinbar stabilen Kontoansicht und schnellen Abflüssen auf externe Strukturen macht das Ganze für Betroffene schwer greifbar.
Für die Aufsichtsseite ist die zentrale Frage besonders heikel: Wie gelangen die Täter an die sensiblen Unternehmensbezüge, die als Vorlage dienen? In dem geschilderten Rahmen besteht der dringende Verdacht, dass Schnittstellen in Prozessen rund um Transparenz- und Verbraucherschutzdaten ausgenutzt werden könnten, sei es durch missbräuchlichen Zugriff, durch falsche Nutzung von Exportwegen oder durch Schwächen in Zugriffskontrollen. Dabei ist weniger entscheidend, ob einzelne Informationen „an sich öffentlich“ sind, sondern wie sie in der Täterkette zusammengeführt werden. Sobald mehrere Registermerkmale in einem einzigen Klon-Portal zusammenlaufen, steigt die Glaubwürdigkeit massiv, und aus „verstreuten Puzzleteilen“ wird eine täuschende Identitätskopie.
Regulatorisch verschiebt sich der Fokus zusätzlich auf Datenschutz und Sicherheitsarchitekturen. Selbst wenn der konkrete Datensatz rechtlich unterschiedlich behandelt wird, müssen Unternehmen und Behörden in der Praxis die Integrität der Identitätsketten sichern: Rollenbasierte Zugriffe, Protokollierung, Rate-Limits, saubere Data-Handling-Policies und schnelle Reaktionsmechanismen bei Missbrauch. Für Betroffene gilt zudem der Rahmen der DSGVO: Wer im Zuge solcher Klonangriffe Kontaktdaten, Zahlungsdaten oder Nutzungsprofile manipuliert oder zweckwidrig verarbeitet, läuft Gefahr, gegen Anforderungen an Transparenz, Zweckbindung und Datensicherheit zu verstoßen. Parallel dazu bleibt der Verbraucherschutz zentral, denn falsche Einstiegsseiten unterlaufen typischerweise auch KYC/AML-Prüfungen, bevor die echten Anbieter überhaupt eingebunden werden.
Der Markt reagiert in solchen Fällen oft erst dann mit ausreichender Geschwindigkeit, wenn die Schäden sichtbar werden. So wird im beschriebenen Ablauf berichtet, dass Verbraucherwarnungen zwar veröffentlicht werden, die Portale jedoch häufig bereits zuvor über Provisions- und Zahlungsströme „abgeschlossen“ waren. Für die Zukunft heißt das: Entscheidend ist nicht nur die spätere Abschaltung, sondern eine eng getaktete Detektion mit klaren Triggern. Technisch kann das bedeuten, dass Banken, Zahlungsdienstleister und Domain-Ökosysteme Signale aus wiederkehrenden Mustern ableiten, etwa aus identischen UI-Elementen, wiederverwendeten Kennungen oder konsistenten Zahlungswegen. Für Entwickler und Enterprise-Teams entsteht daraus ein Bedarf an robusten Monitoring-Pipelines, die Fraud-Patterns früh erkennen und nicht erst bei massenhaften Beschwerden reagieren.
Auch für Unternehmen, deren Namen missbraucht werden, wird die Konsequenz klar: Reputation wird zur Sicherheitsdimension. Wer als Firma von Identitätsdiebstahl betroffen ist, braucht eine strukturierte Vorgehensweise für Rechtsdurchsetzung, technische Bereinigung und Kommunikation. Neben Provider-Takedowns sind technische Indikatoren wie Domain-Registrierungsdaten, Zeitmuster von Seitenupdates und die Zuordnung von Payment-Infrastrukturen wichtig. Langfristig dürften Regulatorik und Industrie verstärkt Richtung „verifizierbare Identitäten“ und stärker automatisierte Abgleichprozesse gehen, um Klon-Portale frühzeitig zu blockieren. Der nächste Schritt wird dabei wahrscheinlich weniger eine einzelne Maßnahme sein, sondern ein Zusammenspiel aus Sicherheitskontrollen, Datenintegrität und schnelleren Response-Zyklen über Unternehmens- und Behördengrenzen hinweg.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "BaFin-Daten als Vorlage: Betrugsmasche klont Identitäten für Fake-Festgeldportale" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "BaFin-Daten als Vorlage: Betrugsmasche klont Identitäten für Fake-Festgeldportale" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »BaFin-Daten als Vorlage: Betrugsmasche klont Identitäten für Fake-Festgeldportale« bei Google Deutschland suchen, bei Bing oder Google News!