


FORT LAUDERDALE / SEATTLE / LONDON (IT BOLTWISE) – Das FBI hat einen 21-Jährigen angeklagt, der nach Ermittlungen Malware in acht Videospielen versteckt und damit rund 8.000 Geräte infiziert haben soll. Ziel waren offenbar etwa 80 Krypto-Wallets, aus denen in der Zeit von Mai 2024 bis Februar 2026 mindestens 220.000 US-Dollar abgezogen worden sein sollen. Besonders pikant: Über 150 gescannte Giftcards, zuletzt auch als Weg zu Uber Eats, dienten als nachvollziehbare Abzweigung der Erlöse. Für Unternehmen und Entwickler zeigt der Fall, wie schnell sich „legitime“ Game-Downloads als Infektionsvektor tarnen können.
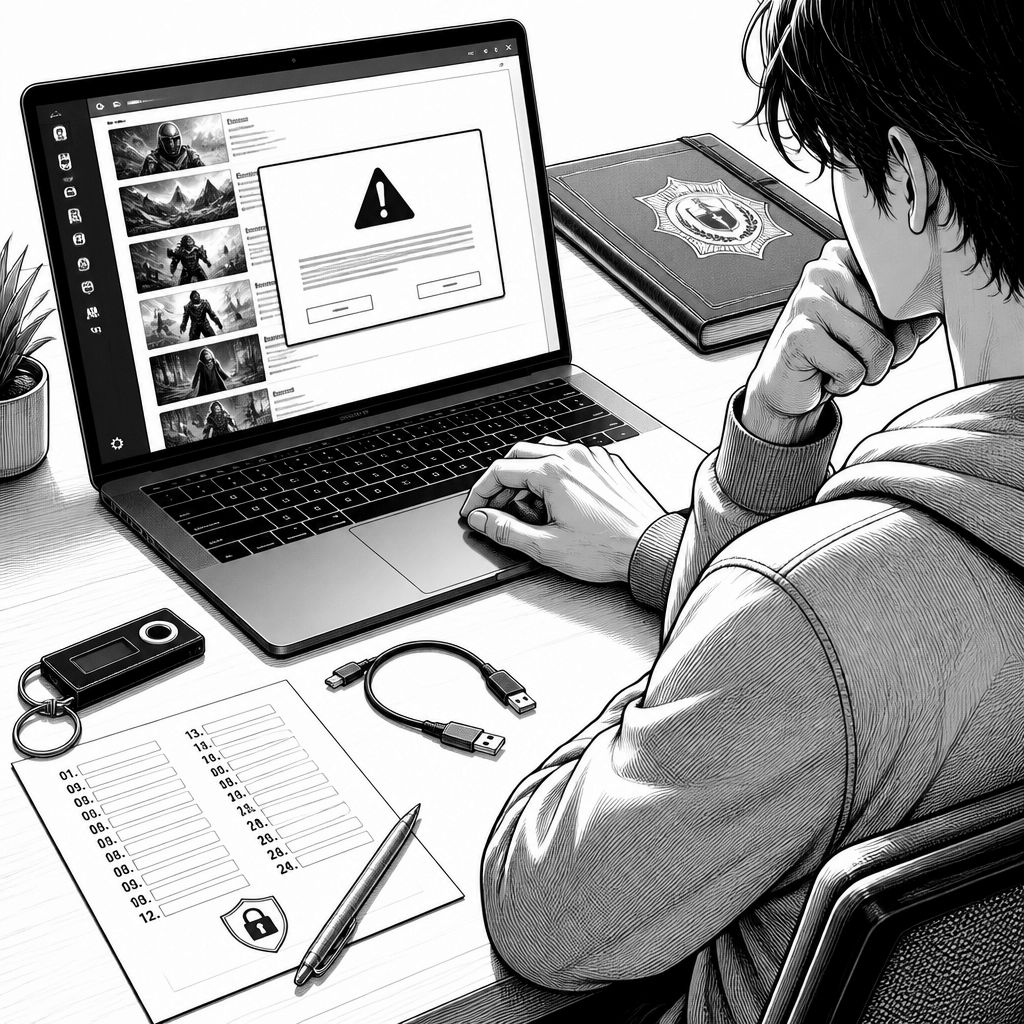
Das FBI hat im Umfeld der Spieleplattform Steam einen ermittelten Schadensfall öffentlich gemacht, der vor allem eines verdeutlicht: Angreifer müssen nicht zwingend Software direkt auf Rechnern ausführen, wenn sie den Vertrauensvorschuss der Nutzer ausnutzen. Im Zentrum steht ein 21-Jähriger aus North Lauderdale, Florida, der nach einer 15-seitigen Strafanzeige wegen Verschwörung zur Erlangung von Informationen per Computer für private finanzielle Zwecke angeklagt wurde. Den Vorwürfen zufolge steckte die Schadsoftware in acht Videospielen und erreichte damit etwa 8.000 Geräte. Die Bilanz: mindestens 220.000 US-Dollar aus rund 80 Krypto-Wallets, verteilt über einen Zeitraum von Mai 2024 bis Februar 2026.
Technisch geht es in dem Fall weniger um eine „exotische“ Lücke, sondern um eine aus Nutzersicht glaubwürdige Vertriebskette. Die Ermittler beschreiben, dass die Spiele als Container dienten, in denen Malware verborgen wurde. Zusätzlich soll die Gruppe gezielt nur einen kleinen Bruchteil der potenziellen Opfer wirklich entleert haben: Bei etwa 8.000 Infektionen wurden rund 80 Wallets leergezogen, also eine Trefferquote von ungefähr 1%. Solche Quoten passen zu einem Vorgehen, bei dem vor der eigentlichen Infektion Nutzer mit großen Krypto-Beständen per Bots identifiziert und direkt über Kanäle wie Discord, Telegram, X und LinkedIn angesprochen werden. Damit sinkt die „Rauschrate“ des Angriffs, obwohl die Verteilung breit wirkt.
Marktlich ist der Fall auch deshalb brisant, weil es in den vergangenen zwei Jahren wiederholt zu Malware-Vorwürfen im Steam-Ökosystem gekommen sein soll. Konkret wird in der Vorlage etwa ein „Early Access“-Titel erwähnt, der bereits mehrere Schadcode-Varianten ausgeliefert haben soll. Das Problem ist dabei nicht auf Valve/Steam beschränkt: Ähnliche Muster tauchen über verschiedene Storefronts hinweg auf, wenn Downloader, Launcher oder „Mod“-Verzeichnisse als Angriffsfläche missbraucht werden. Im Vergleich setzen andere große Anbieter stärker auf mehrstufige Signaturen und weniger privilegierte Ausführungsumgebungen, dennoch bleibt die Herausforderung: KI-gestützte oder automatisierte Paketierungsprozesse können Sicherheitsprüfungen umgehen, wenn Prüfung und Veröffentlichung zeitlich auseinanderfallen.
Für die Ermittlungslogik liefert der Fall zudem konkrete Indikatoren, die in der Praxis wichtig sind: Nach Angaben der Behörde soll sich das Muster anhand von abgezweigten Bitcoins bis zu mehr als 150 Giftkarten verfolgen lassen, die überwiegend für Uber Eats eingesetzt worden sein sollen. Der Weg über Bitrefill zeigt, wie Angreifer Krypto-Erträge in Alltagsausgaben transformieren, ohne sofortige „Bankpfade“ zu benötigen. In der Anklage wird außerdem beschrieben, dass den Ermittlern bei einer Durchsuchung Geräte sowie mehrere Seed Phrases ausgehändigt wurden, darunter auch eine Monero-Seedphrase. Seed Phrases sind der Schlüssel zu vollständiger Kontrolle über Wallet-Inhalte; bereits ein einziger kompromittierter Seed kann den kompletten Bestand gefährden.
Aus Sicht der Täterrolle lautet der Vorwurf nicht, dass der Angeklagte den Schadcode selbst geschrieben habe, sondern dass er die Entwicklung finanziert und die Distribution bzw. Vermarktung betrieben habe. Das ist für die Praxis relevant, weil es zeigt, dass sich Angriffe zunehmend als „Service“- oder Rollenmodell organisieren lassen: Entwickler liefern Code, andere Teams übernehmen Packaging, Marketing und „Targeting“. Die Anklage verweist zudem auf eine Diskussion über Remote-Access-Trojaner und auf Mechanismen, mit denen Opfer offenbar zu Transaktionsfreigaben getäuscht werden sollten. Solche Social-Engineering-Schritte sind häufig entscheidend, weil reine Malware-Infektion allein nicht garantiert, dass Wallets tatsächlich entleert werden.
Regulatorisch und datenschutzbezogen berührt der Fall mehrere Ebenen. Strafrechtlich geht es um Verschwörung und unbefugte Erlangung von Informationen per Computer; in der Ermittlungsphase spielen Durchsuchungen und Beschlagnahmen, etwa von Seed Phrases und Wallet-Nachweisen, eine zentrale Rolle. Aus Unternehmenssicht ist außerdem relevant, dass Krypto-Vorfallketten häufig personenbezogene oder zumindest identifizierende Spuren erzeugen, zum Beispiel über gekoppelte Accounts bei Zahlungs- und Zustelldiensten. Selbst wenn nicht alle Daten klassisch personenbezogen im engeren Sinne sind, treffen Sicherheitsverantwortliche auf Pflichten aus dem Sicherheitsmanagement und – je nach Zuständigkeit – auf Anforderungen an Meldung, Nachweisführung und Zugriffskontrollen. Wer Tools wie Logs, Endpoint-Sensoren und Incident-Response-Prozesse bereitstellt, reduziert die Zeit bis zur Eindämmung.
Für Entwickler und Betreiber von Spiele- und Download-Umgebungen ist der Ausblick klar: Es reicht nicht, nur auf „bekannte“ Signaturen zu setzen. Historisch haben Angreifer ihre Taktik immer wieder angepasst, von einmaligem Schadcode bis zu mehrstufigen Kampagnen, bei denen Zielauswahl, Paketierung und Auszahlung synchronisiert werden. Unternehmen werden daher stärker in verhaltensbasierte Erkennung investieren müssen, etwa auf Basis von Ausführungsanomalien, ungewöhnlichen Netzwerk- oder Wallet-bezogenen Zugriffsmustern und ungewöhnlichen Interaktionen nach dem Start eines Spiels. Gleichzeitig wird die Kombination aus Store-Mechanismen und Cloud- bzw. Telemetrie-Auswertung entscheidend, um Zeitfenster zwischen Upload und großflächiger Ausnutzung zu schließen.
Auch der Markt wird darauf reagieren: Analystische Einschätzungen zur Cyberkriminalität zeigen seit Jahren, dass bevorzugte Einstiegspunkte nicht nur „Webseiten“, sondern zunehmend vertrauenswürdige Inhalte und Plattformkanäle sind. Der hier beschriebene Weg über legitime Game-Dateien und gezieltes Bot-Targeting kann sich in ähnlicher Form in anderen digitalen Ökosystemen wiederholen, etwa bei alternativen Launcher-Vertriebsmodellen. Damit steigt der Bedarf an „Secure-by-default“-Praktiken in der Toolchain: vom Build-Prozess über Code-Signing bis zur Laufzeitisolation. Wenn der Prozess in Seattle fortgeführt wird und es zu weiteren Anklagepunkten oder Gerichtsdokumenten kommt, liefern die Details voraussichtlich zusätzliche Hinweise, an welchen Stellen Logs und Schutzmaßnahmen in Zukunft am wirkungsvollsten greifen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Malware in Steam-Games: FBI klagt wegen Kryptowertdiebstahl nach Angriff auf 8.000 Geräte" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Malware in Steam-Games: FBI klagt wegen Kryptowertdiebstahl nach Angriff auf 8.000 Geräte" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Malware in Steam-Games: FBI klagt wegen Kryptowertdiebstahl nach Angriff auf 8.000 Geräte« bei Google Deutschland suchen, bei Bing oder Google News!