


LONDON (IT BOLTWISE) – F5 hat mit CVE-2026-42533 eine kritische NGINX-Schwachstelle gepatcht, die Worker-Prozesse über speziell gestaltete HTTP-Requests zum Absturz bringen kann. Besonders brisant: In Szenarien mit deaktiviertem oder umgehbarem ASLR stuft F5 die Gefahr auch Richtung Remote Code Execution ein. Betroffene Systeme müssen auf nginx 1.30.4 oder 1.31.3 bzw. NGINX Plus 37.0.3.1 aktualisieren. Eine zeitnahe Teilmaßnahme über named captures schließt nicht alle Varianten zuverlässig, wie unabhängige Analysen nahelegen.
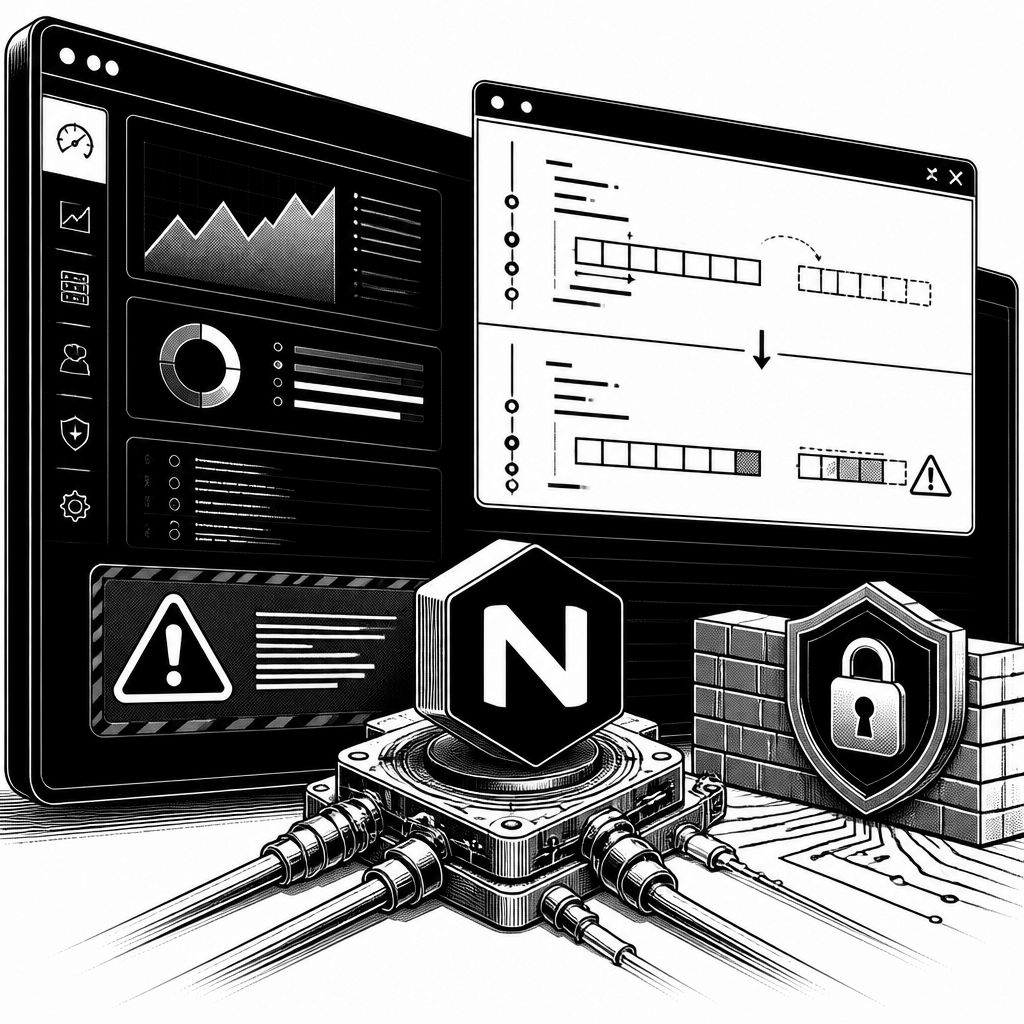
In vielen Kubernetes-Umgebungen läuft NGINX nicht „standalone“, sondern als Teil des Ingress-Stacks: NGINX Ingress Controller, Gateways und Web Application Firewalls bauen auf dem NGINX-Kern auf. Genau dort setzt die neue Schwachstelle CVE-2026-42533 an. F5 beschreibt einen nicht authentifizierten Heap-Buffer-Overflow im Worker-Prozess, der sich durch eine präparierte HTTP-Konfiguration auslösen lässt. Der Worst Case ist laut Hersteller ein Denial of Service durch Crash oder Restart des Workers; unter bestimmten Voraussetzungen kann der Bug auch zur Ausführung von Code aus der Ferne führen. Der Angriff erfordert keine Credentials, weshalb das Patch-Fenster eng ist.
Technisch ist der Kern des Problems bemerkenswert spezifisch: Der Overflow sitzt im „script engine“ von nginx. Diese Komponente baut zur Laufzeit Zeichenketten aus Direktiven, typischerweise abhängig von Variablen und Regex-Matches. Laut F5 tritt die Schwachstelle nur unter einer Konfiguration auf, bei der ein regex-basiertes map eine Variable liefert, die in einem String-Ausdruck referenziert wird – und zwar mit einer nummerierten Capture ($1, $2) aus einem früheren Regex-Match. Das Zusammenspiel entkoppelt die interne Logik in zwei Passes: Im ersten Pass wird die Zielbuffergröße anhand des erwarteten Ergebnisses ermittelt, im zweiten Pass werden die Bytes geschrieben. Dazwischen wird jedoch ein gemeinsamer Capture-State überschrieben, wodurch die im ersten Pass angenommene Größe nicht mehr zum Inhalt passt.
Die daraus resultierende Speicherkonsistenzlücke lässt sich als klassisches „Size/Write Mismatch“ erklären. Während der Mess-Pass den Buffer für den ursprünglichen Capture misst – inklusive einer Referenz wie $1 aus der Location-Regex – schreibt der Write-Pass anschließend Bytes anhand eines anderen, attacker-gesteuerten Capture. Das führt zu einem zu kleinen Buffer und damit zum Überlauf. Auffällig ist dabei, dass Länge und Inhalt des Overruns direkt aus der Request-Konfiguration stammen. Allerdings ist nicht „jede“ NGINX-Version sofort gefährdet: F5 betont die Abhängigkeit von der konkreten Konfiguration, nicht nur vom Versionsstand. Für Unternehmen bedeutet das: Man kann zwar Versionen priorisieren, sollte aber zusätzlich die relevanten Regex-Map-Muster im Config-Set prüfen.
Auf der Patch-Seite ist der Fahrplan klar, aber die Auswirkungen können breit sein. F5 nennt nginx 1.30.4 als stable-Fix, 1.31.3 als mainline-Fix sowie NGINX Plus 37.0.3.1. Der Hersteller bewertet die Schwachstelle mit 9,2 (CVSS v4) und 8,1 (CVSS v3.1 alt) bei hoher Komplexität. Die betroffene Versionsspanne reicht laut Advisory von 0.9.6 bis 1.31.2, also historisch bis in die Zeit, in der map Regex-Unterstützung erhielt. Als Wettbewerbs- und Architekturvergleich lohnt sich der Blick auf Apache HTTP Server oder spezialisierte Reverse-Proxy-Setups: Diese haben jeweils eigene Template- und Rewrite-Engines, aber sie sind nicht automatisch von NGINXs zweistufiger Expression-Evaluation betroffen. In der Praxis ist der „NGINX-Stack“ dennoch der gemeinsame Nenner vieler Deployment-Varianten.
Eine zusätzliche Dimension kommt aus der unabhängigen Analyse: Der Meldende, der öffentlich unter dem Namen cyberstan schreibt, argumentiert, dass F5 die Gefahr zu eng beschreibt. F5 konditioniert eine Codeausführung auf ASLR deaktiviert oder bypassbar; der Reporter führt aus, dass der Bug selbst eine Art Bypass-Lücke liefern kann. In seiner Darstellung spielt eine Rückwärtsrichtung eine Rolle: Wird der clobberte Capture kleiner als der ursprüngliche, kann der überschreibende Write-Pass zuvor nicht initialisierten Heap-Speicher zurückgeben. Er beschreibt außerdem, dass auf einem Standard-Ubuntu-24.04-Setup bereits eine einzelne unauthentifizierte GET-Anfrage zur Adress-Rückgewinnung genügen kann, die ein Exploit-Setup benötigt. Gleichzeitig hält er Details und ein vollständiges Proof-of-Concept zurück, wodurch eine unabhängige Verifikation derzeit aussteht.
Für die Verteidigung hat F5 eine pragmatische Notfallmaßnahme geliefert: Betroffene regex-basiere maps sollen auf named captures umgestellt werden. Der Gedanke dahinter ist nachvollziehbar: Mit named captures wird der zentrale Pfad, in dem die Capture-Zustände kollidieren, typischerweise geschlossen. Aber auch hier bleibt die Lage differenziert. Der Reporter zeigt eine schmalere aber real existierende Umgehungsvariante: Wenn ein map denselben named group wie die Location-Regex definiert, soll der Overflow über einen zweiten Codepfad wieder erreichbar sein. Er liefert damit einen wichtigen Hinweis für Betriebsteams: „Mitigation statt Upgrade“ ist nur dann ausreichend, wenn die eigene Config-Logik exakt zu dem Mitigationsmuster passt. In der Portierungspraxis heißt das: Konfigurations-Audits sollten nicht nur nach Versionen suchen, sondern nach der problematischen Reihenfolge von Regex-Variablen und String-Ausdrücken.
Ein Blick auf die Einordnung im Zeitverlauf verstärkt die Dringlichkeit. Laut Darstellung sind das innerhalb von etwa zwei Monaten bereits der dritte Heap Overflow in NGINX-Code zur Ausdrucksauswertung: Nach Rift (CVE-2026-42945) im Mai sowie einem überlappenden-Capture-Fehler im Rewrite-Modul (CVE-2026-9256) folgte nun CVE-2026-42533. Alle drei Fälle folgen laut Analyse derselben Klassenlogik: Die Engine bewertet Expressions in zwei Passes, vertraut aber darauf, dass ihre eigene Messung im zweiten Pass weiterhin gültig bleibt. Der Trigger ist jeweils anders (stale Flags, überlappende Captures, clobberter Capture-State), doch die Angriffsfläche bleibt strukturell ähnlich. Für Security-Teams ist das eine klare Botschaft: Sobald ihr eine Familie solcher Bugs im Stack habt, soll das Patch- und Testregime beschleunigt werden.
Regulatorisch und organisatorisch ist außerdem wichtig, dass der Bug zum Zeitpunkt der Veröffentlichung nicht als „Known Exploited Vulnerability“ in der CISA-Katalogliste auftauchte und noch kein öffentliches Exploit-Code-Paket kursierte. Trotzdem ist das kein Beruhigungssignal: Rift zeigt, wie schnell nach einem Patch aus „Proof“ „Praxis“ werden kann. Dazu passt auch der Zeitplan, den der Reporter andeutet: Er wolle 21 Tage nach dem Patch ein eigenes Proof-of-Concept veröffentlichen. Unternehmen sollten deshalb jetzt handeln und nicht erst auf den Katalogstatus warten. Praktisch heißt das: Upgrade auf nginx 1.30.4/1.31.3 oder NGINX Plus 37.0.3.1 priorisieren, betroffene Produktlinien wie Ingress-Controller und Appliances mitdenken, und für alle nicht sofort patchbaren Umgebungen die benannte capture-Mitigation strikt gegen die identifizierten Umgehungsmuster validieren. Damit reduziert ihr das Risiko nicht nur für DoS, sondern auch für die seltenere, aber gravierende RCE-Dimension.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "NGINX-Heap-Overflow CVE-2026-42533: F5 fixt, aber erfordert auch passendes Upgrade" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "NGINX-Heap-Overflow CVE-2026-42533: F5 fixt, aber erfordert auch passendes Upgrade" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »NGINX-Heap-Overflow CVE-2026-42533: F5 fixt, aber erfordert auch passendes Upgrade« bei Google Deutschland suchen, bei Bing oder Google News!