


LONDON (IT BOLTWISE) – Smart-TVs können inzwischen als stiller Bestandteil krimineller Infrastruktur missbraucht werden, statt nur bequem Inhalte zu streamen. In aktuellen Ermittlungsfällen tauchen Botnetze auf, die über manipulierte Apps oder unsichere Netzwerke Millionen Geräte kompromittieren. Der wichtigste Hebel liegt in der Härtung: Updates, offizielle App-Quellen, WLAN-Schutz und das konsequente Prüfen von Kontozugriffen. Wir zeigen, wie ihr verdächtige Signale erkennt, typische Einfallstore schließt und im Ernstfall die richtigen Schritte einleitet.
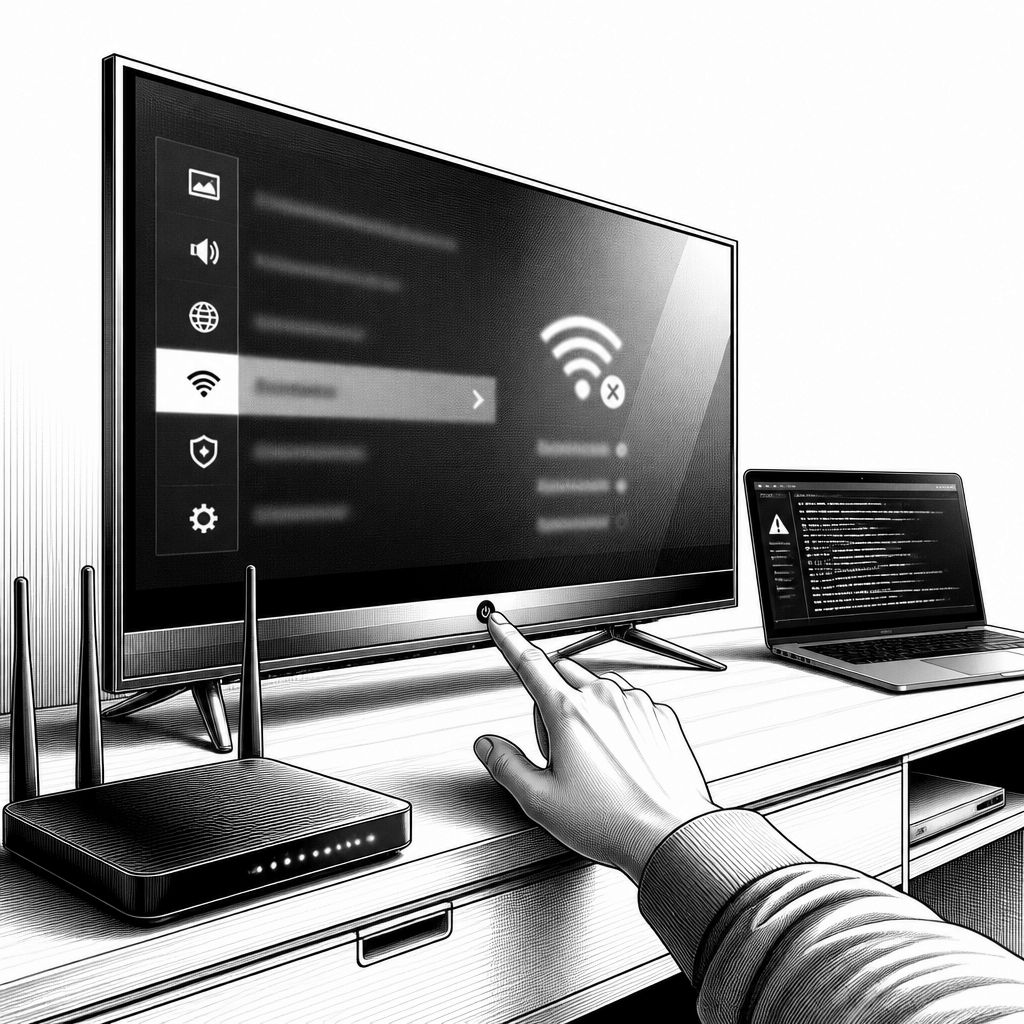
Smart-TVs sind längst nicht mehr nur Bildschirm und Fernbedienung, sondern ein internetfähiger Endpunkt im Heimnetz. Genau das macht sie attraktiv: Wenn ein Gerät kompromittiert wird, kann es als “Sprungbrett” für weitere Angriffe dienen, während die Oberfläche im Wohnzimmer unverändert wirkt. In dem gelieferten Kontext wird dabei ein Botnetz (“Popa-Botnetz”) beschrieben, bei dem Ermittler von über zwei Millionen betroffenen Geräten ausgehen. Entscheidend ist die Konsequenz für die Praxis: Wer Härtung nur als “Nice to have” behandelt, riskiert, dass Schadsoftware unbemerkt weiterläuft und Kommunikationsdaten oder Konten tangiert.
Technisch betrachtet beginnt die Kompromittierung oft nicht mit spektakulären Angriffen, sondern mit Eintrittspunkten, die im Alltag übersehen werden. Am häufigsten sind unsichere oder nachgeladen wirkende Apps aus inoffiziellen Quellen, weil sie Berechtigungen missbrauchen oder schädliche Komponenten nachladen können. Daneben spielt veraltete Firmware eine Rolle: Hersteller schließen regelmäßig Schwachstellen, doch ohne Updates bleiben bekannte Lücken offen. Auch WLAN ist ein echter Multiplikator, denn ein schwaches Passwort oder fehlendes WPA3 senkt die Hürde für Angreifer. Sobald sie im Netz sind, können sie gezielt den Smart-TV als weiteren Knoten ansteuern.
Für die Marktsicht heißt das: Die Ökosysteme konkurrieren um Komfort, aber Sicherheitsverantwortung bleibt verteilt. Plattformen wie Tizen (Samsung), webOS (LG) oder Fire TV/Android-Varianten verfolgen jeweils eigene Mechanismen für App-Verteilung und Updates. Aus Sicht der IT-Sicherheit ist das allerdings keine Garantie, dass jede App und jede Konfiguration gleich robust ist. Auch wenn die App-Stores das Risiko reduzieren, zeigt die Praxis, dass Manipulationen über “Grauzonen” wie Browser-Umleitungen, Phishing oder kompromittierte Loginflows funktionieren können. In der Folge lohnt ein Sicherheitsansatz, der weniger auf Hoffnung setzt und mehr auf überprüfbaren Zuständen: Installationsquellen, Update-Status, Netzwerk-Policy und Kontoschutz.
Ein gutes Sicherheitsprogramm trennt außerdem “Erkennen” von “Beheben”. Beim Erkennen sind die im Text genannten Warnsignale relevant, weil sie oft auf laufende Prozesse oder geänderte Einstellungen hinweisen: Apps öffnen sich ohne Interaktion, Pop-ups fordern Downloads oder Dateneingaben an, oder Lautstärke und Betriebszustand wechseln scheinbar zufällig. Besonders ernst zu nehmen ist eine veränderte Aktivierung von Kamera oder Mikrofon, weil das oft auf Rechteausnutzung hindeutet. Ebenso ist auffällige Verzögerung im Menü ein Indiz dafür, dass im Hintergrund zusätzlicher Code Ressourcen bindet. Ergänzend sollte man Streaming-Historien prüfen: Unbekannte Inhalte können auf kompromittierte Sessions hindeuten.
Die “7 Schritte” lassen sich als durchgängige Härtungskette verstehen, nicht als einmalige Aktion. Zuerst: Software aktuell halten. Praktisch heißt das, automatische Updates zu aktivieren und Firmware-Versionen regelmäßig zu checken, falls der Fernseher nicht zuverlässig nachzieht. Zweitens: nur offizielle App-Stores nutzen, weil dort wenigstens grundlegende Prüfprozesse und Signaturen greifen. Drittens: das WLAN absichern, mit starkem, einzigartigem Passwort und möglichst WPA3. Viertens: unnötige Funktionen deaktivieren, etwa Kamera und Sprachsteuerung, wenn sie nicht gebraucht werden. Fünftens: Datenschutzeinstellungen prüfen und Datenerfassung begrenzen, sodass weniger Telemetrie für Missbrauch übrig bleibt. Sechstens: USB-Geräte vorsichtig behandeln. Siebtens: bei Geräten ohne Sicherheitsupdates die Internetanbindung überdenken und für Streaming gegebenenfalls auf aktuellere Hardware umsteigen.
Im Marktumfeld ist dabei wichtig, dass die Sicherheitslücke nicht nur im “TV” selbst liegt. Smart-TVs teilen sich Ressourcen mit dem Heimnetz und nutzen häufig Browser-Komponenten oder Mediaplayer-Stacks, die im Alltag schnell Kontakt mit externen Inhalten bekommen. Genau deshalb ist der Vergleich mit alternativen Endgeräten aufschlussreich: Ein dedizierter Streaming-Stick oder eine moderne Set-Top-Box kann, je nach Updatepolitik, einen besseren Sicherheitslebenszyklus bieten. Gleichzeitig sollte man verhindern, dass der Fernseher in eine offene oder “zu freundliche” Netzwerkzone fällt. Moderne Router-Features wie Gastnetz oder Segmentierung sind zwar kein Allheilmittel, aber sie senken die Reichweite eines möglichen Angriffs. In Summe wird das Risiko weniger “magisch” und mehr verwaltbar.
Für Unternehmen und Haushalte mit höheren Anforderungen kommt außerdem Regulierung ins Spiel. In der Praxis betrifft das vor allem Datenschutzfragen rund um Mikrofon, Kamera und personenbeziehbare Interaktionen. Selbst wenn ein Gerät im Privatbereich läuft, gilt in der EU der Rahmen der DSGVO, sobald personenbezogene Daten verarbeitet werden, etwa bei Sprachaufzeichnungen oder bei Profil- und Kontodaten. Das bedeutet: Berechtigungen konsequent einschränken, Transparenz in den TV-Einstellungen prüfen und Default-Zugriffe nicht “durchwinken”. Auf Enterprise-Seite ist zudem das Prinzip der minimalen Rechte zentral: Wer Konten mit dem Fernseher verbindet, sollte sicherstellen, dass Passwörter stark sind, idealerweise mit zusätzlicher Absicherung wie Zwei-Faktor-Mechanismen, und dass Sessions regelmäßig überprüfbar bleiben.
Wenn ihr konkret den Verdacht auf eine Kompromittierung habt, ist das Vorgehen im Text ein guter Startpunkt, weil es den Angriffsweg unterbricht und dann Bereinigungen durchführt. Zuerst trennt ihr den Fernseher vom Netzwerk, also LAN-Kabel ziehen oder WLAN deaktivieren, damit keine Kommunikation mehr nach außen stattfinden kann. Danach ändert ihr Passwörter für die betroffenen Konten über ein anderes Gerät, etwa Smartphone oder Laptop, um zu vermeiden, dass bestehende Sessions weiter missbraucht werden. Anschließend kann ein Werksreset helfen, weil er Einstellungen zurücksetzt und häufig Schadkomponenten entfernt. Wichtig ist aber die Reihenfolge: Ohne Netzwerktrennung lauft ihr Gefahr, dass sich nach dem Reset wieder Verbindungen etablieren. Danach solltet ihr den Update-Status prüfen und ausschließlich offizielle Quellen nutzen, um eine erneute Infektion zu verhindern.
Der Ausblick für die nächsten Monate ist weniger “ob” als “wie schnell” Sicherheit zur Standardanforderung wird. Angesichts der skizzierten Botnetz-Dimension (im Text von über zwei Millionen Geräten gesprochen) steigt der Druck auf Hersteller, Updates schneller und zuverlässiger auszurollen und die App-Sicherheitsmodelle enger zu machen. Gleichzeitig werden Anwender stärker auf Endgeräte-Hygiene setzen: regelmäßige Updates, konsequente App-Quellen und bessere Netzwerksegmentierung. Für Entwickler entsteht daraus eine klare Nachfrage nach sicherer Authentifizierung, weniger permissiven Berechtigungsmodellen und besserer Integrität bei Medienwiedergabe. Langfristig dürfte sich ein Trend verstärken: Smart-TVs bleiben zwar zentral fürs Wohnzimmer, aber die Sicherheitsarchitektur wandert zunehmend in Richtung “managed endpoints” im Heimnetz.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Smart-TV abgesichert: So erkennt ihr Hacks und reduziert das Risiko Schritt für Schritt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Smart-TV abgesichert: So erkennt ihr Hacks und reduziert das Risiko Schritt für Schritt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Smart-TV abgesichert: So erkennt ihr Hacks und reduziert das Risiko Schritt für Schritt« bei Google Deutschland suchen, bei Bing oder Google News!