


NIEDERLANDE / LONDON (IT BOLTWISE) – Die niederländischen Nachrichtendienste AIVD und MIVD warnen vor systematischem Zugriff auf öffentlich erreichbare IP-Sicherheitskameras in Europa und in der Ukraine. Die Angreifer sollen Videostreams genutzt haben, um Militärtransporte, Waffenlieferungen nach Kiew und Standorte ukrainischer Truppen zu beobachten. In der Ukraine hätten die Dienste zudem Versuche beschrieben, Personal zu neutralisieren und Ausrüstung zu zerstören. Besonders alarmierend: Der Einstieg funktioniere oft ohne Zero-Day über Default-Logins, veraltete Firmware und offenliegende Dienste.
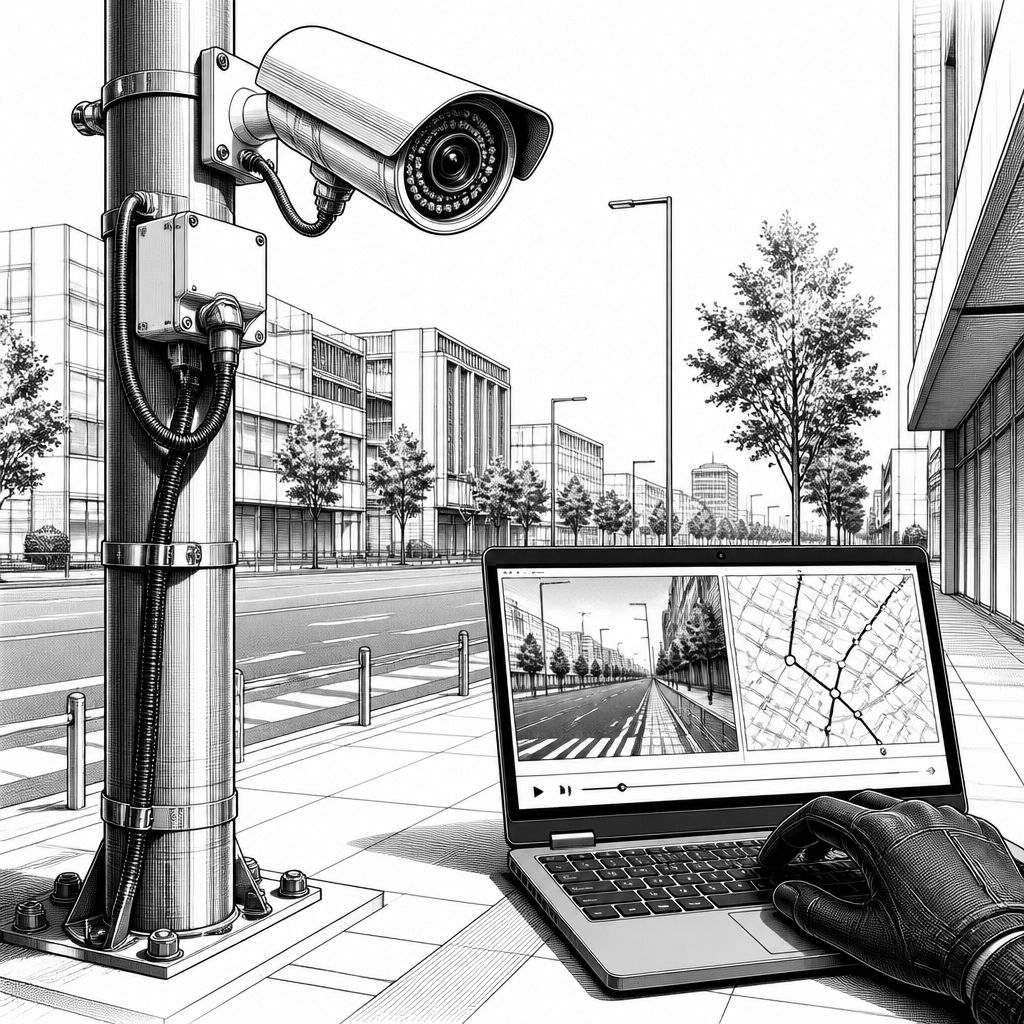
Die niederländischen Nachrichtendienste AIVD und MIVD haben am 10. Juli eine Cyber-Sicherheitswarnung veröffentlicht, die in ihrer Kombination aus sichtbarer Infrastruktur und operativem Nutzen besonders ernst zu nehmen ist: Sie gehen davon aus, dass mindestens ein russischer Geheimdienst internetfähige IP-Kameras in mehreren Ländern systematisch übernimmt. Als Zielbild nennen sie militärische Logistikrouten, Waffenlieferungen Richtung Kyiv sowie Standorte ukrainischer Truppen. Der entscheidende Punkt ist dabei nicht nur das Ausspähen, sondern die Zweckentfremdung des Alltagsgeräts Kamera: Ein an Straße oder Betriebssitz montierter Stream wird so zu einem Sensor für Bewegung, Wechsel und Geografie.
Technisch skizzieren AIVD und MIVD einen Ablauf, der typischerweise ohne besondere Exploit-Kunst auskommt. Die Betreiber würden zunächst das „Exposed Surface“ durch Scans des Internets nach erreichbaren Geräten identifizieren, anschließend Kameras anhand von Herstellersignaturen (Brand/Fingerprint) klassifizieren und nur solche auswählen, die mit Standard-Logins, veralteter Firmware oder werkseitigen Einstellungen weiterhin laufen. Danach folgt automatisierte Videoanalyse: Bild-erkennende Software durchsucht die Streams nach Fahrzeugen und nach Hinweisen auf die transportierten Güter. Laut den Diensten wird dabei kein Zero-Day benötigt; die Wertigkeit entsteht aus der Verknüpfung von Zugang und Blickwinkel.
Einordnung liefern dabei auch Mess- und Scanning-Daten aus der Security-Industrie. Laut Censys-Analyse zählt die Firma über die EU, NATO-Mitgliedsstaaten und die Ukraine hinweg mehr als 87.000 internetverbundene Kameras, deren laufende Services zu bekannten, bereits ausgenutzten Schwachstellen passen. Davon sollen über 4.000 in der Ukraine liegen. Censys betont dabei eine wichtige Einschränkung: Diese Zahlen erfassen „Hosts mit verwundbaren Services“, nicht zwingend Kamerasoftware, deren eigener Code tatsächlich kaputt ist. Das ist für die Praxis aber trotzdem relevant, weil ein Einstieg über einen Dienst häufig in Kontrolle über den gesamten Host münden kann.
Gleichzeitig lohnt die Differenzierung zwischen „erreichbar“ und „ausnutzbar“. Censys-Gründer- bzw. Analystenstatus wird in der Quelle konkret: Martijn Grooten, Principal Security Researcher bei Censys, formuliert in seiner Auswertung, dass eine öffentlich erreichbare Kamera nicht automatisch hackbar sei. Entscheidend sei die Konfiguration. Für die Niederlande nennt die Analyse zudem zwei CVE-Beispiele: CVE-2016-7407 betrifft eine Komponente im Dropbear-Ökosystem (dropbearconvert) und wurde bereits 2016 behoben; Censys sieht dennoch 159 entsprechende Hosts. Bei CVE-2021-39275 handelt es sich um eine Out-of-Bounds-Schreiboperation; hier ordnet Apache das Risiko als gering ein, dennoch laufen 112 Hosts mit passenden Versionen.
Für Unternehmen und Behörden entsteht daraus ein Marktbild, das man auch ohne Geheimdienstkontakt nachvollziehen kann: KI-gestützte Mustererkennung ist heute nicht mehr das Alleinstellungsmerkmal eines Angreifers, sondern die Standardlogik vieler Surveillance-Workflows. Der Wettbewerb zwischen Verteidigung und Angriff verlagert sich daher von „kann man überhaupt scannen und klassifizieren?“ hin zu „wie schnell und zuverlässig können wir das Exposed Surface minimieren?“ In diesem Kontext ist Censys als Scanning- und Messanbieter ein direkter Referenzpunkt, weil seine Zählweise zeigt, wie groß die Angriffsfläche realistisch ist. Für die Verteidiger bedeutet das: Patchen allein reicht nicht, wenn Ports, Relays und Default-Setups weiterhin Sichtbarkeit schaffen.
Historisch betrachtet sind IP-Kameras immer wieder Ziel von Kampagnen gewesen, die nicht auf seltene Zero-Days setzen, sondern auf Massenangriff, schlichte Zugänge und lange Wartungszyklen. Genau darauf zielen die AIVD/MIVD-Empfehlungen ab: Geräte zuerst finden, die über vergessene Port-Forwardings, UPnP-Mappings oder Hersteller-Cloud-Relays aus dem Internet erreichbar sind. Danach prüfen, ob Logdaten Zugriffe enthalten, die nicht zur eigenen Nutzung passen. Parallel sollte der Videostream vom öffentlichen Internet getrennt werden, etwa durch Abschalten von Port Forwarding und UPnP und Zugriff nur über ein VPN. Ergänzend werden Default-Zugangsdaten und fehlende MFA als unmittelbare Angriffshebel adressiert.
Auf der Regulierungsebene treffen hier mehrere Schichten zusammen: Betreiber von Videoüberwachung müssen je nach Rechtsraum personenbezogene Daten schützen und Zweckbindung sowie Zugriffskontrolle nachweisen. In der EU rückt dabei regelmäßig auch die Umsetzung von Informationssicherheitsanforderungen in den Fokus, unter anderem im Umfeld von NIS2 und branchenspezifischen Compliance-Pflichten. Für Verteidiger heißt das praktisch: Ein kompromittiertes Gerät ist nicht nur ein IT-Vorfall, sondern kann auch Aufsichts- und Haftungsrisiken auslösen, wenn Video- oder Metadaten unzulässig abfließen. Besonders kritisch wird es, sobald Kameras in Bereichen montiert sind, in denen Betriebs- oder Sicherheitsdaten ohnehin sensibel sind.
Mit Blick auf die Zukunft lässt sich eine klare Konsequenz ableiten: Die „tragbare“ Bedrohung entsteht aus der Alltäglichkeit beider Komponenten – der Einstieg ist häufig trivial, der Nutzen entsteht aber aus dem zufälligen Blickwinkel eines Geräts. AIVD und MIVD geben an, außerhalb der Ukraine keine camera-basierten Angriffe beobachtet zu haben. Unabhängig davon sollten Organisationen die eigene Kameraarchitektur als Teil eines Security-Programms begreifen: Geräte konsequent aus dem Public Internet herausnehmen, Firmwarezyklen erzwingen und beim Kauf auf Security-Support über mehrere Jahre statt über wenige Monate achten. So sinkt die Wahrscheinlichkeit, dass ein adversarielles Scanning in „Live-Read“ umschlägt – und künftige KI-gestützte Auswertung verpufft an fehlender Sichtbarkeit.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.




- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "AIVD und MIVD: Russische Angriffe über IP-Kameras treffen NATO-Routen und Ukraine" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "AIVD und MIVD: Russische Angriffe über IP-Kameras treffen NATO-Routen und Ukraine" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »AIVD und MIVD: Russische Angriffe über IP-Kameras treffen NATO-Routen und Ukraine« bei Google Deutschland suchen, bei Bing oder Google News!