




Exchange Online: Fehler EX1436407 versetzt Postfächer in Quarantäne
LONDON (IT BOLTWISE) – Seit dem 19. Juli 2026 sorgt ein schwerwiegender Zwischenfall in Exchange Online für automatische Quarantäne ganzer Postfächer. Betroffen sind unter anderem E-Mail-Zustellungen und Kalenderzugriffe, weil die betroffenen Konten isoliert werden. Als Auslöser nennt der Anbieter eine fehlerhafte Infrastruktur-Änderung, die in einen Out-of-Memory-Zustand führte. Parallel dazu häufen sich weitere Probleme in Microsoft […]
Bankenhaftung im Betrugsfall: Philippinen, USA und Südkorea schärfen Regeln ab 2026
LONDON (IT BOLTWISE) – Banken müssen unautorisierte Online-Transaktionen künftig stärker abfedern: Die Philippinen verankern ab 25. Juni 2026 eine Pflicht zur Entschädigung. Gleichzeitig verschärfen Gerichte in den USA die Anforderungen an Sicherheitsdesign und Vermarktung von Zahlungsleistungen. Südkorea rückt derweil Reisende in den Fokus, weil Kartenbetrug im Ausland oft an kompromittierten PINs ansetzt. Für Unternehmen bedeutet […]
Malvertising mit KI-Werbung auf Bing: SectopRAT und Phishing-Plattformen im Visier
INDONESIEN / LONDON (IT BOLTWISE) – Sicherheitsvorfälle zeigen, wie eng KI-Werbung und klassische Cyberkriminalität inzwischen verzahnt sind: In Bing-Anzeigen steckte Schadsoftware, die nach wenigen Tagen bereits tausendfach heruntergeladen wurde. Im selben Umfeld haben Ermittler die Phishing-as-a-Service-Infrastruktur „Kratos“ zerschlagen und dabei mehr als 200 Server deaktiviert. Die Angriffe zielten auf Passwörter, Kreditkartendaten und Zugangsdienste wie Browser-Logins […]
Kratos zerschlagen: Phishing-as-a-Service trifft 1.800 Täter – und neue Wellen folgen
LONDON (IT BOLTWISE) – Ermittler haben die Phishing-as-a-Service-Plattform „Kratos“ zerschlagen und mehr als 200 Server beschlagnahmt. Laut den vorliegenden Angaben nutzten rund 1.800 Kriminelle den Dienst, um in vielen Ländern wöchentlich Kampagnen zu starten. Der operative Kern: ein „Adversary-in-the-Middle“-Ansatz, der Zugangsdaten und Sitzungscookies abgreift und damit Zwei-Faktor-Authentifizierung faktisch aushebelt. Doch schon kurz danach rücken neue […]
Cloud Mining im Fokus: Wie der „Clarity Act“ und Bitcoin-Spot-ETFs die Erwartungen an Krypto-Plattformen treiben
LONDON (IT BOLTWISE) – Der US „Clarity Act“ steht offenbar im Mittelpunkt der Krypto-Erwartungen, während Bitcoin-Spot-ETFs weiterhin Zuflüsse melden. Parallel rückt eine alternative Teilnahmeform in den Vordergrund: Cloud Mining über Verträge, ohne eigene Mining-Hardware zu betreiben. Der Beitrag verknüpft die regulatorische Signalwirkung mit institutioneller Liquidität und stellt die Sicherheitsarchitektur einer Cloud-Mining-Plattform in den Vordergrund. Entscheidend […]
NIS2 in den Niederlanden: 8.000 Unternehmen müssen ab 15. August handeln
AMSTERDAM / LONDON (IT BOLTWISE) – In den Niederlanden tritt am 15. August 2026 das Cybersicherheitsgesetz (Cbw) ohne Übergangsfrist in Kraft. Mehr als 8.000 Organisationen müssen dann sofort ein Risikomanagement nach NIS2-Logik aufsetzen und sich beim Nationalen Cybersicherheitszentrum (NCSC) registrieren. Besonders scharf trifft die Richtlinie die Geschäftsführung: Überwachungs- und Freigabepflichten werden juristisch adressiert. Für Unternehmen […]
Kratos-Phishing-as-a-Service zerschlagen: 200 Server und 15.000 Kampagnen
INDONESIEN / LONDON (IT BOLTWISE) – Ermittler haben die größte Phishing-as-a-Service-Plattform zerschlagen und dabei über 200 Server abgeschaltet. Die Plattform namens „Kratos“ ermöglichte es rund 1.800 Franchisenehmern, monatlich etwa 15.000 Phishing-Kampagnen zu starten. Besonders kritisch: Die Infrastruktur war darauf ausgelegt, Multi-Faktor-Authentifizierung über Sitzungscookies und Passwörter zu umgehen. Gleichzeitig zeigen neue Erhebungen, dass KI Phishing-Angriffe skalierbarer […]
BKA zerschlägt Phishing-Plattform „Kratos“ und warnt vor KI-Phishing auf Smartphones
INDONESIEN / LONDON (IT BOLTWISE) – Das Bundeskriminalamt hat mit internationalen Partnern eine Phishing-Plattform namens „Kratos“ zerschlagen. Die Infrastruktur umfasste 200 Server, über die monatlich etwa 15.000 Kampagnen liefen. Gleichzeitig rückt die Bedrohung für Mobilgeräte stärker in den Fokus: Dunkle Exploit-Ketten wie „DarkSword“ und KI-Phishing-Mechanismen unterlaufen inzwischen selbst MFA. Für Unternehmen und Privatnutzer wird damit […]
Kratos-Plattform zerschlagen: 200 Server, 1.800 Kunden, 15.000 Phishing-Kampagnen
INDONESIEN / LONDON (IT BOLTWISE) – Ermittler haben die KI-gestützt wirkende Phishing-Plattform „Kratos“ zerschlagen und dabei mehr als 200 Server sichergestellt. Laut der Bewertung der Ermittlungs- und Sicherheitsseite nutzten bislang rund 1.800 zahlende Kunden die Infrastruktur für tausende Kampagnen. Besonders kritisch: Die Angreifer umgingen sogar die Zwei-Faktor-Authentifizierung mithilfe eines Adversary-in-the-Middle-Ansatzes und erlangten Zugangsdaten sowie Sitzungscookies. […]
iCloud „Hide My Email“: Apple schließt Bug nach Monaten – Betroffene müssen handeln
LONDON (IT BOLTWISE) – Apple hat nach über einem Jahr einen Patch für den „Hide My Email“-Dienst ausgerollt. Ein Fehler machte den vorgesehenen Schutz gegen das Enttarnen echter Adressen bereits seit Juni 2025 unwirksam. Während der Fix die Lücke schließt, bleibt das Risiko für Nutzer, die zuvor Weiterleitungen eingerichtet hatten, zeitkritisch. Parallel warnen Sicherheitsforscher vor […]
Kratos-Phishingkit: BKA stoppt Infrastruktur und warnt vor MFA-Umgehung
FRANKFURT / LONDON (IT BOLTWISE) – Die Ermittler haben die zentrale Infrastruktur des Kratos-Phishingkits offline genommen und damit mehr als 200 Server abgeschaltet. Nach ihren Schätzungen zahlten rund 1.800 Kunden für den Betrieb von etwa 15.000 Phishing-Kampagnen pro Monat. Das Kit zielte nicht nur auf Zugangsdaten, sondern stahl gezielt Sessions, um damit trotz Zwei-Faktor-Authentifizierung in […]
Kratos-Phishingkit ausgeschaltet: Session-Cookie statt Passwort und MFA-Falle
FRANKFURT AM MAIN / LONDON (IT BOLTWISE) – Ermittler haben die zentrale Infrastruktur des Kratos-Phishingkits vom Netz genommen und mehr als 200 Server offline geschaltet. Die Täter konnten dabei Session-Cookies abgreifen und damit an der Zwei-Faktor-Absicherung vorbei in Microsoft-365-Konten gelangen. Laut Behörden nutzten rund 1.800 zahlende Kunden das System für Tausende Kampagnen pro Monat. Entscheidend […]
Salesforce: US Air Force setzt auf KI-Cloud-Management für 84.000 Fahrzeuge
PHOENIX / LONDON (IT BOLTWISE) – Salesforce meldet einen großen Verteidigungsauftrag der US Air Force für die Verwaltung von 84.000 Fahrzeugen. Das Projekt läuft über eine speziell für den Sicherheitsbereich entwickelte Plattformvariante, die Logistikprozesse in der Cloud orchestrieren soll. Damit verschiebt sich der Fokus zugleich stärker auf die Monetarisierung von KI-Anwendungen. Offen bleibt, wie sich […]
Microsoft-Notfall: 81 Millionen Login-Versuche auf Azure und kritische Lücken
LONDON (IT BOLTWISE) – Sicherheitsbehörden in Indien und den USA melden akuten Handlungsbedarf: Auf Azure und weiteren Microsoft-Diensten laufen Hunderte Millionen Login-Versuche, darunter ein massiver Password-Spray mit 81 Millionen Anmeldeversuchen. Gleichzeitig stehen kritische Schwachstellen im Fokus, etwa CVE-2026-56155 in AD FS sowie eine SharePoint-Lücke mit CVSS 9,8, die aktiv ausgenutzt wird. Microsoft reagiert mit KI-gestützten […]
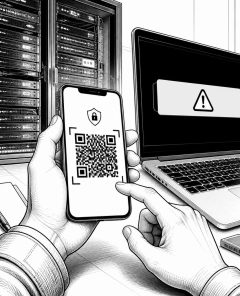
Kratos zerschlagen: Quishing und Smishing nehmen 2026 massiv zu
BERLIN / LONDON (IT BOLTWISE) – Das Bundeskriminalamt und die ZIT haben die Phishing-Plattform „Kratos“ mit über 200 Servern zerschlagen. Gleichzeitig zeigen aktuelle Zahlen einen deutlichen Anstieg von Quishing- und Smishing-Angriffen auf Mobilgeräte. Neben gefälschten Anmeldeseiten und MFA-Umgehung rücken neue Tricks wie Text-Salting und Steganografie in den Fokus. Für Unternehmen bedeutet das: Schutzkonzepte müssen deutlich […]
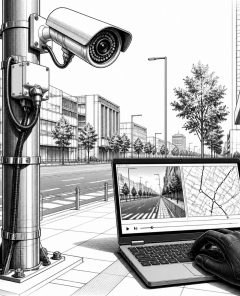
AIVD und MIVD: Russische Angriffe über IP-Kameras treffen NATO-Routen und Ukraine
NIEDERLANDE / LONDON (IT BOLTWISE) – Die niederländischen Nachrichtendienste AIVD und MIVD warnen vor systematischem Zugriff auf öffentlich erreichbare IP-Sicherheitskameras in Europa und in der Ukraine. Die Angreifer sollen Videostreams genutzt haben, um Militärtransporte, Waffenlieferungen nach Kiew und Standorte ukrainischer Truppen zu beobachten. In der Ukraine hätten die Dienste zudem Versuche beschrieben, Personal zu neutralisieren […]
AIVD/MIVD warnen: IP-Kameras liefern russische Spionage-Daten entlang von Logistikrouten
LONDON (IT BOLTWISE) – Niederländische Sicherheitsdienste warnen vor systematischer Spionage über öffentlich erreichbare IP-Kameras. Laut AIVD und MIVD werden Videostreams genutzt, um Transportwege, Waffenlieferungen und Standorte ukrainischer Truppen auszuwerten. Die Angriffe laufen dabei oft ohne Zero-Day aus: entscheidend sind offengelegte Geräte, Standardzugänge, veraltete Software und fehlendes Abschotten ins öffentliche Netz. Für Betreiber heißt das vor […]
AIVD und MIVD warnen vor kompromittierten IP-Kameras bei NATO-Routen
THE HAGUE / LONDON (IT BOLTWISE) – Die niederländischen Sicherheitsdienste AIVD und MIVD warnen vor einer anhaltenden Kampagne, bei der internetfähige IP-Kameras systematisch übernommen werden. Die Angreifer nutzen die Live-Video-Feeds, um militärische Transportwege und Lieferungen nach Kyjiw zu verfolgen. In der Ukraine sollen Kamerazugriffe zudem als Grundlage für Angriffe auf ukrainische Kräfte gedient haben. Entscheidend […]
CISA warnt vor SharePoint-Lücken (CVSS 9,8): GoDaddy & AWS passen M365-Passwortwege an
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Behörde CISA hebt kritische SharePoint-Schwachstellen mit CVSS 9,8 hervor, die bereits aktiv ausgenutzt werden. Während Bundesbehörden bis zum 19. Juli patchen mussten, rüsten GoDaddy und AWS ihre Anleitungen zur Microsoft-365-Identitäts- und Passwortverwaltung nach. Für Unternehmen bedeutet das: weniger Spielraum bei der User-Verwaltung, mehr Fokus auf zentrale Identitäten, sichere […]
Fairlife stoppt US-Produktion nach Ransomware-Angriff auf IT und Fertigungsprozesse
ATLANTA / LONDON (IT BOLTWISE) – Fairlife, eine Tochtergesellschaft der Coca-Cola Company, hat nach einem Ransomware-Vorfall die US-Produktion vorübergehend ausgesetzt. Unbefugte Zugriffe betrafen nach Angaben des Unternehmens Teile der IT-Systeme, die auch in die Produktionsumgebung hineinreichen. Das Management betont, dass Qualität und Sicherheit der Produkte nicht beeinträchtigt seien, nennt aber eine laufende Untersuchung mit externen […]
Londoner TfL-Hack: Zwei Briten wegen Cyberangriffen zu je 5,5 Jahren verurteilt
LONDON / LONDON (IT BOLTWISE) – Zwei junge Hacker, die 2024 den Londoner Nahverkehrbetreiber TfL angegriffen haben, sind zu jeweils 5,5 Jahren Haft verurteilt worden. Der Angriff verursachte laut Gericht rund 29 Millionen Euro Aufwand für die Behebung der Schäden und benötigte etwa sechs Monate. Besonders pikant: Einer der Angeklagten sendete den Hack per Livestream, […]
Quishing und Smishing: QR-Phishing explodiert um 146 Prozent
LONDON (IT BOLTWISE) – Quishing-Attacken und SMS-Phishing steigen laut aktuellen Quartalsdaten massiv an: Quishing klettert um 146 %, im März wurden rund 18,7 Millionen Angriffe gezählt. Besonders QR-Codes in E-Mails und gefälschte Briefe leiten Opfer auf Seiten um, die Online-Banking-Logins nachahmen. Parallel wächst Smishing um 162 %, mit besonderem Schwerpunkt auf der WM-Phase. Für Unternehmen […]
SMS-Phishing und Quishing explodieren: Betrug +162% bzw. +146% in Q2 2026
MAGDEBURG / LONDON (IT BOLTWISE) – Die Betrugswelle aus SMS-Phishing und Quishing nimmt 2026 deutlich Fahrt auf: Laut den gemeldeten Quartalswerten stiegen SMS-Phishing um 162% und QR-Code-Betrug um 146%. Parallel häufen sich Schockanrufe und KI-gestützter Betrug mit geklonten Stimmen sowie Fake-Link-Kampagnen im Urlaubs- und Steuerzeitfenster. Für Betroffene und Unternehmen steht damit nicht mehr nur „Awareness“ […]
NIS-2 und KI-Sicherheit: 31. Juli als Deadline für 29.500 Firmen
BERLIN / LONDON (IT BOLTWISE) – Die NIS-2-Frist läuft zum 31. Juli 2026 aus: Rund 29.500 Unternehmen in Deutschland müssen sich beim BSI registrieren. Gleichzeitig beschleunigen KI-gestützte Sicherheitsfunktionen zwar die Erkennung von Bedrohungen deutlich, doch Angreifer nutzen KI auch für effektivere Phishing- und Social-Engineering-Kampagnen. Dazu kommen neue Pflichten aus dem EU AI Act, die seit […]
 #Sophos
 #AmazonPrime
 #Bestseller

