




Fairlife stoppt US-Produktion nach Ransomware-Angriff auf IT und Fertigungsprozesse
ATLANTA / LONDON (IT BOLTWISE) – Fairlife, eine Tochtergesellschaft der Coca-Cola Company, hat nach einem Ransomware-Vorfall die US-Produktion vorübergehend ausgesetzt. Unbefugte Zugriffe betrafen nach Angaben des Unternehmens Teile der IT-Systeme, die auch in die Produktionsumgebung hineinreichen. Das Management betont, dass Qualität und Sicherheit der Produkte nicht beeinträchtigt seien, nennt aber eine laufende Untersuchung mit externen […]
Londoner TfL-Hack: Zwei Briten wegen Cyberangriffen zu je 5,5 Jahren verurteilt
LONDON / LONDON (IT BOLTWISE) – Zwei junge Hacker, die 2024 den Londoner Nahverkehrbetreiber TfL angegriffen haben, sind zu jeweils 5,5 Jahren Haft verurteilt worden. Der Angriff verursachte laut Gericht rund 29 Millionen Euro Aufwand für die Behebung der Schäden und benötigte etwa sechs Monate. Besonders pikant: Einer der Angeklagten sendete den Hack per Livestream, […]
Quishing und Smishing: QR-Phishing explodiert um 146 Prozent
LONDON (IT BOLTWISE) – Quishing-Attacken und SMS-Phishing steigen laut aktuellen Quartalsdaten massiv an: Quishing klettert um 146 %, im März wurden rund 18,7 Millionen Angriffe gezählt. Besonders QR-Codes in E-Mails und gefälschte Briefe leiten Opfer auf Seiten um, die Online-Banking-Logins nachahmen. Parallel wächst Smishing um 162 %, mit besonderem Schwerpunkt auf der WM-Phase. Für Unternehmen […]
SMS-Phishing und Quishing explodieren: Betrug +162% bzw. +146% in Q2 2026
MAGDEBURG / LONDON (IT BOLTWISE) – Die Betrugswelle aus SMS-Phishing und Quishing nimmt 2026 deutlich Fahrt auf: Laut den gemeldeten Quartalswerten stiegen SMS-Phishing um 162% und QR-Code-Betrug um 146%. Parallel häufen sich Schockanrufe und KI-gestützter Betrug mit geklonten Stimmen sowie Fake-Link-Kampagnen im Urlaubs- und Steuerzeitfenster. Für Betroffene und Unternehmen steht damit nicht mehr nur „Awareness“ […]
NIS-2 und KI-Sicherheit: 31. Juli als Deadline für 29.500 Firmen
BERLIN / LONDON (IT BOLTWISE) – Die NIS-2-Frist läuft zum 31. Juli 2026 aus: Rund 29.500 Unternehmen in Deutschland müssen sich beim BSI registrieren. Gleichzeitig beschleunigen KI-gestützte Sicherheitsfunktionen zwar die Erkennung von Bedrohungen deutlich, doch Angreifer nutzen KI auch für effektivere Phishing- und Social-Engineering-Kampagnen. Dazu kommen neue Pflichten aus dem EU AI Act, die seit […]
Quishing-Angriffe nehmen zu: QR-Code-Phishing steigt 2026 stark
LONDON (IT BOLTWISE) – QR-Code-Phishing, auch Quishing genannt, gewinnt 2026 rasant an Boden: Die Zahl der Angriffe klettert laut Bericht im ersten Quartal um 146 Prozent. Gleichzeitig treiben Banken, Fintechs und Behörden KI-gestützte Betrugsabwehr und neue Haftungs-Modelle voran. Das bedeutet für Unternehmen nicht nur zusätzliche Sicherheitsmaßnahmen, sondern auch klare Prozess- und Beweisanforderungen im Streitfall. Wer […]
NIS2-Frist am 31. Juli: Registrierung, Bußgelder und persönliche Haftung
BERLIN / LONDON (IT BOLTWISE) – Die NIS2-Nachfrist endet am 31. Juli 2026: Wer sich nicht beim BSI registriert, riskiert Bußgelder bis zu zehn Millionen Euro. Zugleich verschärft sich die Lage für die Geschäftsführung, weil sie Maßnahmen nicht nur anstoßen, sondern nachweislich überwachen muss. Parallel zeigen aktuelle Angriffsanalysen, dass kompromittierte Logins oft der Einstieg sind […]
Microsoft ab September 2026: Passkeys ersetzen SMS und Sprachanrufe
LONDON (IT BOLTWISE) – Microsoft stellt ab September 2026 Passkeys als Standard-Authentifizierung in den Vordergrund und kündigt das Ende von SMS-Codes sowie Sprachanrufen an. Nutzer sollen schrittweise zur Registrierung umgestellt werden, bevor die letzten Abhängigkeiten im Februar 2027 auslaufen. Parallel erweitert Microsoft die Windows-11-Verwaltung für Entra-ID-Umgebungen und baut die Azure-KI-Infrastruktur mit einer Partnerschaft in Richtung […]
Patch Tuesday Juli 2026: 622 Lücken, und Exchange-Änderung wird verschoben
LONDON (IT BOLTWISE) – Microsoft hat die geplante Entfernung eines Credential-Parameters in Exchange Online PowerShell auf Dezember 2026 verschoben. Gleichzeitig war der Patch Tuesday im Juli 2026 mit 622 behobenen Schwachstellen der bislang umfangreichste. Besonders kritisch: Zero-Days in SharePoint Server und AD FS wurden bereits ausgenutzt, was betroffenen Organisationen kurzfristigen Handlungsdruck beschert. Für IT-Teams heißt […]
Passkey-Pflicht ab September: Microsoft verschärft Schutz gegen KI-Phishing in Entra ID
LONDON (IT BOLTWISE) – Microsoft kündigt eine weitreichende Umstellung auf passwortlose Authentifizierung an: Ab dem 1. September 2026 soll der Passkey in Microsoft Entra ID zum Standard werden. Gleichzeitig stellt der Konzern ältere SMS- und Sprachverfahren bis zum 1. Februar 2027 ab. Hintergrund ist eine neue Welle von KI-gestütztem Phishing, die in Kampagnen bereits Klickraten […]
Zwei Scattered-Spider-Hacker erhalten 5,5 Jahre wegen TfL-Angriffen
LONDON / LONDON (IT BOLTWISE) – Zwei junge Hacker sind in Großbritannien wegen des TfL-Angriffs 2024 zu jeweils rund fünfeinhalb Jahren Haft verurteilt worden. Der Fall betont, wie teuer Ausfälle im öffentlichen Verkehr werden können: 148 TfL-Systeme fielen aus, und Tausende Beschäftigte mussten Passwörter vor Ort neu setzen lassen. Im Zentrum steht die Anwendung von […]
1Password bringt „für Claude“ einen agentensicheren Zugriff auf Zugangsdaten
SAN FRANCISCO / LONDON (IT BOLTWISE) – 1Password erweitert seine Browser-Erweiterung um „1Password for Claude“ und erlaubt KI-Agenten von Claude, echte Aufgaben wie Buchungen oder Kontoverwaltung auszuführen – ohne dass Passwörter oder MFA-Codes ins KI-Modell gelangen. Das Unternehmen setzt dafür auf ein „zero-exposure security framework“, bei dem Zugangsdaten per gesichertem Kanal nur punktuell an das […]
UK verurteilt Scattered-Spider-Hacker nach TfL-Angriff: 5,5 Jahre wegen 29 Millionen Pfund
LONDON / LONDON (IT BOLTWISE) – Das britische Justizsystem hat zwei mutmaßliche Scattered-Spider-Mitglieder wegen des TfL-Angriffs 2024 zu je fünf Jahren und sechs Monaten verurteilt. Laut NCA und CPS waren 148 Systeme betroffen, außerdem mussten rund 27.000 TfL-Mitarbeitende ihre Zugänge vor Ort neu setzen lassen. Die Anklage stützte sich auf den strengsten Tatbestand des Computer […]
KI-Betrug explodiert: Autonome Ransomware und 77% mehr Angriffe
WASHINGTON / LONDON (IT BOLTWISE) – Strafverfolger haben mit „Outsider“ eine zentrale Phishing-Plattform ausgeschaltet, doch parallel wächst der KI-gestützte Betrug weiter. Neue Daten zeigen 77 Prozent mehr KI-gestützten Betrug und den ersten autonomen Ransomware-Angriff durch einen KI-Agenten namens „Jade Puffer“. Gleichzeitig nehmen Quishing, Kalender-Phishing und manipulierter Text in E-Mails als Angriffsmittel rasant zu. Für Unternehmen […]
Telekom warnt vor gefälschten Fundmeldungen nach Smartphone-Diebstahl
BONN / LONDON (IT BOLTWISE) – Die Telekom meldet eine Zunahme von Smartphone-Diebstählen und beschreibt eine neue Betrugsmasche: Kriminelle täuschen ehrliche Finder über SMS oder WhatsApp vor. Ziel ist es, Betroffene auf Phishing-Seiten zu locken und Zugangsdaten zu Apple-ID oder Google-Konto abzugreifen. Gelangen Angreifer an diese Konten, können sie Sicherheitsfunktionen wie Verloren-Modus und Aktivierungssperre gezielt […]
Entra ID erweitert Conditional Access: Passkeys & gefälschte IDs im Fokus
LONDON (IT BOLTWISE) – Microsoft zieht die Schrauben bei Identity-Absicherung deutlich an: Conditional Access greift ab 13. Juli 2026 auch bei Windows Hello for Business und macOS Platform SSO. Parallel wird die MFA für Azure bereits seit 1. Juli 2026 verpflichtend, während Angreifer über OAuth-Client-ID-Spoofing Massenzugriffe vorbereiten. Für Unternehmen heißt das: Registrierungs- und Anmeldeprozesse müssen […]
Outlook-Warnfunktion gegen Antworten auf alte E-Mails: Rollout bis Ende August 2024
MÜNCHEN / LONDON (IT BOLTWISE) – Microsoft rüstet Outlook mit einer automatischen Warnfunktion aus, die Antworten auf alte E-Mail-Threads verhindern soll. Der Testlauf startet am 7. Juli 2024, der Rollout für Windows 10 und 11 ist bis Ende August 2024 geplant. Die Funktion soll auch für Outlook.com-Konten gelten. Parallel arbeitet Microsoft an weiteren Produktivitäts- und […]
NIS-2 in Deutschland: Nur 39 % registriert – Bußgelder bis 10 Millionen Euro
BERLIN / LONDON (IT BOLTWISE) – Bis zum 9. Juli haben sich nur 11.500 von rund 29.500 betroffenen Unternehmen beim BSI registriert. Damit liegt die Quote bei mageren 39 Prozent – die offizielle Frist ist bereits verstrichen. Wer die Meldung zu spät nachholt, riskiert nicht nur formale Nachforderungen, sondern kann als Ordnungswidrigkeit sanktioniert werden. Zusätzlich […]
Windows-Sicherheit: KI-Agenten finden 16 neue Lücken und erhöhen Patch-Takt
SILICON VALLEY / LONDON (IT BOLTWISE) – Microsoft macht Windows-Sicherheit stärker automatisiert: Mehr als 100 KI-Agenten scannen die Codebasis per MDASH, um Schwachstellen vor dem Missbrauch zu finden. Laut Fortschrittsbericht wurden im Mai 16 bislang unbekannte Lücken entdeckt, im Juni folgten über 200 Sicherheitskorrekturen. Gleichzeitig rückt der Global Device Identifier (GDID) in den Fokus, weil […]
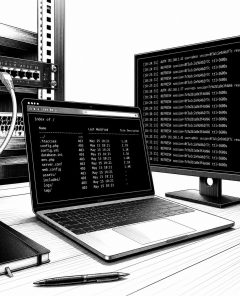
Fehlkonfigurierter Server entlarvt drei Evilginx-M365-Phishingkampagnen
BUDAPEST / LONDON (IT BOLTWISE) – Ein falsch konfigurierter Webserver hat eine Live-Phishing-Operation offengelegt: Verzeichnislisten zeigten Konfigurationen, Token-Logs und sogar RMM-Komponenten. Aus diesem einen Serverfehler leitete die Analyse nicht nur eine, sondern drei Kampagnen ab – basierend auf angepassten Evilginx-Proxies. Besonders kritisch: Zwei Varianten umgehen Absicherung auf unterschiedliche Weise, während eine dritte den Microsoft OAuth […]
Wie Evilginx-Forks zwei Wege für Microsoft-365-Phishing ohne echte MFA-Umgehung eröffnen
BUDAPEST / LONDON (IT BOLTWISE) – Eine Fehlkonfiguration auf einem öffentlich erreichbaren Python-Server hat einer französischen Sicherheitsfirma Einblick in gleich drei Evilginx-Phishingoperationen gegen Microsoft 365 gegeben. Laut Lexfo nutzten die Akteure zwei unterschiedlich gelagerte Umgehungswege rund um MFA: einmal durch klassisches Reverse-Proxy-Session-Hijacking und einmal über Missbrauch des Microsoft Device-Code-Flow. Entscheidend ist: Stärkere passwortlose Verfahren blocken […]
Odido-Datenleck: 6, 5 Millionen Kunden durch Vishing-Zugriff auf Salesforce betroffen
AMSTERDAM / LONDON (IT BOLTWISE) – Ein Vishing-Angriff führte bei Odido offenbar direkt in die Salesforce-Kundenverwaltung: Betroffen sind nach Ermittlerangaben rund 6, 5 Millionen Menschen. Der Angreifer soll am Telefon wie ein IT-Mitarbeiter aufgetreten sein und damit mehrstufige Authentifizierung umgehen konnten. Neben sensiblen Identitäts- und Kontodaten rücken nun auch die Ermittlungen zu beschlagnahmter Infrastruktur in […]
Windows 11 26H2: Cloud-Backup per Default und GDID bleibt trotz Updates aktiv
LONDON (IT BOLTWISE) – Microsoft rollt für Windows 11 26H2 ein Cloud-Backup ein, das für geschäftlich verwaltete PCs künftig standardmäßig aktiv sein soll. Parallel führt Windows einen Global Device Identifier ein, der auch nach Updates erhalten bleibt und sich offenbar nicht per einfachem Schalter entfernen lässt. Für IT-Teams bedeutet das: bestehende Freigaben und Policies müssen […]
Cyberangriffe im Juni: 2.270 Angriffe/Woche, Ransomware +33%
BERLIN / LONDON (IT BOLTWISE) – Neue Kennzahlen zeichnen ein härteres Bild der Bedrohungslage: 2.270 Angriffe pro Woche bedeuten einen Anstieg von 17% gegenüber dem Vorjahr. Besonders rasant entwickelt sich Ransomware mit +33% auf 646 Vorfälle. Parallel zeigen Cloud-Fälle, dass KI-gestützte Angreifer Umgebungen in wenigen Stunden übernehmen können. Zusätzlich bleibt CitrixBleed 2 ein akuter Angriffspfad, […]
 #Sophos
 #AmazonPrime
 #Bestseller

