


LONDON (IT BOLTWISE) – Cyberkriminelle verschleiern Phishing-Inhalte zunehmend so, dass KI-basierte Sicherheitsscanner sie „lesen“, während Menschen die Nachricht als harmlos einstufen. Im Bericht heißt es, dass seit April über eine Million Angriffe mit der Methode „Text Salting“ registriert wurden. Laut einer Harvard-Studie erreichen KI-generierte Phishing-Nachrichten 54 Prozent Klickrate statt 12 Prozent bei herkömmlichen Varianten. Damit rückt eine Abwehr in den Fokus, die nicht nur den Inhalt, sondern auch die Rendering-Kette und den Kontext prüft.
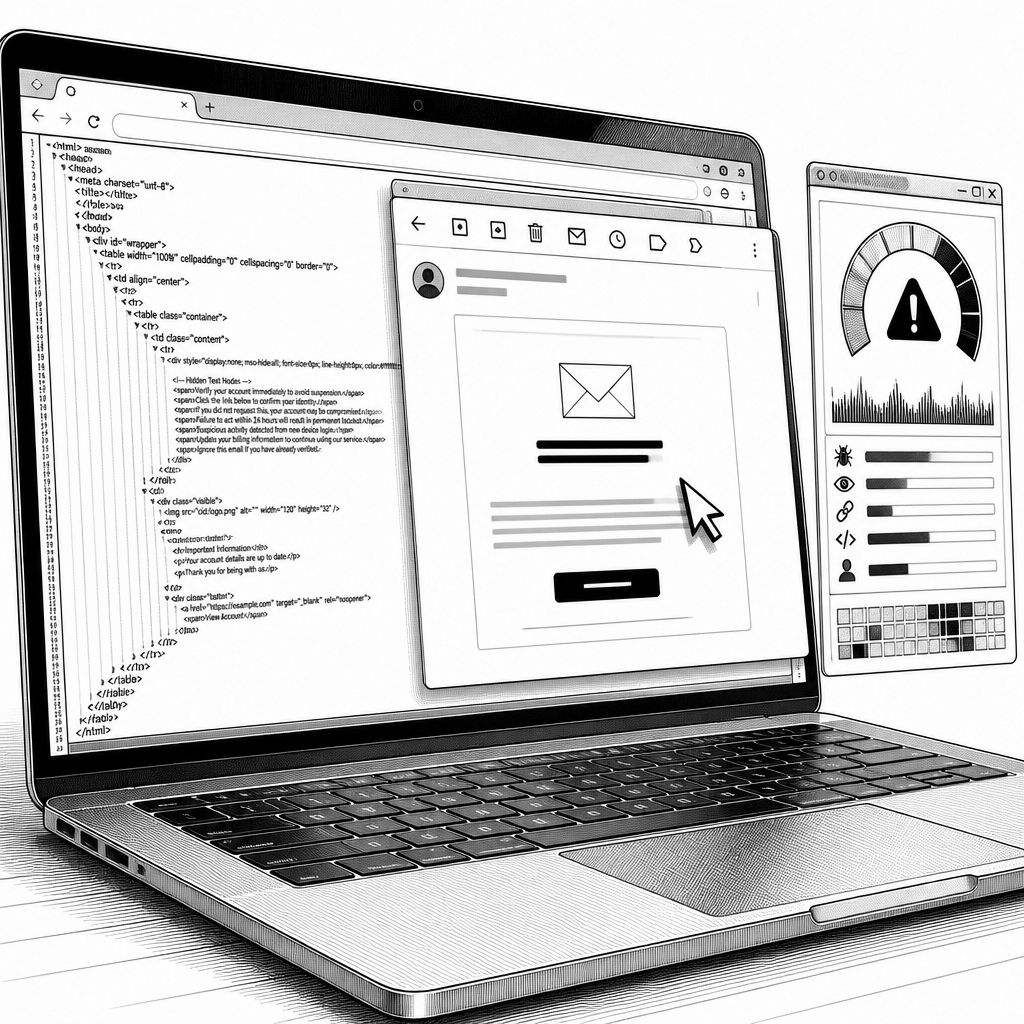
Wenn Phishing früher vor allem mit auffälligen Links, generischen Betreffzeilen und klaffenden Rechtschreibfehlern gearbeitet hat, verlagert sich der Fokus jetzt auf das, was im Posteingang sichtbar bleibt – und was im Hintergrund passiert. Die Methode „Text Salting“, über die seit April laut Quellenangabe mehr als eine Million Angriffe erfasst wurden, nutzt eine simple Schwäche moderner Abwehr: Viele Systeme bewerten Inhalte anhand dessen, was sie technisch verarbeiten können, ohne dass menschliche Leser die Manipulation überhaupt bemerken. Genau hier setzt die Idee an, dem Absender im Quelltext eine ganze Menge „salzartiger“ Zusatztexte mitzugeben, die für Filter plausibel wirken, aber für Menschen nicht sichtbar sind.
Technisch basiert das Vorgehen auf HTML- und CSS-Tricks, mit denen Angreifer Fülltext so platzieren, dass er bei der Darstellung im Mail-Client verschwindet. Genannt werden dabei unter anderem Schriftgrößen von null, unsichtbare Clip-Pfade oder auf null gesetzte Maximalhöhen. Das Ergebnis ist eine Nachricht, deren sichtbarer Inhalt beim Menschen harmlos wirkt – während die Sicherheitssysteme den Rohtext inklusive der versteckten Passagen auswerten. Das „Salz“ verwässert damit die Signalqualität: Scoring-Modelle oder Regelwerke stufen die Nachricht fälschlicherweise als unkritisch ein, weil die bedrohliche Struktur in den überladenen, semantisch belanglosen Textfragmente eingebettet wirkt. Ironischerweise steigt der Druck zusätzlich, weil die Fülltexte häufig selbst mit KI erzeugt werden, um sie umfangreich, aber im sichtbaren Ergebnis unauffällig zu halten.
Für die Wirksamkeit ist entscheidend, dass das Angriffsmuster nicht nur theoretisch funktioniert, sondern sich messbar auf das Nutzerverhalten auswirkt. Eine Studie der Harvard Kennedy School wird im Kontext mit konkreten Klickraten zitiert: Traditionelles Phishing liegt demnach bei 12 Prozent Klickrate, während KI-generierte Nachrichten auf 54 Prozent kommen. Das bedeutet nicht automatisch, dass jede einzelne Mail sofort „durchrutscht“, aber die Größenordnung macht deutlich, wie stark KI-gestützte Generierung und zielgerichtetes Design die Einstiegshürde senken. In der Praxis trifft das Unternehmen und Privatnutzer zugleich, weil die Kampagnen nicht nur Texte verbessern, sondern auch die Abwehrlogik aushebeln, die auf erwartbare Muster wie offensichtliche Links oder klassische Anhänge setzt.
Die finanziellen Folgen werden in dem Bericht exemplarisch über Indien quantifiziert: Betrugsschäden stiegen im Fiskaljahr 2025/26 auf umgerechnet rund 5,4 Milliarden Euro – ein Plus von 46 Prozent gegenüber dem Vorjahr. Besonders hervorgehoben wird der sogenannte „Chef-Betrug“, bei dem Kriminelle KI-generierte Stimmklone einsetzen, um Vorgesetzte nachzuahmen und Mitarbeiter in Überweisungen zu treiben. Ergänzend zeigt der Blick auf staatlich beeinflusste Akteure, dass die gleiche KI-Infrastruktur auch für Recherche, glaubwürdige Identitäten und Übersetzungen genutzt wird. In der „SpearSpecter“-Kampagne wird etwa beschrieben, wie maßgeschneiderte Konferenzeinladungen Vertrauen aufbauen und die Schadsoftware TAMECAT getarnt als PDF über WebDAV nachgeliefert wird – ein Ablauf, der klassische Datei-Prüfungen leicht umgeht, weil die Zustellung und das Laden entkoppelt sind.
Für Sicherheitsverantwortliche verschiebt sich damit die Frage von „Wie gut ist unser Filter?“ zu „Wie konsequent bildet unser System die Entscheidungsgrundlage nach?“. Der SACR Email Security Report vom 20. Juli fordert deshalb einen Strategiewechsel: Statt rein statischer Erkennung sollen kontextbezogene Untersuchungen stärker in den Mittelpunkt rücken. Genau daraus ergibt sich auch die Folgerung für den Alltag: Wenn Angreifer Inhalte so präparieren, dass der sichtbare Output wenig verrät, reicht eine einzelne Heuristik nicht mehr aus. In den Empfehlungen taucht daher unter anderem die doppelte Rendering-Prüfung auf – also der Abgleich zwischen HTML-Quellcode und tatsächlicher Ausgabe im Client. Ergänzend wird „erklärbare KI“ genannt, die Risikobewertungen in verständlicher Sprache herleiten kann, sowie identitätszentrierte Absicherung über kontinuierliche Überwachung und Multi-Faktor-Authentifizierung, weil Identitätsmissbrauch mit jedem Schritt näher an den Hauptangriffsvektor rückt.
Diese Richtung wird auch durch Testargumente untermauert, die im Bericht genannt werden: Bei einer zehntägigen Evaluierung des Tools von StrongestLayer tauchten 347 fortgeschrittene Bedrohungen auf, die zuvor durch Standard-Gateway- und E5-Sicherheitsfilter gerutscht waren. Die Abgrenzung wird dabei nicht nur über „mehr Treffer“ begründet, sondern über nachvollziehbare Erklärungsketten statt bloßer Risikowerte. Gleichzeitig verweist Check Point auf Inline-Sicherheit für Microsoft-365-Umgebungen, denn Angriffe können nur dann nicht ins Postfach gelangen, wenn die Schutzlogik früh genug entscheidet. Unter dem Strich zeigt „Text Salting“ damit weniger eine einzelne neue Zauberformel als einen strategischen Trend: Abwehr muss die Verarbeitungskette als Ganzes prüfen – von der Nachrichtendigitalität über das Rendering bis hin zum Kontext der Authentizität.
Für Unternehmen bedeutet das vor allem, dass Modernisierung nicht bei einem einzigen Tool enden sollte. Sobald KI-generierte Inhalte nicht mehr zuverlässig über Anhänge oder auffällige Links zu erkennen sind, wird die Kombination aus technischem Rendering-Abgleich, erklärbaren Entscheidungsmechanismen und konsequenten Identitätskontrollen zum praktischen Sicherheitsfundament. Gleichzeitig erhöht die EU-KI-Verordnung den Druck, Sicherheitsprozesse nachvollziehbar und robust zu gestalten – gerade dort, wo Systeme mit KI arbeiten und Risiken automatisiert bewertet werden. Der nächste Schritt ist deshalb weniger „mehr Signaturen“, sondern ein Sicherheitsbetrieb, der auch mit manipulierter Darstellung umgehen kann und Entscheidungen begründet, auditierbar macht und im Incident-Fall schnell überprüfbar hält.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Text Salting steigert Phishing-Klickrate auf 54% – So funktioniert die Umgehung von Scannern" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Text Salting steigert Phishing-Klickrate auf 54% – So funktioniert die Umgehung von Scannern" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Text Salting steigert Phishing-Klickrate auf 54% – So funktioniert die Umgehung von Scannern« bei Google Deutschland suchen, bei Bing oder Google News!