


LONDON (IT BOLTWISE) – Kurz vor dem Urlaubsantritt greifen Angreifer Reisende mit Phishing-Nachrichten an, die sich auf echte Buchungsdaten stützen. Dafür kompromittieren sie Extranet-Konten von Unterkunftspartnern und nutzen die Informationen für besonders glaubwürdige WhatsApp- oder E-Mail-Ansprache. Die Opfer sollen über einen beigefügten Link eine zusätzliche Zahlung leisten oder ihre Daten verifizieren. Danach leiten die gefälschten Seiten gezielt auf das Abgreifen von Kreditkartendaten um.
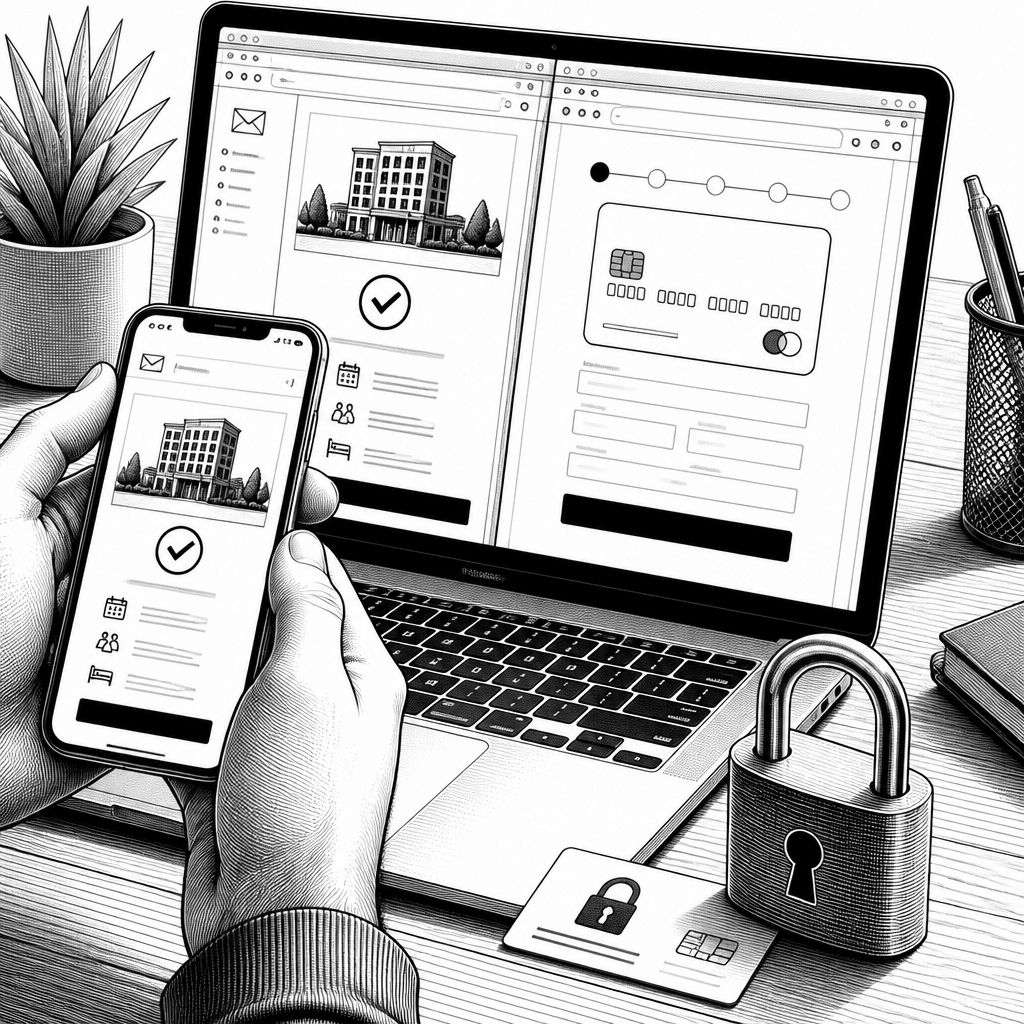
Die aktuelle Phishing-Welle rund um Booking.com zeigt, wie stark sich Betrugsangriffe in den letzten Jahren professionalisiert haben: Nicht der „plausible“ Text entscheidet, sondern die Echtheit der Details. In den beschriebenen Fällen verschaffen sich Angreifer unbefugten Zugriff auf Extranet-Konten von Unterkunftspartnern. Anschließend verwenden sie Informationen wie Namen, Reisedaten und Telefonnummern, um Reisende unmittelbar vor dem geplanten Reiseantritt anzuschreiben. Genau diese zeitliche Nähe erhöht die Wahrscheinlichkeit, dass Opfer weniger Misstrauen entwickeln und schneller reagieren.
Technisch und operativ ist der Ablauf vor allem deshalb effektiv, weil die Nachricht nicht wie ein generischer Spam wirkt, sondern wie ein Vorgang rund um eine konkrete Buchung. Die Täter kontaktieren die Urlauber über WhatsApp oder E-Mail und betten in die Kommunikation korrekte Reiseangaben ein. In der Praxis werden dabei zwei typische Handlungsaufforderungen genutzt: Entweder soll eine zusätzliche Zahlung über einen Link ausgelöst werden oder die Daten sollen „verifiziert“ werden. Der kritische Punkt liegt anschließend im Link: Er führt auf gefälschte Webseiten, die darauf ausgerichtet sind, Kreditkartendaten abzugreifen.
Damit verschiebt sich die Angriffsfläche vom Endgerät des Reisenden hin zu den Partnerprozessen der Plattform. Aus Sicht von Sicherheitsverantwortlichen ist das ein Lehrbeispiel für das Risiko, wenn Identitäten und Zugriffe bei Dritten nicht strikt getrennt überwacht werden. Eine klassische Schutzmaßnahme wie die Zwei-Faktor-Authentifizierung kann in solchen Szenarien zwar grundsätzlich helfen, wird aber je nach Ausprägung der Kontoübernahme und dem genauen Angriffsweg nicht immer den gewünschten Schutz liefern. Laut den vorliegenden Hinweisen betrifft die Sicherheitsverletzung zudem nicht die internen Systeme des Portals, sondern einzelne Partnerkonten; die betroffenen Konten wurden nach Bekanntwerden der Vorfälle gesperrt.
Für die Incident-Realität ist außerdem relevant, dass die Betrugsmasche messbar anzieht: Berichten zufolge wurde bereits im April 2026 eine deutliche Häufung entsprechender Fälle beobachtet, was auf koordinierte Vorgehensweisen hindeutet. Der Grund dafür liegt häufig in der Skalierbarkeit solcher Angriffe: Wenn ein Angreifer einmal Zugriff auf geeignete Buchungs- und Kontaktinformationen hat, kann er eine Kampagne mit hoher Trefferquote aufbauen. Für Opfer folgt daraus ein unangenehmer Effekt – die Manipulation wirkt nicht nur „zeitnah“, sondern auch „personalisiert“, wodurch Standardfilter und Bauchgefühl allein als Schutz oft zu schwach sind.
Historisch ist das Problem international bekannt und nicht auf den aktuellen Zeitraum oder einen einzelnen Markt beschränkt. Für den Raum Singapur wird in diesem Zusammenhang berichtet, dass dort bereits 2023 mindestens fünf Anzeigen in einem ähnlichen Kontext erstattet wurden. Zudem wird seit Anfang des Jahres ein finanzieller Schaden durch Phishing im Zusammenhang mit Booking.com-Reservierungen von mindestens 8.800 $ genannt. Auch wenn solche Zahlen naturgemäß von Meldedisziplin, Erfassung und Verifizierung abhängen, zeigen sie doch ein Muster: Wo Kriminelle mit echten Buchungsdetails arbeiten, sinkt die Hürde für die nächste Betrugsrunde.
Für Reisende und auch für die Prozesse in Unternehmen, die Geschäfts- oder Partnerreisen abwickeln, lassen sich aus dem Muster klare Sicherheitsmaßnahmen ableiten. Entscheidend ist, Links in Messenger-Nachrichten oder E-Mails konsequent zu meiden – selbst dann, wenn der Text korrekte Reisedaten enthält. Stattdessen sollte der Buchungsstatus ausschließlich über die offizielle App oder die gesicherte Website geprüft werden. Verdächtige Nachrichten sollten zudem sofort dem Plattformbetreiber gemeldet werden, damit ein mögliches Missbrauchssignal schnell in den Schutzprozess einfließt.
Falls bereits ein Link geöffnet und Daten eingegeben wurden, sollte die Reaktion sehr schnell und konkret erfolgen: Kreditkarte sperren lassen und Anzeige bei den zuständigen Behörden erstatten. Das reduziert den Zeitraum, in dem unberechtigte Zahlungen durch Abgreifen der Kartendaten entstehen können, und erzeugt zugleich eine belastbare Grundlage für weitere Ermittlungen. Für die Plattformseite bedeutet das Muster schließlich, dass Partnerzugriffe als eigener Sicherheitsbereich betrachtet werden müssen – mit konsequenter Überwachung, klaren Kontowechsel- und Sperrprozessen sowie einer möglichst restriktiven Vergabe von Extranet-Rechten. Genau dort liegt der Hebel, um den nächsten Angriff nicht nur für einzelne Opfer, sondern strukturell abzufangen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Booking.com-Betrug: Kriminelle nutzen echte Buchungsdaten für Phishing kurz vor der Reise" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Booking.com-Betrug: Kriminelle nutzen echte Buchungsdaten für Phishing kurz vor der Reise" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Booking.com-Betrug: Kriminelle nutzen echte Buchungsdaten für Phishing kurz vor der Reise« bei Google Deutschland suchen, bei Bing oder Google News!