


LONDON (IT BOLTWISE) – Die NIS2-Registrierungsfrist für Gesundheitseinrichtungen ist am 31. Juli abgelaufen, doch nur rund 18.845 Institutionen haben sich gemeldet. Erwartet wurden etwa 29.500 Meldungen, während das BSI vorerst keine Ordnungsmaßnahmen ankündigt. Parallel unterstützt das BSI Arzt- und Psychotherapiepraxen bei der Umsetzung der IT-Sicherheitsrichtlinie nach § 390 SGB V. Auch international nimmt der Schulungsdruck zu, etwa durch die Cyberbeveiligingswet in den Niederlanden.
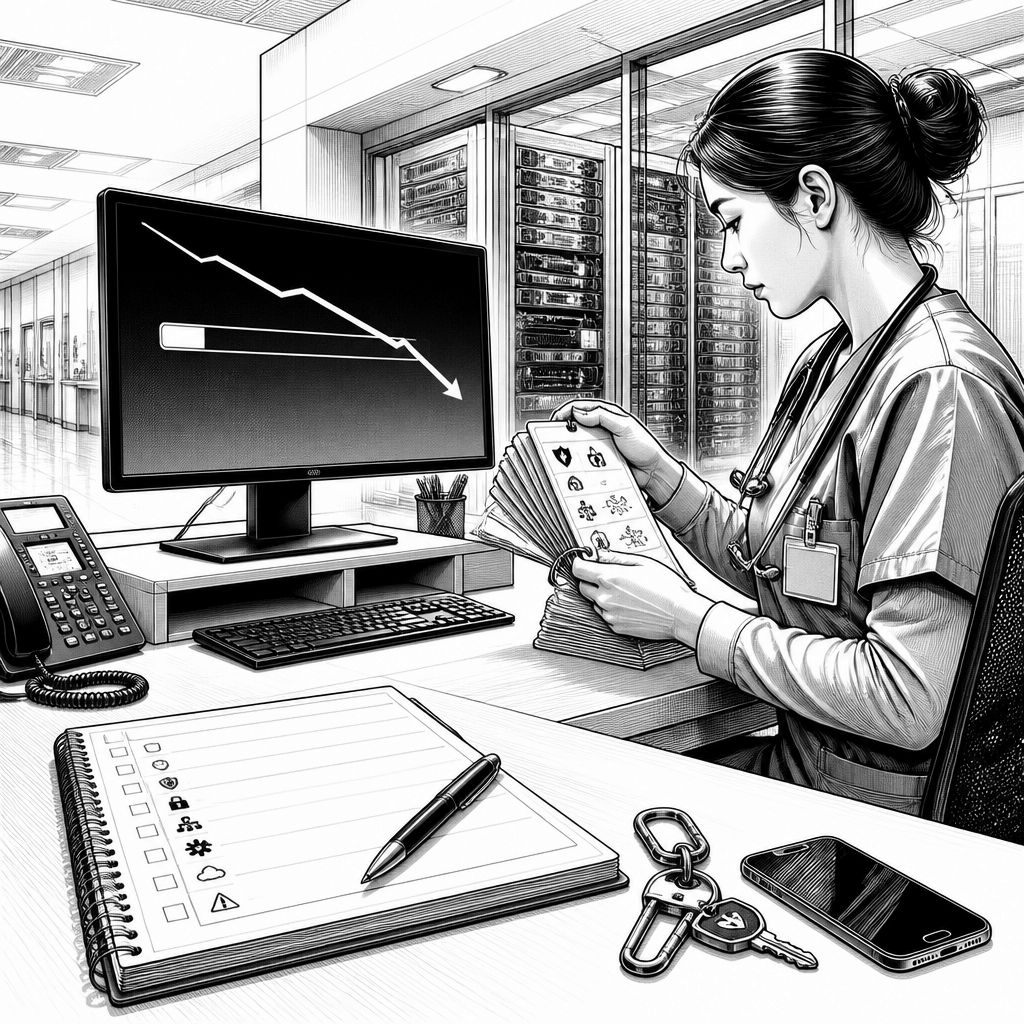
Die NIS2-Umsetzung trifft das deutsche Gesundheitswesen nicht als abstrakte Reform, sondern als messbaren Umstellungsstress: Die Registrierungsfrist für Gesundheitseinrichtungen endete am 31. Juli: Ergebnis laut vorliegenden Zahlen sind nur rund 18.845 registrierte Institutionen, obwohl im Vorfeld etwa 29.500 erwartet wurden. Der Abstand ist mehr als eine Statistik. Er deutet darauf hin, dass ein Teil der Einrichtungen den operativen Vorlauf für neue Pflichten noch zu spät oder zu zögerlich angegangen hat. Gleichzeitig bleibt die anfängliche politische und behördliche Reaktionslinie vorsichtig: Das BSI verzichtet vorerst auf Ordnungsmaßnahmen, während das Bundesinnenministerium die Meldezahlen prüft.
Technisch und organisatorisch verschiebt NIS2 die Sicherheitsarbeit in eine Phase, in der Dokumentation, Schulung und Nachweisführung zusammenrücken. Das BSI unterstützt deshalb bereits parallel die Arzt- und Psychotherapeutenpraxen bei der Umsetzung der IT-Sicherheitsrichtlinie nach § 390 SGB V. Für Arztpraxen gilt sie seit Oktober 2025, für Zahnarztpraxen seit Januar 2026. Inhaltlich geht es dabei nicht nur um „mehr IT“, sondern um konkrete, wiederholbare Maßnahmen wie sogenannte Quick-Checks und Notfallkarten, die die Widerstandsfähigkeit gegen Cyberangriffe erhöhen sollen. Dass diese Ausrichtung dringend ist, macht der Blick auf Vorfälle deutlich: Datendiebstähle in niedersächsischen Kliniken im ersten Halbjahr 2026 haben die Verwundbarkeit des Sektors sichtbar gemacht.
Ein zentrales Problem in der Praxis ist die Lücke zwischen Theorie und Einsatzrealität. Die Meldungen über neue Schulungsanforderungen und Trainingsprogramme stehen daher für eine Verschiebung weg von punktuellen Unterweisungen hin zu geübten Abläufen, die unter Druck funktionieren. In der Steiermark trainierten rund 20 Fachkräfte aus Geburtshilfe, Anästhesie und Pflege die Behandlung einer seltenen, aber lebensbedrohlichen Fruchtwasserembolie, um interdisziplinäre Abläufe im Kreißsaal zu optimieren. In Niederösterreich absolvierten Anfang August 80 Notärzte und Sanitäter ein Training mit Reanimationsübungen und Gro ßschadensszenarien wie Gebäudebränden. Die entsprechende Kernaussage lässt sich übertragen: Sowohl bei medizinischen Extremfällen als auch bei IT-Ausfällen oder Katastrophen greift der Ablaufplan nur dann, wenn er unter realistischen Bedingungen regelmäßig geübt wird.
Auch im Klinikalltag sind Cyberangriffe längst kein Randthema. Phishing bleibt eine besonders wirksame Angriffsform, weil sie menschliche Routinen ausnutzt und sich oft in den normalen Kommunikationskanälen tarnt. Für IT-Teams bedeutet das: Awareness-Programme müssen mit technischen und prozessualen Schutzmaßnahmen zusammenspielen, sonst bleiben sie Folklore. Genau hier setzt der in der Berichterstattung erwähnte Ansatz an, der sich auch in Anti-Phishing-Paketen widerspiegelt: Ziel ist, Unternehmen mit konkreten Absicherungswegen auszustatten, sodass sich die Wirkung von Phishing-Methoden reduziert. In der Summe geht es damit um eine Sicherheitskette, die von der Schulung über die Reaktion bis hin zu wiederholten Übungen reicht – gerade im Gesundheitsbereich, in dem Ausfallzeiten und Datenabflüsse unmittelbare Auswirkungen auf Versorgung und Organisation haben können.
Der nationale Schulungsdruck wirkt zudem nicht im luftleeren Raum. In den Niederlanden tritt am 15. August die Cyberbeveiligingswet (Cbw) in Kraft; Vorstände von Gesundheitseinrichtungen müssen dann binnen zwei Jahren eine zweiteilige Pflichtschulung absolvieren. Polen setzt ebenfalls auf breite Fortbildungen, wie der Hinweis auf über 700 geschulte Krankenhausmitarbeiter in Bytom zeigt, finanziert aus einem nationalen Aufbauplan. Solche Vergleiche sind für deutsche Entscheider relevant, weil sie eine Art Benchmark für „Governance + Training“ liefern: Sicherheitsverantwortung wird organisatorisch nach oben gezogen, und Lernkurven sollen nicht bei einzelnen Spezialisten hängen bleiben. Für die Implementierung in Deutschland heißt das praktisch, dass jede Einrichtung ihre Schulungsstrategie mit den neuen Pflichten verzahnen muss, statt sie als einmalige Maßnahme zu behandeln.
Während die Cyber- und Notfallvorbereitung voranschreitet, läuft parallel ein gesundheitspolitischer Umbau, der indirekt auch die Sicherheitsfähigkeit beeinflusst. Der Bundestag beschloss am 6. März das Anpassungsgesetz zur Krankenhausreform mit Finanzierung nach Versorgungsstufen. Branchenverbände warnen jedoch, dass der Personalschutz dabei in Gefahr geraten könnte: Der Bundesverband Pflegemanagement kritisiert Pläne, das Pflegebudget zurück ins Fallpauschalensystem (DRG) zu führen, was die Personalbemessungsinstrumente wie PPR 2.0 schwächen könnte. Die WHO wird im Kontext als Bezugspunkt genannt, weil sichere Personalbesetzung als Grundlage der Pflegequalität gilt. Für die IT-Sicherheit ist das indirekt bedeutsam, denn knappere Ressourcen verändern Prioritäten: Wenn Personalkapazitäten sinken, steigt die Gefahr, dass Sicherheitsprozesse in den Tagesbetrieb „hineinrationiert“ werden müssen, statt systematisch umgesetzt und dokumentiert zu werden.
Unterm Strich macht die Kombination aus NIS2-Zeitplan, BSI-Unterstützung und internationalen Lernprogrammen klar, wie stark Sicherheitsarbeit inzwischen zur Organisationsaufgabe geworden ist. Die geringen Registrierungszahlen gegenüber der Erwartung sollten Leitungen und Träger als Hinweis auf den nötigen Nachholbedarf lesen: Wer jetzt Schulung, Notfallkommunikation und technische Basisschutzmaßnahmen nicht zusammenführt, riskiert ineffektive Maßnahmenfolgen. Gleichzeitig zeigt die Berichterstattung, dass Ausbildung und Training nicht nur im Cyberbereich, sondern auch in der Katastrophenpflege verankert werden sollen – das Deutsche Rote Kreuz startet etwa ein bundesweites Qualifizierungsprogramm für „Disaster Nursing“ und bildet Lehrkräfte an Hochschulen und Pflegeschulen weiter. Für Krankenhäuser und Träger entsteht daraus eine klare Managementaufgabe: Sicherheits- und Einsatzfähigkeit müssen als zusammenhängendes Fähigkeitsprofil gedacht werden, nicht als getrennte Projekte für IT und Personal.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "NIS2-Ausbau im Gesundheitswesen: Nur 18.845 Kliniken registriert" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "NIS2-Ausbau im Gesundheitswesen: Nur 18.845 Kliniken registriert" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »NIS2-Ausbau im Gesundheitswesen: Nur 18.845 Kliniken registriert« bei Google Deutschland suchen, bei Bing oder Google News!