


LONDON (IT BOLTWISE) – Eine groß angelegte Cybercrime-Kampagne zielt laut Microsoft-Bericht auf Urlauber über kompromittierte Hotel- und Flughafen-WLANs. Die Angreifer setzen auf gefälschte Captive-Portals, die Nutzer zum Login oder zum Herunterladen von Dateien bewegen sollen. Im Fokus stehen dabei gestohlene Zugangsdaten, Cookies und Dokumente. Betroffene Systeme lassen sich den Angaben zufolge außerdem aus der Ferne fernsteuern und sogar Inhalte auslesen.
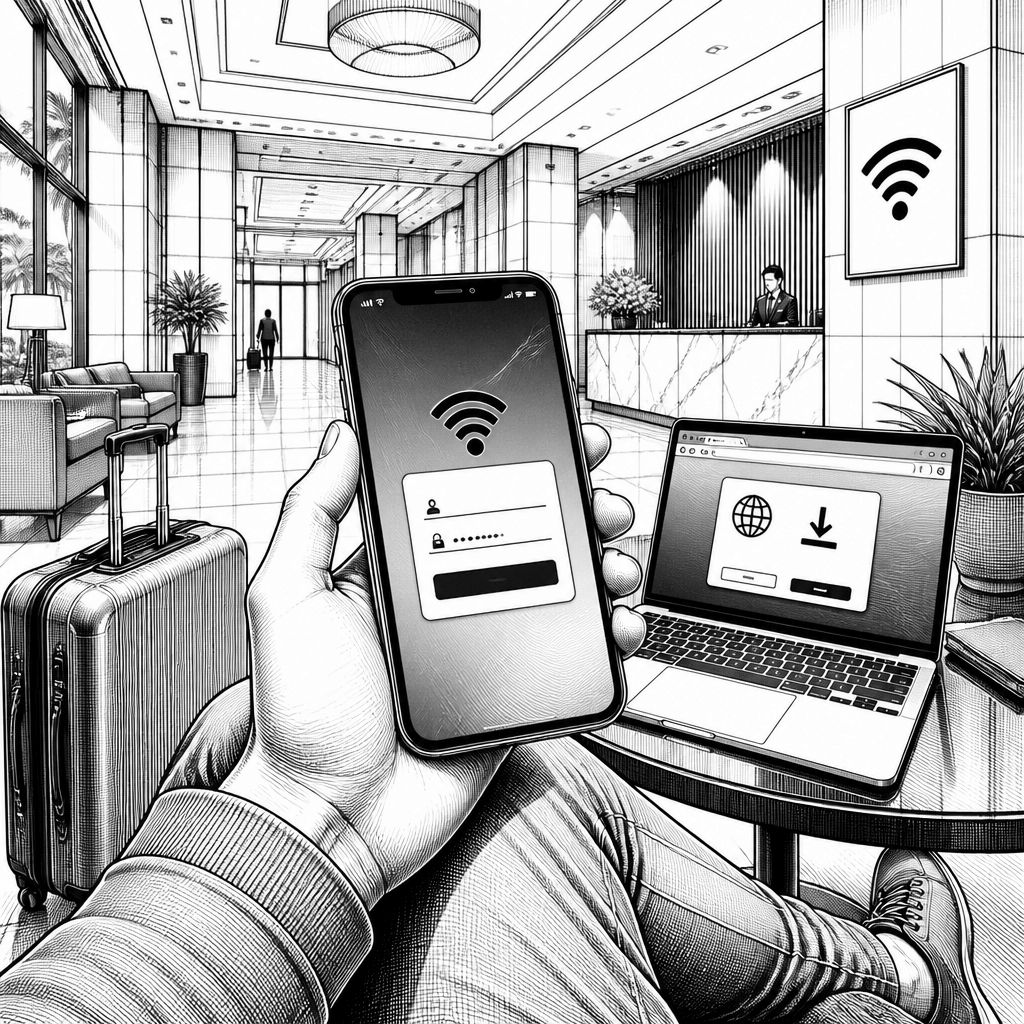
Wer im Urlaub nach dem langen Check-in endlich im Bett liegt, richtet das Smartphone oft nur noch schnell fürs WLAN ein. Genau diese Routine macht sich eine Cybercrime-Kampagne zunutze, die laut Microsoft in einem ausfühlichen Bericht beschrieben wird. Im Zentrum steht dabei eine Schadsoftware, die unter dem Namen CaptiveCrunch geführt wird. Zielgruppe sind demnach Reisende weltweit, also genau die Nutzer, die in Hotels, an Flughäfen oder in ähnlichen Umgebungen regelmäßig wechselnde Netzwerke verwenden und dabei weniger konsequent auf Details wie Zertifikate, Portalseiten und App-Rechte achten.
Technisch läuft das Ganze über typische Muster moderner Credential- und Session-Abgreifer. Microsoft beschreibt, dass Storm-2945, eine Untergruppe der russischen Gruppe Midnight Blizzard, dabei vor allem Zugangsdaten, Cookies und Dokumente stehlen will. Die Wirkung der Malware geht über das reine Auslesen hinaus: Sie soll in der Lage sein, Bildschirminhalte, Tastatureingaben und die Zwischenablage (Clipboard) zu erfassen. Zusätzlich wird der Fernzugriff als zentraler Bestandteil genannt, wodurch Angreifer das kompromittierte Gerät aus der Ferne steuern können. Für Unternehmen mit Reisebezug ist das besonders relevant, weil die Schadsoftware nicht nur Passwörter gefährdet, sondern auch Sessions und potenziell vertrauliche Dokumente.
Der entscheidende Hebel liegt jedoch nicht in einer „neuartigen“ Browser-Exploit-Technik, sondern im Einstieg über die Netzwerkinfrastruktur: Als Einfallstor gelten offenbar kompromittierte WLANs, etwa von Hotels oder Flughäfen. Dort erscheinen den Nutzern dann gefälschte Pop-ups, die wie das normale Captive-Portal-Handling wirken. Statt jedoch nur die Freigabe für das Internet anzustoßen, fordern die Seiten Nutzeraktionen, die Angreifer ausnutzen können – etwa einen Login oder das Herunterladen von Dateien, die im Ergebnis die Malware nachlädt oder den Nutzer in einen kompromittierenden Prozess führt. Die Täuschung setzt dabei auf Vertrautheit: Wer das Captive-Portal bereits kennt, klickt schneller, besonders wenn im Hintergrund ohnehin Zeitdruck entsteht.
Historisch betrachtet ist dieses Vorgehen eine Weiterentwicklung aus mehreren Wellen der Cyberkriminalität. Schon lange nutzen Angreifer gefälschte Webseiten und typische Phishing-Logiken, doch mit Captive-Portals kommt ein „legitim wirkender“ Kontext hinzu, der in der Praxis häufig akzeptiert wird. In frühen Varianten reichten oft gefälschte Login-Seiten, heute geht es stärker um Session-Hijacking und die Abbildung realer Nutzerinteraktionen. Das ist auch der Grund, warum Cookies im Bedrohungsprofil auftauchen: Wenn Session-Daten abgegriffen werden, kann die Angreiferseite nachgelagert versuchen, sich ohne erneute Passworteingabe in Konten einzuklinken oder bestehende Sitzungen zu übernehmen. Für IT-Sicherheitsverantwortliche ist das der Punkt, an dem aus „einmal geklickt“ schnell „mehrere Konten betroffen“ werden kann.
Für die Praxis heißt das: Hotel- oder Flughafen-WLAN ist nicht automatisch „unsicher“, aber es ist der Ort, an dem ein Angreifer seine Chance systematisch verbessert. Microsoft nennt als vergleichsweise sicherere Alternativen eine mobile Datenverbindung und die Nutzung des eigenen Hotspots. Der Grund ist schlicht: Dann fehlt der Manipulationsraum, den ein kompromittiertes WLAN samt Captive-Portal den Tätern eröffnet. Wer aus Kostengründen oder wegen Roaming nicht auf Mobilfunk umstellen will, sollte zumindest die riskantesten Handlungsweisen vermeiden, insbesondere das Herunterladen unbekannter Dateien „im Portal-Kontext“ oder das wiederholte Eingeben von Zugangsdaten, wenn die Seite ungewöhnlich wirkt – etwa durch Rechtschreibfehler, ein nicht zugehöriges Branding oder überraschende Berechtigungsaufforderungen.
Auch aus Market- und Betriebs-Sicht ist das Muster lehrreich. Die Kampagne zeigt, dass Angreifer nicht nur in klassischen Enterprise-Netzwerken suchen, sondern gezielt die „Edge“-Momente ausnutzen: Reisen, Wechsel, spontane Internetnutzung. In vielen Unternehmen laufen Sicherheitskonzepte zwar auf der Unternehmens-WLAN-Stufe gut, doch genau dort, wo Geräte außerhalb der Kontrolle stehen, entstehen Lücken in der Nutzungsrealität. Gleichzeitig wird damit klar, warum in Security-Beratungen Identity- und Session-Schutz in den Vordergrund rückt: selbst wenn Nutzer nicht sofort eine Schadsoftware installieren, kann das Abgreifen von Cookies und Clipboard-Inhalten ausreichen, um die Auswirkungen zu vervielfachen. Eine KI-gestützte Detektion auf Unternehmensseite hilft dabei vor allem indirekt, weil sie Muster wie anomales Login-Verhalten oder ungewöhnliche Session-Aktivitäten schneller erkennt – ersetzt aber nicht die grundlegende Abwehr über sichere Verbindungen und strikte Nutzerprozesse.
Was bedeutet das konkret für IT-Verantwortliche in der nächsten Reise-Saison? Erstens lohnt eine kurze, zielgruppengerechte Schulung, die Captive-Portals nicht nur als „normalen Pop-up-Schritt“ erklärt, sondern als potenziell manipulierbaren Einstieg. Zweitens sollten Unternehmen technische Schutzmaßnahmen für Konten prüfen, zum Beispiel restriktivere Session-Richtlinien, zusätzliche Authentifizierungsfaktoren und Logging, das ungewöhnliche Zugriffe im Reiseumfeld sichtbar macht. Drittens hilft eine klare interne Empfehlung: Wenn möglich, mobile Daten oder eigener Hotspot priorisieren; wenn nicht, dann bewusst prüfen, bevor Credentials eingegeben oder Dateien heruntergeladen werden. Gerade weil die Malware den Angaben zufolge Bildschirm- und Tastatureingaben auslesen kann, ist schnelle Reaktion entscheidend, falls der Verdacht auf Kompromittierung entsteht.
Unterm Strich illustriert CaptiveCrunch ein wiederkehrendes Sicherheitsproblem mit neuen Details: Die Angreifer kombinieren „plausible“ Interaktionen an der Netzwerkkante mit einer Malware, die Session-Informationen und Nutzeraktionen unmittelbar verwerten kann. Für Betroffene bleibt das Risiko oft unsichtbar, weil der Angriff nicht mit einem offensichtlichen Warnbildschirm beginnt, sondern mit einer scheinbar routinierten WLAN-Bestätigung. Für die IT-Organisation ist die Botschaft klar: Reise- und Offsite-Phasen müssen als eigenständige Bedrohungsumgebung behandelt werden. Wer dort konsequent auf sichere Verbindungen setzt und das Eingabeverhalten kontrollierbar macht, reduziert die Eintrittswahrscheinlichkeit deutlich – und damit auch die Chance, dass gestohlene Cookies und Dokumente später ernsthafte Schäden anrichten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CaptiveCrunch im Hotel- und Flughafen-WLAN: Wie Urlauber mit Malware und Cookies ins Visier geraten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CaptiveCrunch im Hotel- und Flughafen-WLAN: Wie Urlauber mit Malware und Cookies ins Visier geraten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CaptiveCrunch im Hotel- und Flughafen-WLAN: Wie Urlauber mit Malware und Cookies ins Visier geraten« bei Google Deutschland suchen, bei Bing oder Google News!