


LONDON (IT BOLTWISE) – Indien führt mit CKYC 2.0 ein modernisiertes zentrales KYC-Register ein und will damit Mehrfachprüfungen bei Banken, Versicherungen und später bei Investmentfonds reduzieren. Die Plattform soll auf Echtzeit-Updates zielen und setzt dabei auf Nutzerzustimmung per Einmalpasswort (OTP). Parallel treiben Nepal und die Philippinen Pflicht- oder Selfie-gestützte nationale ID-Verknüpfungen in der Zahlungsinfrastruktur voran. Gleichzeitig entstehen neue Standards für Verifiable Credentials, während Sicherheitsberichte einen Anstieg KI-gestützter Angriffe und Token-Diebstahl belegen.
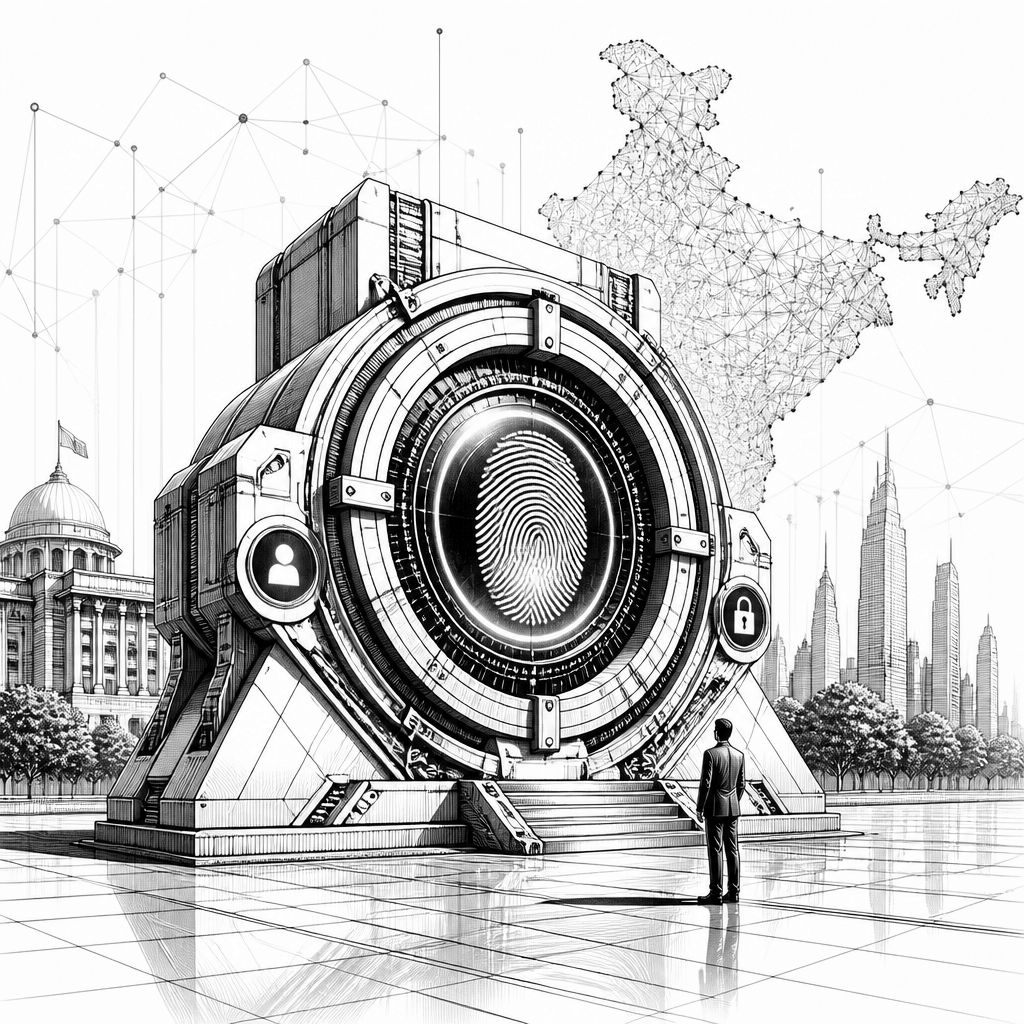
Indiens Schritt Richtung CKYC 2.0 ist mehr als ein nationales Identitätsprojekt: Er zeigt, wie stark sich Finanzprozesse von isolierten Kundenprüfungen hin zu verteilten, aber zentral orchestrierten Identitätsdaten bewegen. Ab August 2026 soll das modernisierte CKYC-Register von CERSAI zunächst Banken und Versicherungen an den Start bringen, bevor weitere Akteure wie Investmentfonds und Wertpapierhändler folgen. Der technische Kern liegt in der Bündelung vorhandener Datensätze für den KYC-Zugang, wodurch sich die Anzahl wiederholter Abfragen im Onboarding verringern soll.
Für Betreiber von Fachverfahren und Compliance-Teams ist dabei entscheidend, wie das System Vertrauen technisch operationalisiert. Die von Protean eGov Technologies entwickelte Plattform soll laut Beschreibung einen Vertrauenswert einführen und Nutzerzustimmung über OTP-Prozesse absichern. Aus Umsetzungssicht bedeutet das: Statt jedes Mal ein komplettes KYC-Paket neu zusammenzustellen, können Dienste auf aktualisierte Registerdaten zugreifen und die Zustimmung für eine bestimmte Transaktion oder einen bestimmten Kontext erneut anstoßen. Branchenkenner verweisen zudem darauf, dass sich der Ansatz für Echtzeit-Updates eignet – damit würde sich auch die Frage verschieben, wie schnell sich Änderungen in Stammdaten in Fach- und Handelsprozessen abbilden lassen.
Gleichzeitig zeigt die regionale Ausbreitung, dass Identitäts- und Zahlungsinfrastruktur immer enger gekoppelt werden. In Nepal hat die Zentralbank ihre Zahlungsverkehrsrichtlinien angepasst: Die Nationale ID (NID) soll bis zum 17. Oktober 2026 zur Pflicht werden und mit digitalen Geldbörsen verknüpft sein. Ziel ist dabei ausdrücklich die Annäherung an internationale Erwartungen zur Bekämpfung von Geldwäsche und Terrorismusfinanzierung (AML/CFT). Auf den Philippinen treibt die Bank of the Philippine Islands (BPI) eine Selfie-Erkennungstechnologie voran, die mit der PhilSys-Datenbank für nationale IDs gekoppelt ist. Bis Ende Juli 2026 sollen dabei bereits rund 145 Millionen Authentifizierungen über dieses System gelaufen sein; bei BPI laufen laut Angaben zudem etwa 85 Prozent der neuen mobilen Kontoeröffnungen über die nationale ID.
Während diese Initiativen Identität stärker in den Zahlungsfluss ziehen, arbeitet die Technologieebene parallel an modularen Standards. Am 31. Juli 2026 veröffentlichte der W3C-Entwurf zu Verifiable Credentials v1.1 Spezifikationen für Datenmodelle, JSON-Schemata und Methoden zur Datenintegrität. Für Unternehmen heißt das in der Praxis: Es wird einfacher, Rollen klar zu definieren – etwa zwischen Ausstellern, Inhabern und Prüfern – und Identitätsnachweise so zu strukturieren, dass sie in unterschiedlichen Systemen überprüfbar bleiben. Diese Standardisierung passt auch zu den genannten Interoperabilitätsansätzen in Europa, etwa wenn digitale Wallet-Lösungen mit einem France-Identité-Wallet kompatibel sein sollen und dabei auf Verifikationsmechanismen sowie bekannte Spezifikationen wie ISO/IEC 18013-5 und OpenID Bezug nehmen.
Technisch wird das Ganze jedoch nur dann betriebssicher, wenn die Angreiferseite nicht mithalten kann. Der ESAT-Bedrohungsreport für das erste Halbjahr 2026 beschreibt einen Anstieg bösartiger, KI-gesteuerter Aktivitäten und nennt unter anderem Android-Malware, die generative KI-Funktionen nutzt. Für IT- und Security-Teams verknüpft sich damit eine sehr konkrete Risiko-Kette: Wenn Identitätsdaten und Authentifizierungsketten enger mit mobilen Endgeräten und Sitzungstokens gekoppelt werden, steigt der Druck, phishing-resistente Verfahren zu etablieren. Genau darauf zielt die Diskussion um Passkeys ab: Google hat Passkeys für mehr als 11 Millionen Workspace-Kunden allgemein verfügbar gemacht und testet zudem Device Bound Session Credentials (DBSC), bei denen Sitzungscookies an Hardware gebunden werden sollen.
Auch die Strafverfolgung adressiert inzwischen nicht nur einzelne Konten, sondern gezielt die Infrastruktur. So sollen deutsche und indonesische Behörden am 20. Juli 2026 mehr als 200 Server einer Kratos-Phishing-Plattform lahmgelegt haben. Unabhängig davon bleibt das Risiko bildbasierter Angriffe und QR-Code-Phishing bestehen, weil die Angriffsoberfläche für Nutzer im Alltag einfacher zu täuschen ist. Sicherheitsbehörden wie das FBI warnen zudem, dass staatlich unterstützte Gruppen zunehmend solche Taktiken nutzen, um Sitzungstokens zu stehlen und klassische Zwei-Faktor-Authentifizierung zu umgehen. Für Organisationen führt das zu einer klaren Priorisierung: Identitätsverknüpfungen sollten mit Schutzmechanismen kombiniert werden, die nicht nur Anmeldeinformationen, sondern auch Session-Kontexten den Zugriff verwehren.
Für deutsche Unternehmen und Behörden entsteht daraus ein zweigeteilter Handlungsrahmen. Erstens müssen Facharchitekturen prüfen, wie sie mit externen Identitätsregistern und Verifiable-Credentials-ähnlichen Nachweisen umgehen können, ohne ihre Prozesse erneut zu verlangsamen. Zweitens sollten Security-Konzepte im Identitätsumfeld die neuen Bedrohungsformen abbilden und die Einführung phishing-resistenter Authentifizierung sowie Hardwarebindung von Sessions konsequent mittesten. Der internationale Rhythmus – von CKYC 2.0 über nationale ID-Pflichten bis hin zu neuen Credential-Standards – sorgt dabei dafür, dass Interoperabilität nicht irgendwann, sondern schrittweise zur Voraussetzung wird.
Damit ist die Kernbotschaft klar: Digitale Identität wird zur Infrastrukturkomponente im Zahlungs- und Berechtigungsverkehr. Die technischen Bausteine reichen von vertrauensbasierten Registrierungsprozessen mit OTP-Zustimmung über Selfie-Authentifizierung bis zu Datenintegrität in Verifiable Credentials. Wer diese Entwicklungen früh in Architektur- und Sicherheitsroadmaps übersetzt, reduziert nicht nur Reibung im Onboarding, sondern verbessert auch die Widerstandsfähigkeit gegenüber Session-basierten Angriffen. Für 2026 und darüber hinaus entscheidet häufig weniger die Frage „ob“, sondern „wie schnell“ sich Identitätsdaten, Nachweise und Schutzmechanismen in produktiven Abläufen verzahnen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Indien startet CKYC 2.0 und setzt globale Standards für digitale Identitäten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Indien startet CKYC 2.0 und setzt globale Standards für digitale Identitäten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Indien startet CKYC 2.0 und setzt globale Standards für digitale Identitäten« bei Google Deutschland suchen, bei Bing oder Google News!