


MINNESOTA / LONDON (IT BOLTWISE) – Minnesota hat den Betrieb von Krypto-Geldautomaten untersagt. Bis Ende Dezember müssen die Maschinen im Bundesstaat entfernt sein. Parallel steigen die Fallzahlen bei Imposter-Scams und beim Paketbetrug laut Datenanalysen spürbar an. Für Verbraucher rücken damit sichere Login-Verfahren wie 2FA und die kritische Prüfung von Nachrichten mit QR-Codes noch stärker in den Fokus.
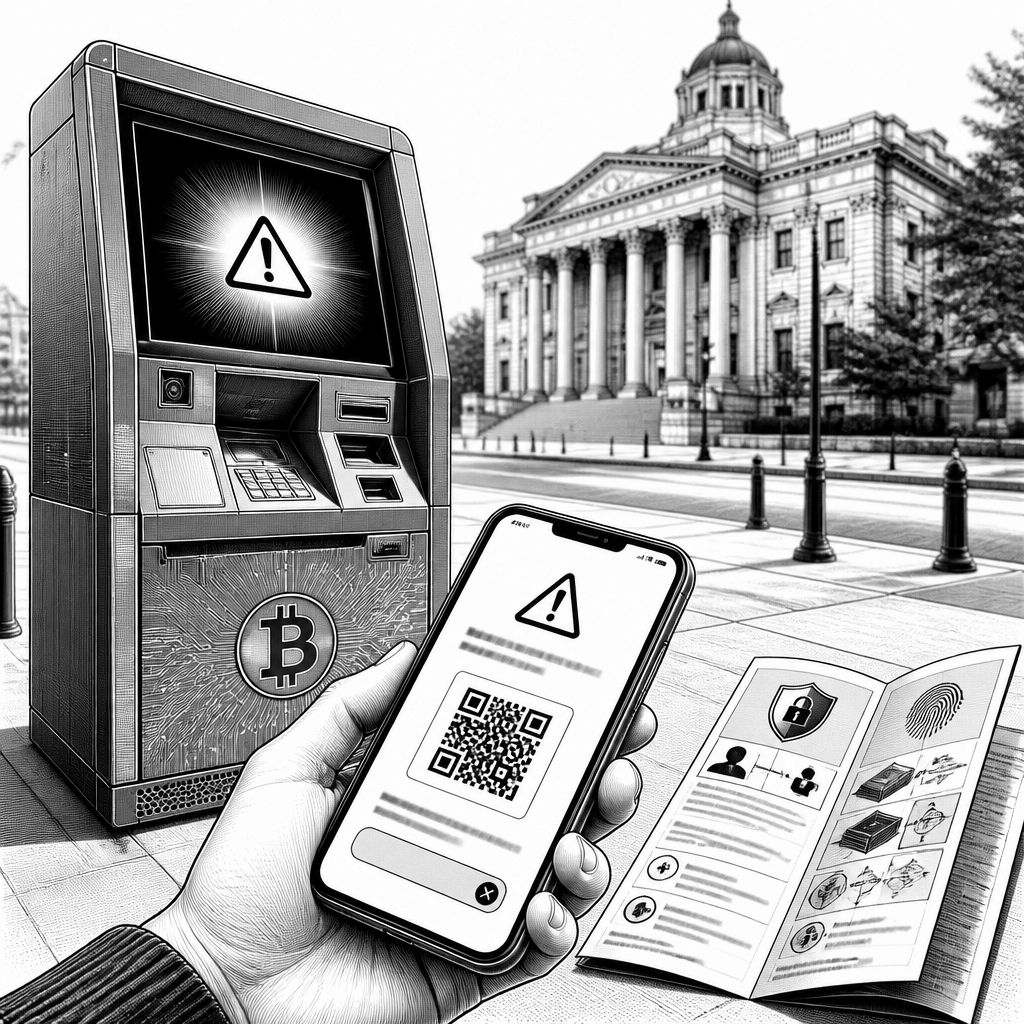
Mit dem heutigen Start eines neuen Verbots setzt Minnesota ein deutliches Signal gegen Krypto-Geldautomaten, die in den vergangenen Jahren immer wieder als Einstiegsfenster für Betrugsmaschen dienten. Der Kern des Problems liegt weniger im „Krypto“-Begriff an sich, sondern in der praktischen Angriffsfläche: Kioske ermöglichen schnelle Bar-zu-Krypto-Transfers, häufig nachdem Täter ihre Opfer telefonisch oder per Nachricht unter Druck gesetzt haben. Genau diese Dynamik passt zu dem Muster, das in der aktuellen Lagebeschreibung betont wird: Identitätsdiebstahl, Imposter-Scams und Paketbetrug nehmen saisonal zu, wobei insbesondere im Sommer überdurchschnittlich viele Fälle gemeldet werden. Für Sicherheitsverantwortliche und Produktteams ist das vor allem deshalb relevant, weil sich hier Social-Engineering-Ketten mit Zahlungsabwicklung überlagern.
Datenanalysen für 2026 zeichnen dabei ein klares Bild der Eskalation: Bei Imposter-Scams, bei denen sich Kriminelle als andere Personen oder als Behördenvertreter ausgeben, wird von einem Anstieg um 144 % berichtet. Auch Paketbetrug legt zu; genannt wird ein Plus von 89 % in den letzten Monaten. Solche Steigerungen sind nicht nur ein Statistikthema. Sie bedeuten für Identity- und Fraud-Teams, dass die Betrugsversuche nicht „zufällig“ kommen, sondern in Wellen auftreten – also genau dann, wenn es dem Einzelnen ohnehin schwerfällt, Unterbrechungen im Alltag gedanklich sauber einzuordnen. Bereits im Vorjahr sollen diese Betrugsformen in den USA Kosten in Höhe von 3,5 Milliarden US-Dollar verursacht haben; das unterstreicht, dass es sich um ein strukturelles Problem der gesamten Betrugsökonomie handelt.
Aus technischer Sicht lässt sich die Abwehrstrategie relativ gut in „Kontrollpunkte“ übersetzen. Die Quelle nennt konkrete Empfehlungen, die sich auch in vielen modernen Sicherheitskonzepten wiederfinden: Nutzung von VPN-Diensten, Aktivierung der Zwei-Faktor-Authentifizierung (2FA) und eine regelmäßige Überprüfung von Kontoauszügen. 2FA wirkt dabei nicht als „Zauberformel“, sondern als zusätzliche Hürde zwischen Zugangsdaten und tatsächlicher Zustimmung. In der Praxis verhindert das beispielsweise, dass gestohlene Passwörter direkt zu Kontohandlungen führen. Ein VPN senkt zudem das Risiko in Szenarien, in denen Anwender über unsichere Netze arbeiten; es ersetzt aber keine Verifikation von Anfragen. Entscheidend bleibt deshalb auch die Prozessseite: Bei Schaden sollten Meldungen an zuständige Stellen erfolgen, etwa an die Federal Trade Commission (FTC), und Täterversuche über gefälschte Kanäle sollten konsequent abgebrochen werden.
Das neue Minnesota-Gesetz betrifft genau die Schicht, die am Ende der Betrugskette steht: den Krypto-Geldautomaten. Bis zum 31. Dezember müssen sämtliche Maschinen im Bundesstaat entfernt werden. Zuvor werden zwischen 2023 und 2025 insgesamt 134 Beschwerden registriert, bei denen Verluste in der Größenordnung von rund 1 Million US-Dollar angefallen sein sollen. Laut Behördenangaben wurden die Gelder dabei größtenteils ins Ausland transferiert. Für die Einordnung lohnt der Blick auf die US-weite Parallelität: In Texas seien dem FBI für 2025 Verluste von 56,8 Millionen US-Dollar gemeldet worden, bei rund 1.200 Opfern. Solche Summen lassen die Debatte um technische Schadensbegrenzung nachvollziehbar werden. Wenn Täter sich als Polizisten oder als Gerichtsbeamte ausgeben, wird der Transaktionszeitraum zum Engpass: Schnell, einfach, vor Ort. Genau deshalb diskutieren Behörden auf Bundesebene, ein Tageslimit von 2.000 US-Dollar für Einzahlungen einzuführen; New Hampshire hat einer solchen Deckelung bereits zugestimmt und verlangt zudem Rückerstattungen für Betrugsopfer.
Während Regulierung die „Anschlagsfläche“ im physischen Raum verkleinert, intensivieren Strafverfolgungsbehörden die digitale und juristische Aufarbeitung. Laut den vorliegenden Angaben haben Staatsanwälte eine Klage zur Rückforderung von exakt 47.461,73111 USDT (rund 47.000 US-Dollar) eingereicht. Die Summe soll aus einem Krypto-Automatenbetrug stammen, bei dem fünf Opfer dazu verleitet worden sein sollen, Gelder in Bitcoin-Depot-Geldautomaten einzuzahlen, die mit derselben Wallet verknüpft waren. Parallel wird in New Hampshire von einer Verhaftung im Zusammenhang mit Skimmer-Betrug berichtet, die im Februar 2026 erfolgt sein soll, und es wird beschrieben, dass ein rumänischer Staatsbürger in der Region aktiv gewesen sein soll, in der 2025 mehrere Millionen Dollar durch Betrug verloren gingen. Solche Schritte sind für Unternehmen ebenfalls ein Signal: Auch wenn der einzelne Fall nicht „technisch“ wirkt, zeigt sich, wie eng Automaten-Skimming, Wallet-Verknüpfungen und Social-Engineering in der Praxis zusammenlaufen.
Zusätzlich verschiebt sich das Angriffsprofil in Richtung datengetriebener Phishing-Varianten. Der Text verweist auf „Millionen gehackter Konten pro Quartal“ und fordert deshalb den Schutz der digitalen Identität stärker als bisher. Konkret warnt der Internal Revenue Service (IRS) vor einer Phishing-Kampagne: Dabei erhalten Inhaber von Kryptowährungen gefälschte Compliance-Schreiben mit QR-Codes. Die QR-Codes sollen auf täuschend echte Nachahmerseiten der Behörde führen, auf denen persönliche Daten und Wallet-Details abgefragt werden. Bemerkenswert ist die technische Komponente hinter der Masche: Ermittlungen sollen ergeben haben, dass die verwendete Domain in Rumänien gehostet wird. Für die Abwehr heißt das nicht, dass Nutzer „besser raten“ müssen, sondern dass Identitäts- und Zahlungsprozesse stärker durch Hardening ergänzt werden sollten. Fachleute raten zudem zu extremer Vorsicht bei unaufgeforderten Schreiben und empfehlen, für Zahlungen kontaktlose Methoden wie Tap-to-Pay zu bevorzugen – eine Maßnahme, die zwar nicht jedes Phishing verhindert, aber die Angriffskette an einer späteren Stelle ausbremsen kann.
Für Organisationen, die Endanwender unterstützen oder eigene Kundenkanäle betreiben, lässt sich aus der Kombination aus Regulierung, Betrugsstatistik und Phishing-Mechanik eine klare Prioritätenliste ableiten. Erstens: Wenn ein regulatorischer Eingriff wie das Minnesota-Verbot greift, verlagern Täter häufig auf Umwege, statt die Masche grundsätzlich zu beenden. Zweitens: 2FA, VPN und die konsequente Kontenüberprüfung sind auch deshalb relevant, weil die aktuellen Betrugsformen stark auf sofortige Handlungsbereitschaft zielen. Drittens: QR-Code-gestütztes Social Engineering macht deutlich, dass „Klicken“ allein nicht genügt, um Risiken zu steuern; vielmehr braucht es technische Leitplanken wie Passkey-basierte Anmeldeprozesse oder streng verifizierte Kommunikationswege. Genau diese Richtung wird in der Quelle über den Hinweis auf Passkeys und sicherere Login-Verfahren adressiert: Passkeys können Passwörter in vielen Szenarien ersetzen und damit die klassische Credential-Diebstahl-Schleife verkürzen. Insgesamt zeigt der Fall Minnesota, wie Regulierung und Sicherheitspraktiken sich gegenseitig verstärken können: Während Automaten verschwinden, müssen digitale Identitäten so abgesichert sein, dass auch die nächste Betrugswelle nicht an derselben Schwachstelle ansetzt.
Erkennbar bleibt außerdem, dass die Debatte nicht bei einzelnen Bundesstaaten stehen bleibt. Wenn in Texas hohe Verluste gemeldet werden und auf Bundesebene Tageslimits diskutiert werden, entsteht ein föderales Bild aus unterschiedlichen Regulierungsansätzen. Für Tech-Teams in Finanzdienstleistungen, E-Commerce und Identitätsplattformen bedeutet das: Prozesse müssen in der Lage sein, lokale Risiken abbilden zu können, etwa durch konfigurierbare Transaktionslimits, bessere Betrugsdetektion an Zahlungsgrenzen und eine engere Kopplung von Risiko-Scoring mit Nutzer-Hardening. Die nächste Herausforderung wird dann nicht nur „Erkennung“ sein, sondern „Verhinderung“: also das frühzeitige Stoppen von Anfragen, die auf Auszahlungen unter Druck zielen, und die konsequente Unterbrechung von Kontaktketten, bevor Opfer überhaupt zu Transaktionen geführt werden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Minnesota verbietet Krypto-Geldautomaten: Maßnahmen gegen Imposter-Scams und Phishing" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Minnesota verbietet Krypto-Geldautomaten: Maßnahmen gegen Imposter-Scams und Phishing" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Minnesota verbietet Krypto-Geldautomaten: Maßnahmen gegen Imposter-Scams und Phishing« bei Google Deutschland suchen, bei Bing oder Google News!