


LONDON (IT BOLTWISE) – Laut dem Blue Report 2026 von Picus Labs zeigen Messungen aus echten Produktionsumgebungen, dass Prävention besonders stark am Perimeter greift, sobald Angreifer jedoch bereits „drin“ sind, kippt die Wirksamkeit spürbar. Die Post-Compromise Prevention Rate liegt demnach nur bei 37%. Gleichzeitig steigen Log-Daten zwar auf ein Vierjahreshoch, aber nur 14% der Angriffe lösen überhaupt einen Alarm aus. Entscheidend ist damit weniger, was erkannt wird, sondern ob die Steuerung leise Schritte wie Discovery und Credential Reads wirklich unterbindet.
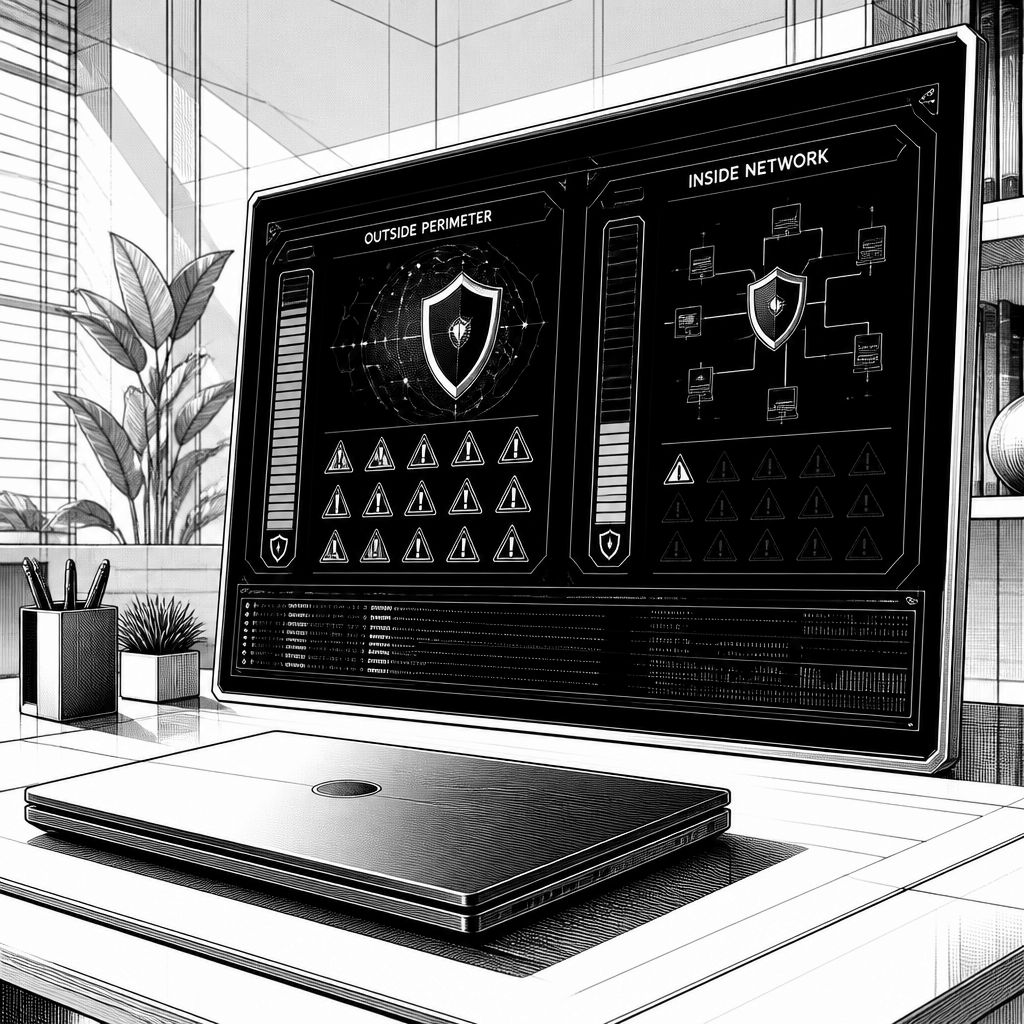
Security-Teams optimieren ihre Kontrollen oft entlang der Angriffe, die im Alarmfokus landen. Genau hier setzt der Blue Report 2026 von Picus Labs an: In der ersten Jahreshälfte 2026 wurden laut Bericht mehr als 338 Millionen reale Angriffssimulationen in echten Produktionsumgebungen gefahren. Das Ergebnis wirkt auf den ersten Blick positiv – die durchschnittliche Präventionswirksamkeit steigt von 62% auf 69% und erreicht damit erneut den Peak aus dem Jahr 2024. Auch das Logging legt deutlich zu und erreicht mit 58% den höchsten Stand seit vier Jahren. Doch der Bericht dreht die Perspektive: Die sichtbare Erholung findet fast ausschließlich am Rand des Netzwerks statt.
Nach dem Überschreiten des Perimeters entsteht eine klare Bruchlinie. Picus Labs misst erstmals Post-Compromise Prevention mit „autonomous penetration testing“, also mit Tests, die nicht nur starten, sondern auch prüfen, was geschieht, wenn ein Angreifer bereits als authentifizierter Nutzer im Netzwerk operiert. Dann sinkt die Post-Compromise Prevention Rate auf magere 37%. Die Verteilung bleibt dabei nicht zufällig: Am Perimeter werden ungefähr zwei von drei Angriffen gestoppt, im Inneren läuft es nur noch auf etwa ein Drittel hinaus. Besonders auffällig ist, dass das Innenleben nicht gleichmäßig schwach ist, sondern nach einem Muster versagt – laut formulierte, auffällige Aktionen werden eher blockiert, leise und vorbereitende Schritte dagegen kaum.
Technisch lässt sich das im Bericht an Kategorien festmachen. Wiederum zeigen sich typische Stärken moderner Endpoint- und Security-Workflows: Maliziöse Code-Ausführung oder seitliches Springen zwischen Systemen wird häufig verhindert. Lateral Movement über Service Execution, etwa über Techniken wie Sharp-ServiceExec und SMBExec, wird laut Bericht rund 90% der Zeit gestoppt. Auch UAC-Bypass und Privilege Escalation klappt weniger selten: Die Erfolgsrate der Prävention liegt hier bei etwa 85%. Das ist in sich schlüssig, weil EDR-ähnliche Kontrollen und gängige Telemetrie-Muster genau bei diesen „lauteren“ Indikatoren häufig sehr gut ansprechen. Die Kehrseite zeigt sich bei den gleichen Testreihen: Reconnaissance wird als am wenigsten verhinderte Kategorie identifiziert und nur in etwa 10% gebremst. Das reicht, um Angreifer zu befähigen, Domänen zu kartieren und Shares oder Sessions zu enumerieren; ebenso werden Credential-Reads teils gar nicht oder kaum gestoppt.
Besonders anschaulich wird der Mechanismus in einer Detailanalyse zum Credential-Theft-Tool Mimikatz. Der Bericht vergleicht denselben Zweck und dasselbe Tool, jedoch mit drei unterschiedlichen Pfaden, wie Credentials entnommen werden. Der „klassische“ Ansatz, Credentials direkt aus dem LSASS-Prozessspeicher auszulesen, wird demnach fast jedes Mal blockiert. Wird derselbe Inhalt stattdessen aus anderen Speicherbereichen geholt oder aus der Registry ausgelesen, sind die Präventionswerte drastisch schlechter – in den extremen Fällen nahezu wirkungslos. Der Kern liegt nicht im Ziel, sondern im Auslöser: Der LSASS-Pfad ist ein Ereignis, das über Jahre hinweg instrumentiert wurde, weil ein Prozess ein Handle auf lsass.exe öffnet und Speicherbereiche liest. Registry-Reads hingegen berühren LSASS nicht und sehen aus Sicht vieler Kontrollen wie normales, wenn auch privilegiertes Verhalten aus. Der Report illustriert damit eine Grenze rein signaturbasierter Prävention: Sie kann Treffer gegen bekannte Muster liefern, beschreibt aber nicht zuverlässig, ob die eigentliche, bedrohliche Handlung an sich verhindert wird.
Dass sich Angreifer in diese Lücke hineinbewegen, bestätigt der Blue Report 2026 auch über weitere Indikatoren. Der Bericht führt aus, dass sich die Täterseite stärker auf Stealth verlagert, und belegt das mit extrem niedrigen Stoppquoten bei bestimmten Techniken. Als am seltensten verhinderte Fähigkeit im gesamten Datensatz nennt Picus Labs das Verstecken von Command-History – gestoppt nur in 1% der Fälle. Daneben sinkt die IOC-basierte Prävention von bekannten, bösartigen Dateien, die als Downloads bereitgestellt werden: von 60% im Vorjahr auf 50% in diesem Jahr, nachdem 2024 noch 71% erreicht wurden. Der Grund ist strukturell: Indikatoren veralten, sobald Payloads repackt oder nicht mehr eindeutig zugeordnet werden können. VirusTotal nimmt laut Bericht „nahe zwei Millionen“ neue Dateien pro Tag auf – ein Tempo, das Indikatorlisten schnell überrollt, während das dahinterliegende Verhalten gleich bleiben kann.
Spätestens hier wird auch die Rolle von Detection als Sicherheitsnetz greifbar. Wenn Prävention versagt, müssten Alarme den Prozess für Menschen eröffnen. Doch auch diese zweite Schutzschicht zeigt laut Bericht einen Engpass: Logging erreicht zwar 58%, aber die Alarmquote bleibt bei 14% konstant. Damit führt weniger als einer von sieben simulierten Angriffen überhaupt zu einem Alert. Der Bericht formuliert das als klare Lücke zwischen Telemetrie und Einsatz: Teams sammeln mehr Daten als je zuvor, „konvertieren“ sie jedoch kaum in konkrete Handlungen. Für Unternehmen ist das eine praktische Verschiebung des Problems: Es ist nicht primär ein Datenproblem, sondern ein Engineering-Problem der Detection-Regeln – also die Frage, wie gut Logsignale in belastbare, passende Alerts übersetzt werden, wenn die Aktionen im Hintergrund bleiben.
Neben den absoluten Zahlen ordnet Picus Labs die Ergebnisse auch als Bewertungslogik ein. Die dokumentierte Erholung bei den Durchschnittswerten erklärt der Bericht nicht nur mit besserer Technik, sondern auch mit erneuter Validierung: In den Bereichen, die dieses Jahr stärker testen ließen, stieg die Prävention um sieben Punkte, während Branchen mit rückläufiger Testintensität hinterherhinken. Gleichzeitig verbergen Mittelwerte, dass bestimmte Zielgruppen weiterhin gefährlich bleiben: Gegen neun der zehn schwer stoppbaren Threat-Groups fällt die Prävention, und bei allen Top-Ransomware-Familien wird laut Bericht weniger als 38% blockiert. Selbst bekannte Player wie Play werden deutlich schwächer getroffen – von 50% auf 13%. Die Folgerung ist weniger spektakulär als unbequem: Wer Kontrollen nur „in der Theorie“ verbessert oder nur am Perimeter verifiziert, zahlt im Inneren einen Preis, genau bei Discovery und Credential-Reads, die heute selten eine Signatur auslösen und in der Regel auch seltener einen Alert erzeugen als laut Messlage nötig wäre.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Sicherheitslücken im Inneren: Warum Perimeter-EDR stark wirkt, aber leise Angriffe durchrutschen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Sicherheitslücken im Inneren: Warum Perimeter-EDR stark wirkt, aber leise Angriffe durchrutschen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Sicherheitslücken im Inneren: Warum Perimeter-EDR stark wirkt, aber leise Angriffe durchrutschen« bei Google Deutschland suchen, bei Bing oder Google News!