




PaperCut-Angriff mit KI-Agenten: 440+ Systeme kompromittiert
LONDON (IT BOLTWISE) – Ein mutmaßlich russischsprachiger Angreifer soll mithilfe von KI-Agenten Exploits für zwei PaperCut-Sicherheitslücken entwickelt und anschließend mehr als 440 Instanzen übernommen haben. Laut Berichten wurde die Kampagne von einer konkreten IP-Adresse aus betrieben, die zuvor schon für Port-Scans und Brute-Force-Versuche auffiel. Besonders auffällig: Der Workflow soll vom Labor-Aufbau über Zielgenerierung und Retry-Logik […]
KI-Agenten automatisieren PaperCut-Angriffe auf 440 Systeme
LONDON (IT BOLTWISE) – Ermittler ordnen einen Angriff auf PaperCut NG/MF einer KI-gestützten Agenten-Workflow-Kette zu. Der mutmaßliche Akteur soll mit Hunderten KI-Agenten mindestens 440 Instanzen bei 395 Organisationen in 48 Ländern kompromittiert haben. Aus einer schnellen Entwicklung im Labor heraus startete die Kampagne laut Beobachtern innerhalb von Stunden auch bei realen Zielen. Unklar bleibt, ob […]
Blue Report 2026: Starke Perimeter-Abwehr, schwache Innenwelt gegen leise Angriffe
LONDON (IT BOLTWISE) – Der Blue Report 2026 zeigt eine deutliche Schere: Unternehmen blocken Angriffe an der Peripherie deutlich besser, doch nach dem Eindringen kippt der Schutz. In realen Produktionsumgebungen stieg die durchschnittliche Präventionswirkung von 62% auf 69%, gleichzeitig fiel das Post-Compromise-Blocking auf nur 37%. Besonders kritisch sind leise Taktiken wie Reconnaissance und credential theft, […]
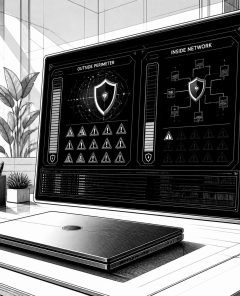
Sicherheitslücken im Inneren: Warum Perimeter-EDR stark wirkt, aber leise Angriffe durchrutschen
LONDON (IT BOLTWISE) – Laut dem Blue Report 2026 von Picus Labs zeigen Messungen aus echten Produktionsumgebungen, dass Prävention besonders stark am Perimeter greift, sobald Angreifer jedoch bereits „drin“ sind, kippt die Wirksamkeit spürbar. Die Post-Compromise Prevention Rate liegt demnach nur bei 37%. Gleichzeitig steigen Log-Daten zwar auf ein Vierjahreshoch, aber nur 14% der Angriffe […]
StormEncryptor-Ransomware: Microsoft warnt vor N-able-N-central-Umgehung
LONDON (IT BOLTWISE) – Microsoft warnt vor einer neuen, bislang unbekannten Ransomware-Variante namens StormEncryptor, die einem China-gebundenen Bedrohungsakteur zugeordnet wird. Die Schadsoftware ist in C++ geschrieben und hängt beim Dateiverschlüsseln die Endung.encrypted an; zusätzlich legt sie eine Lösegeldnotiz mit!!!README_FIRST!!!.txt ab. Für den Einstieg nennt Microsoft als wahrscheinlich den Missbrauch einer Sicherheitslücke in N-able N-central, die […]
StormEncryptor-Ransomware: N-able-Lücke CVE-2026-18577 wird aktiv ausgenutzt
LONDON (IT BOLTWISE) – Microsoft Threat Intelligence warnt vor einer neuen Ransomware-Kampagne der Gruppe Storm-1175, die den Verschlüsseler StormEncryptor in Unternehmensnetzwerken verteilt. Auslöser ist die im August 2026 bekannt gewordene N-able-Sicherheitslücke CVE-2026-18577, die bereits am Folgetag in den CISA-Katalog für aktiv ausgenutzte Schwachstellen aufgenommen wurde. Microsoft beobachtet die Aktivitäten seit dem 02.08.2026 und beschreibt einen […]
GoSerpent Malware: Neuer Zugriffskanal für Spionage in Südostasien
SÜDOSTASIEN / LONDON (IT BOLTWISE) – Die GoSerpent-Malware erweitert seit 2025 schrittweise ihren Werkzeugkasten für langfristigen Zugriff und Datendiebstahl gegen Regierungen und Diplomaten. Laut Kaspersky kamen im Mai 2026 neue Komponenten hinzu, darunter ein weiterer RAT sowie ein zusätzliches exfiltrationsorientiertes Tool über Netzwerkfreigaben. Technisch stützt sich der Backdoor auf verschlüsselte, Base64-kodierte Kommandoargumente mit einem SHA256-Hash […]
TinyRCT-RAT: CL-STA-1062 kompromittiert zehn Organisationen in Südostasien
SÜDOSTASIEN / LONDON (IT BOLTWISE) – Eine neue Untersuchung beschreibt eine chinesischsprachige Hackergruppe, die mit dem .NET-basierten Remote-Access-Trojan TinyRCT mindestens zehn Organisationen in der Region kompromittiert hat. Die Angreifer nutzen AES-128-CBC-verschlüsselte Kommunikation, regelmäßige Verbindungs-Updates und eine Tarntechnik über AppDomainManager-Injection. Besonders kritisch: Die Ziele sind Regierungsbehörden und Energieunternehmen. Für IT-Security-Teams zählt jetzt vor allem die schnelle […]
TinyRCT: Neue Backdoor eines APT zielt auf kritische Infrastruktur in Südostasien
SÜDOSTASIEN / LONDON (IT BOLTWISE) – Ein chinesischsprachig operierender APT-Akteur setzt in laufenden Kampagnen auf eine neue, maßgeschneiderte Backdoor namens TinyRCT. Die Malware kann beliebige Befehle ausführen, Dateien auflisten und exfiltrieren, Screenshots erfassen und sich anschließend selbst löschen. Laut Analyse eines Security-Teams wurden dabei auch Web-Shells gegen Regierungsstellen und kritische Infrastrukturen genutzt, um erst zu […]
Chinesische Cyberangriffe auf asiatische Infrastruktur enthüllt
SÜDOSTASIEN / LONDON (IT BOLTWISE) – Eine bisher unbekannte chinesische Hackergruppe hat über Jahre hinweg gezielte Cyberangriffe auf kritische Infrastrukturen in Süd-, Südost- und Ostasien durchgeführt. Dabei wurden hochrangige Organisationen aus den Bereichen Luftfahrt, Energie, Regierung und Telekommunikation ins Visier genommen. Die Angriffe, die von Palo Alto Networks Unit 42 auf die Gruppe CL-UNK-1068 zurückgeführt […]

Qilin-Ransomware: Neue Bedrohung durch hybride Angriffe
LONDON (IT BOLTWISE) – Die Qilin-Ransomware-Gruppe hat sich als eine der aktivsten Bedrohungen im Jahr 2025 etabliert, mit über 40 Opfern pro Monat. Besonders betroffen sind die USA, Kanada, Großbritannien, Frankreich und Deutschland. Die Angriffe zielen vor allem auf die Fertigungsindustrie sowie auf professionelle und wissenschaftliche Dienstleistungen ab. Die Qilin-Ransomware-Gruppe, auch bekannt als Agenda, Gold […]
Villager: KI-gestützte Penetrationstests sorgen für Sicherheitsbedenken
PEKING / LONDON (IT BOLTWISE) – Ein neues KI-gestütztes Penetrationstest-Tool namens Villager hat auf der Python Package Index (PyPI) Plattform fast 11.000 Downloads erreicht. Dies wirft Bedenken auf, dass das Tool von Cyberkriminellen für bösartige Zwecke missbraucht werden könnte. Villager, entwickelt von Cyberspike, wird als Red-Teaming-Lösung vermarktet, um Testabläufe zu automatisieren. Das neue Penetrationstest-Tool Villager, […]
Cyberangriffe auf taiwanesische Webserver durch UAT-7237
TAIWAN / LONDON (IT BOLTWISE) – Eine chinesischsprachige Hackergruppe, bekannt als UAT-7237, hat kürzlich Webserver in Taiwan ins Visier genommen. Die Gruppe nutzt angepasste Open-Source-Tools, um langfristigen Zugriff auf hochkarätige Ziele zu erlangen. Die Bedrohung durch Cyberangriffe auf kritische Infrastrukturen nimmt weltweit zu, und Taiwan ist dabei ein besonders gefährdetes Ziel. Eine chinesischsprachige Hackergruppe, die […]
Cyberangriffe auf IT-Dienstleister in Südeuropa: Visual Studio Code im Visier
MÜNCHEN (IT BOLTWISE) – Eine neue Cyberbedrohung hat IT-Dienstleister in Südeuropa ins Visier genommen. Im Rahmen der Operation Digital Eye wurden Angriffe auf große B2B-IT-Dienstleister verübt, die von einer mutmaßlich China-nahen Gruppe durchgeführt wurden. In der jüngsten Cyberbedrohungskampagne, die als Operation Digital Eye bekannt ist, haben mutmaßlich China-nahe Hacker IT-Dienstleister in Südeuropa ins Visier genommen. […]
 #Sophos
 #AmazonPrime
 #Bestseller

