


LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, dass bösartige Tabellen LibreOffice und Apache OpenOffice allein beim Öffnen zu Codeausführung führen können. Eine Makrowarnung erscheint dabei nicht. Voraussetzung ist, dass die Java-Unterstützung aktiviert ist, wobei die Angriffslogik über eine automatisch aktualisierte Datenbank-Range und einen manipulierten JDBC-Treiber läuft. LibreOffice hat die Lücke bereits gepatcht, OpenOffice hofft dagegen auf eine Korrektur in der nächsten Punktfreigabe.
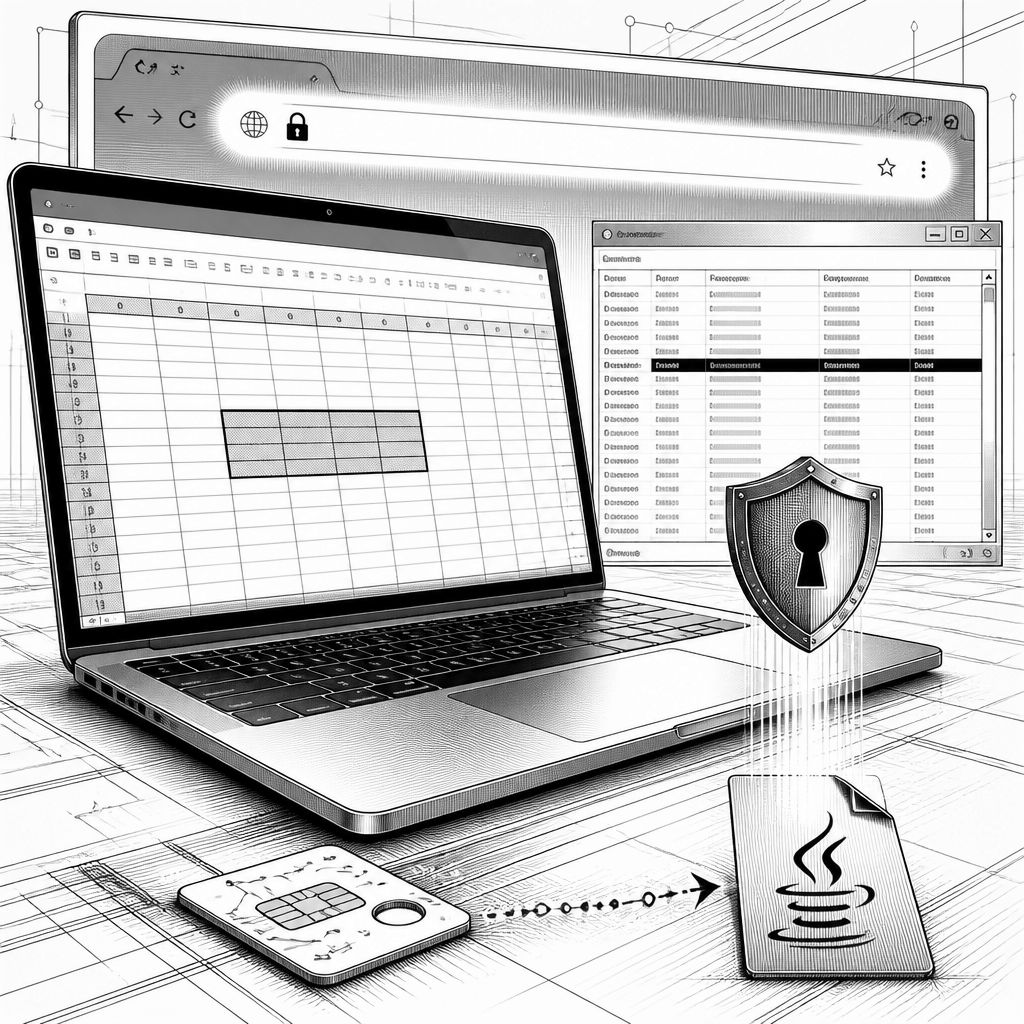
Beim Öffnen eines präparierten Tabellen-Dokuments kann in LibreOffice und Apache OpenOffice Calc offenbar mehr passieren, als Nutzer erwarten: Laut Angaben von Sicherheitsteams lässt sich die Anwendung dazu bringen, Angreifer-Code auszuführen, ohne dass vorher eine Makrowarnung eingeblendet wird. Entscheidend ist dabei nicht irgendeine “Makro”-Datei, sondern das Zusammenspiel mehrerer Features, die für sich genommen üblich sind. Die Forschenden beschreiben eine Kette, die nur dann funktioniert, wenn die Java-Unterstützung im jeweiligen Office-Programm aktiviert ist; als betroffene Systeme nennen sie Windows und Linux gleichermaßen.
Technisch nutzt der Angriff eine „Datenbank-Range“ in einer Calc-Datei. Ein solches Datenbank-Range kann laut Beschreibung automatisch Daten aus einer externen Quelle nachladen und sich dabei beim Öffnen der Datei aktualisieren. Diese externe Quelle wird über einen ODB-Verweis (OpenDocument-Database) adressiert, wobei die URL in der Tabelle hinterlegt ist. Sobald die Datei geöffnet wird, lädt das Office-Programm den ODB von der angegebenen Web-Adresse nach. In diesem ODB kann der Angreifer wiederum einen Java-Datenbanktreiber definieren (JDBC), inklusive Angabe, wo dessen Code liegt – etwa als JAR-Datei, als Java-Bundle oder sogar auf einem entfernten Server.
Damit wird der nächste Schritt möglich: Das Programm lädt den angegebenen Java-Treiber nach und startet ihn anschließend innerhalb der eigenen Prozessumgebung. Die Forschenden betonen, dass jede einzelne Komponente dieser Kette in der Praxis als Feature vorgesehen ist; der Sicherheitsfehler entsteht erst, wenn genau diese Komponenten zusammenwirken. In der Proof-of-Concept demonstrieren die Teams den Ablauf mit einer harmlosen Platzhalteraktion, die eine Systemanwendung öffnet, doch der beschriebene Pfad lässt sich nach ihrer Darstellung auch für beliebige Java-Logik missbrauchen. In einem realen Angriffsszenario würden die Forschenden zufolge ODB und JAR bzw. der Code typischerweise auf einem serverseitig kontrollierten Ziel bereitgestellt, sodass die Office-Anwendung beim Öffnen die bösartigen Artefakte bezieht.
Für die Praxis ist die Korrekturstrategie entscheidend. LibreOffice hat die Lücke bereits geschlossen und führt sie unter CVE-2026-63277. In Updates, die am 5. Oktober veröffentlicht wurden, empfiehlt die Projektseite die Umstellung auf Version 26.2.5 oder 26.8.0; ältere Releases gelten als betroffen. Für Apache OpenOffice gilt CVE-2026-59265; dort sei das Gegenstück bislang nicht gepatcht. Laut Beschreibung sind alle Versionen bis einschließlich 4.1.16 im aktuellen Stand betroffen, während eine Lösung in Version 4.1.17 erwartet wird, die sich noch im Test befindet.
Bis zur entsprechenden OpenOffice-Korrektur bleibt dort vor allem Schadensbegrenzung. Die Projektbeschreibung nennt zwei konkrete Ansatzpunkte: Erstens können Nutzer Java im Programm deaktivieren, wodurch der Angriffspfad nach den Forschenden nicht mehr funktioniert, weil die Java-Ausführungsvoraussetzung fehlt. Zweitens raten die Teams dazu, keine Tabellen zu öffnen, denen man nicht vertraut – wobei der Kern dieses Problems gerade darin liegt, dass der übliche Makro-„Warnschirm“ hier nicht erscheint. Als Reaktion auf die Lücke wird Unternehmen daher vor allem prüfen müssen, wie Java-Unterstützung in ihrer Office-Umgebung konfiguriert ist und ob Auto-Update-Funktionen bei Datenquellen in Calc tatsächlich benötigt werden.
Auch organisatorisch lohnt ein Blick auf die Rollenverteilung hinter dem Patch. Zu LibreOffice nennen die Forschenden mehrere Beteiligte: Das ursprüngliche Reporting sei unabhängig erfolgt, unter anderem durch Rick de Jager (V12) sowie Thomas Rinsma und Edoardo Geraci (Codean Labs). Die Implementierung der Korrektur in LibreOffice wird zudem Caolán McNamara von Collabora Productivity zugeschrieben, während Apache für die entsprechende OpenOffice-Lücke die Unterstützung durch Codean Labs erwähnt. Für IT-Teams bedeutet das: Sobald Updates eingespielt sind, sollte der Abgleich mit den CVE-Einträgen erfolgen, aber parallel dazu muss man die Angriffslogik verstehen, um zu verhindern, dass ähnliche Kombinationspfade künftig erneut über „legitime“ Komponenten entstehen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "LibreOffice & OpenOffice: Angreifer führen Code über JDBC ohne Makrowarnung aus" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "LibreOffice & OpenOffice: Angreifer führen Code über JDBC ohne Makrowarnung aus" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »LibreOffice & OpenOffice: Angreifer führen Code über JDBC ohne Makrowarnung aus« bei Google Deutschland suchen, bei Bing oder Google News!