


LONDON (IT BOLTWISE) – Eine neue Android-Malware namens WindRelay nutzt kontaktloses NFC-Relaying, um Kartendaten in Echtzeit an Betrüger zu übertragen. Im selben Angriffskonzept arbeitet sie mit einem Remote-Access-Trojaner (RAT) namens SpyNote zusammen, der sich über den Accessibility-Service still aktivieren lässt. Angreifer verleiten Opfer per personalisiertem Social Engineering dazu, die eigene Zahlungskarte an das infizierte Smartphone zu halten. Damit entsteht für den Betrug ein nahtloser „Ghost Tap“-Pfad vom Live-Signal bis zur physischen Auszahlung oder Zahlung.
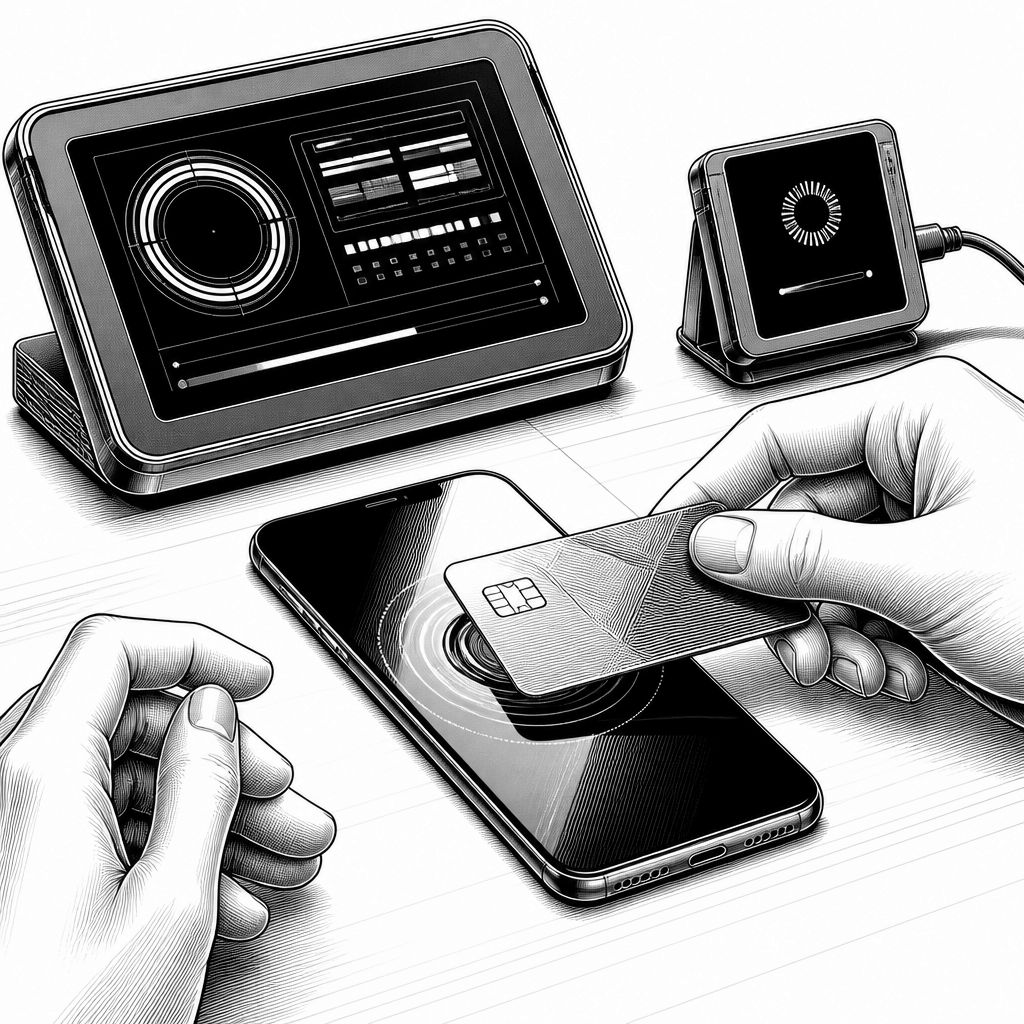
Der Schritt von „reinem“ NFC-Abgriff hin zu kombinierten Tatwerkzeugen wird bei WindRelay besonders deutlich: Die Android-Malware setzt nicht nur auf das sogenannte NFC-Relaying, sondern koppelt es eng mit einem Remote-Access-Trojaner (RAT). Dadurch entsteht ein Angriffsszenario, das datenintensiv ist, weil es Live-Kartensignale ausliest, und gleichzeitig operativ flexibel bleibt, weil die Angreifer den kompromittierten Endpunkt fernsteuern können. Laut Group-IB wird WindRelay gemeinsam mit dem RAT SpyNote eingesetzt, um kontaktlose Zahlungsvorgänge aus der echten Welt direkt in betrügerische Abrechnungswege umzuleiten.
Technisch basiert die Masche auf zwei Komponenten, die über eine Command-and-Control-Infrastruktur miteinander sprechen: Auf dem Opfergerät läuft ein „Reader“-Baustein, der über NFC eine physische Zahlungskarte anspricht. Auf der Angreiferseite läuft ein „Emulator“-Baustein, der die Karte an einem Zielgerät wie an einem Zahlungsterminal nachbildet. Die Brücke zwischen beiden Welten bildet dabei der Austausch von EMV APDU-Kommandos und -Antworten in Echtzeit über WebSocket. Für die Sicherheitsseite ist genau diese Kopplung der kritische Punkt: Der Betrug hängt nicht nur an der Fähigkeit, NFC-Daten zu erfassen, sondern an der schnellen, zustandsbehafteten Übertragung der Protokollkommunikation, die für kontaktlose Zahlungsvorgänge entscheidend ist.
Der Zugriff auf das Opfer erfolgt dabei über SpyNote – und zwar mit einem besonders „stillen“ Aktivierungsweg. Der RAT nutzt den Accessibility-Service, um den NFC-bezogenen Angriffsaufbau nach dem Sideloading unbemerkt zu starten, ohne dass das Opfer typischerweise einen offensichtlichen Prozessschritt wie etwa eine Bildschirmfreigabe bestätigen muss. Als Einstiegskanal gelten Social-Engineering-Strecken wie Phishing, Smishing oder Vishing, bei denen Betroffene dazu gebracht werden, eine schädliche App zu installieren. Auffällig ist zudem, dass die verteilte APK offenbar mit dem Namen des Opfers personalisiert wird. Das deutet auf eine Phase vor dem eigentlichen Call hin, in der der Angreifer Identitätsdaten wie Name und Telefonnummer sammelt, um die nächste Hürde in der Betrugskette glaubwürdiger wirken zu lassen.
Im Kern wird das Opfer dann in eine Situation geführt, in der es die eigene Zahlungskarte bewusst gegen sein infiziertes Smartphone hält – und zwar unter einem plausiblen Vorwand. Laut Beschreibung dienen Identitätsverifikation, die vermeintliche Änderung einer PIN oder eine „Bankkartenprüfung“ nach dem angeblichen Kompromittieren des Kontos als Begründung. Für die Opfer bedeutet das eine fatale Verlagerung: Das Smartphone übernimmt unbemerkt die Rolle eines Zahlungs-Proxys. Der Reader-Baustein im WindRelay-Zugriff nutzt NFC, um die Funksignale der Karte zu lesen und als Live-Stream an die Gegenseite zu übertragen. Diese Vorgehensweise entspricht dem Muster „Ghost Tap“, bei dem Cyberkriminelle durch das Relaying einen größeren Teil ihrer Infrastruktur automatisieren können, weil sie nicht zwingend dauerhaft „direkt“ an der Karte bleiben müssen.
Für den Markt zeigt die Entwicklung zwei Linien: Erstens verbreiten sich NFC-Relay-Malware-Varianten im Android-Umfeld offenbar weiter über einzelne Ländergrenzen hinaus. WindRelay wird in diesem Zusammenhang als Erweiterung eines wachsenden Trends beschrieben, der im vergangenen Jahr zunächst in der Region Tschechien sichtbar wurde und später auch in Brasilien, Polen und der Slowakei auftauchte. Zweitens verschiebt die Kombination aus RAT und NFC-Relay die Angriffslogik von einem punktuellen Datendiebstahl hin zu einer dualen Monetarisierung. Laut Angaben von Group-IB wurden zwischen November 2025 und Juli 2026 mindestens 23 WindRelay-Samples in VirusTotal hochgeladen; dabei traten sie auch mit dem Anschein auf, Finanzinstitute in Tschechien, der Slowakei und Slowenien zu imitieren.
Für Organisationen und Security-Teams ist vor allem die „Zwei-Schienen“-Planung relevant: Der RAT eröffnet Zugriff und Persistenz, während das NFC-Relay eine Karte-präsente Zahlung ermöglicht, die für viele Erkennungssysteme zunächst wie eine legitime Interaktion wirkt. Aus einem Session-Blick betrachtet können Angreifer damit mehrere Auszahlungskanäle bedienen, bevor die betroffene Bank oder das Opfer reagieren. In der Praxis heißt das: Selbst wenn eine Organisation technische Indikatoren für eine App-Installation erkennt, bleibt das Risiko bestehen, solange der Angriffsablauf das Opfer zur physischen Interaktion mit dem eigenen Gerät bringt und die anschließende Relaying-Phase timingkritisch genug läuft.
Für die KI-gestützte Abwehr und die Sicherheitsarchitektur ergibt sich daraus eine klare Priorität: Detektion darf nicht bei „NFC-Daten lesen“ enden, sondern muss auch auf den Angriffsweg über Accessibility-Service, personalisierte Social-Engineering-Setups und die Fähigkeit zielen, EMV-Protokolle in Echtzeit zu replizieren. Dass WindRelay die RAT-Fernsteuerung und das NFC-Relaying in einem einzigen Gesamtbild bündelt, macht zudem deutlich, warum rein isolierte Maßnahmen gegen einzelne Komponenten häufig nicht ausreichen. Unterm Strich zeigt der Fall, dass moderne Betrugsoperationen weniger auf eine einzige Schwachstelle setzen, sondern mehrere technische und menschliche Schritte zu einem Ablauf verdichten, der erst in der Kombination schwer zu stoppen ist.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "WindRelay: Android-NFC-Relay kombiniert mit RAT für kontaktlosen Zahlungsbetrug" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "WindRelay: Android-NFC-Relay kombiniert mit RAT für kontaktlosen Zahlungsbetrug" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »WindRelay: Android-NFC-Relay kombiniert mit RAT für kontaktlosen Zahlungsbetrug« bei Google Deutschland suchen, bei Bing oder Google News!