


LONDON (IT BOLTWISE) – Für mehr als 14.500 Dahua-Geräte soll zwischen Mitte Juni und Ende Juli 2026 ein Angriffskettenkonzept funktioniert haben, das gleich drei Wege kombiniert. Im Zentrum stehen Credential-Attacken, zwei dokumentierte Authentifizierungs-Bypass-Schwachstellen aus 2021 sowie ein separater P2P-Relay über Easy4IP. Betroffene sollen sich laut den vorliegenden Auswertungen primär in Ukraine und Russland konzentrieren. Für Verteidiger bleibt die Empfehlung konkret: Firmware-Updates einspielen und P2P nur dann aktiv lassen, wenn es wirklich benötigt wird.
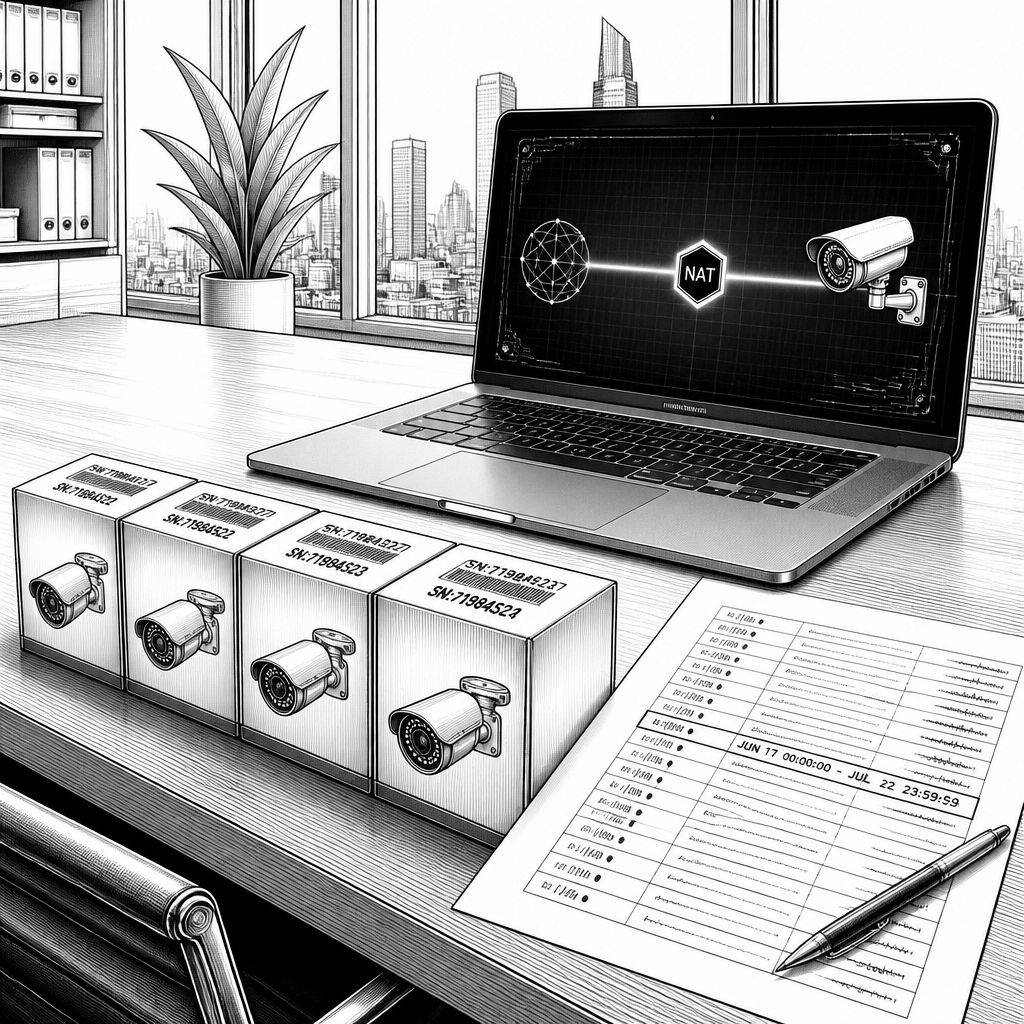
Bei der Aufklärung einer aktuellen Kampagne mit dem Namen „Operation CameraSwarm“ geht es nicht nur um die Frage, wie viele Dahua-Kameras betroffen gewesen sein sollen, sondern auch darum, wie sich mehrere Schwachstellen- und Zugriffslogiken zu einer belastbaren Angriffsroute zusammensetzen. Laut den Angaben von Hunt.io wurden zwischen dem 17. Juni und dem 22. Juli 2026 über 14.530 Dahua-Geräte kompromittiert; die Forscher stützen diese Zahl auf ein angeblich offengelegtes 407-MB-„Working Directory“ mit 2.616 Dateien in 234 Unterordnern, darunter Tooling, Logs und Kampagnenaufzeichnungen. Die bestätigten Kompromittierungen sollen demnach räumlich besonders in der Ukraine und in Russland konzentriert gewesen sein. Wichtig ist dabei: Die P2P-Nutzung wird in der Analyse als eigener Mechanismus behandelt, der nicht automatisch mit den beiden bekannten 2021er Authentifizierungs-Bypass-Lücken gleichgesetzt wird.
Technisch betrachtet kombinieren die beschriebenen Angriffswege mehrere Schichten, was für die Verteidigung entscheidend ist. Hunt.io ordnet den Gesamtumfang drei Pfaden zu: Credential-Attacken, eine gezielte Ausnutzung der Authentifizierungs-Bypass-Schwachstellen CVE-2021-33044 und CVE-2021-33045 sowie einen P2P-Relay, bei dem über Serial Numbers Geräte hinter Netzwerkadressübersetzung (NAT) erreichbar gemacht werden sollen. Demnach sollen 12.324 eindeutige IP-Adressen in 13.229 Kampagnenrecords zu den Credential-Versuchen geführt haben, während 1.923 Kameras über den Bypass-Pfad erreicht worden sein sollen. Zusätzlich sollen 283 Geräte über den P2P-Relaying-Weg identifiziert worden sein, bei denen sich nach den vorliegenden Unterlagen auch Seriennummern finden ließen, die im Kontext von NAT „durchgeschaltet“ wurden.
Die beiden 2021er Bypässe sind dabei nicht nur Randdetails, sondern bilden laut der vorliegenden Beschreibung den Kern eines „Identität überspringen“-Ansatzes. Dahua bewertet die betroffenen Probleme in seinem Advisory mit einer CVSS-Zahl von 8,1; in der US-amerikanischen NVD werden die beiden Schwächen jeweils mit 9,8 geführt. ITRES Labs erläutert in der Analyse, dass der Relay-Mechanismus den Zugriff ohne vorherige Authentifizierung aufbauen kann und die anschließende Login-Validierung dann in der Webanwendung des Geräts hängen bleibt. Bei CVE-2021-33044 soll ein spezifischer Client-Typ für den Authentifizierungsprozess triggern, während CVE-2021-33045 über eine Loopback-Login-Anfrage mit der Adresse 127.0.0.1 arbeiten soll. Für Verteidiger ist die praktische Konsequenz weniger die Theorie der Pakete als vielmehr die Tatsache, dass beide Lücken laut CISA in den „Known Exploited Vulnerabilities“ (KEV)-Katalog aufgenommen wurden und damit als bereits aktiv ausnutzbar gelten.
Daneben steht der P2P-Teil, der im Material zwar mit Dahua-Seriennummern verknüpft ist, aber nicht identisch mit den 2021er CVE-Verhalten beschrieben wird. ITRES Labs beschreibt anhand früherer Incident-Response-Ergebnisse, dass bereits Firmwarestände vor Mitte 2024 erlauben konnten, mit einer gültigen Seriennummer einen Easy4IP-Relay-Pfad zu etablieren, bevor das angeschlossene Gerät seine eigenen Credential-Checks wirklich ausführt. Dadurch konnte ein System hinter NAT über die Relay-Infrastruktur erreichbar werden. In den öffentlich sichtbaren Proof-of-Concept-Unterlagen wird zudem beschrieben, dass der Dahua-P2P-Mechanismus Geräte über Easy4IPCloud anhand der Seriennummer findet und dann einen Tunnel zu Kamera oder Netzwerk-Video-Recorder aufbaut; gleichzeitig macht die Analyse klar, dass ein erfolgreicher Relay die Erreichbarkeit zwar verbessern kann, aber weiterhin eine geräte- oder applikationsseitige Authentifizierung erforderlich sein kann.
Bei der Einordnung der Zahlen lohnt sich ein nüchterner Blick auf die Abgleichbarkeit. Hunt.io weist darauf hin, dass aus dem wiederhergestellten Operator-Code bei 89,4% der „live serial numbers“ ein offener Kanal ohne Authentifizierung aufgezeichnet worden sein soll; ITRES Labs stellt diese Kennzahl jedoch als kampagnenspezifische Behauptung dar, die sie nach eigener Aussage nicht unabhängig reproduziert hat. Auch die öffentlichen Tools und Repositorien – etwa ein „p2pwn“-Ansatz, der offenbar Dahua-Seriennummern als Eingabe akzeptiert und die CVE-2021-33044 sowie CVE-2021-33045 als Teil seines Ablaufs abprüft – bestätigen nach den vorliegenden Berichten Konfigurationsaspekte, jedoch nicht zwingend die von Hunt.io behaupteten 1.923 bzw. die Gesamtsummen. Ergänzend wird darauf hingewiesen, dass die zugehörigen CVE-Etiketten in den Werkzeugmetadaten nicht das P2P-Relay-Verhalten selbst beschreiben: CVE-2024-39943 soll auf eine Command-Injection im Rejetto HFS zielen, während CVE-2025-31702 als Privilege-Escalation eine Basis mit zuvor erlangten Normal-User-Credentials benötigt.
Für Unternehmen, die Videoüberwachung betreiben, verschiebt sich die Priorität damit von „Einzelpatching“ hin zu einem Maßnahmenbündel mit klaren technischen Hebeln. Die Empfehlungen aus den Analysen lassen sich direkt in operative Schritte übersetzen: P2P deaktivieren, sofern es nicht zwingend gebraucht wird, Easy4IP-Konnektivität restriktiv behandeln und die Geräte konsequent mit Firmware vom Hersteller-Downloadbereich aktualisieren. Dazu gehört auch, Passwörter als starke, eindeutige Credentials zu konfigurieren, nicht benötigte Konten zu entfernen und das Netzwerksegment der Surveillance-Systeme so zu isolieren, dass lateral bewegliche Angriffspfade erschwert werden. Dahua adressiert das Thema mit einem konkreten „Repair Software“-Pfad oder neueren Firmwareständen; die entscheidende Frage lautet dann nicht, ob P2P „hilfreich“ ist, sondern ob die eingesetzte Konfiguration das im Material beschriebene Relay-Risiko minimiert.
Bleibt noch die Attribution: Den Angaben von Hunt.io zufolge lassen sich Sprachartefakte im Working Directory als „russischsprachig“ interpretieren, eine Zuordnung zu einem benannten Threat Actor oder einer staatlichen Stelle wird jedoch nicht behauptet. ITRES Labs stuft Teile des Toolkits mit moderatem Vertrauen als so konzipiert ein, dass es die Übertragung von Kamera-Zugriff an einen Dritten unterstützen könnte. Für die Praxis ergibt sich daraus weniger eine Frage nach „wer“, sondern nach „wie schnell“ und „wie wiederholbar“ sich ein ähnliches Zugriffskonzept mit anderen Seriennummern oder aktualisierten Toolständen replizieren lässt – gerade weil die CVE-Bypässe in öffentlich zugänglichen Katalogen als exploitiert geführt werden. Bis die behaupteten Kampagnenzahlen unabhängig reproduziert sind, sollten Betreiber daher vor allem die Angriffsflächen schließen, die in den Beschreibungen als zuverlässig adressierbar erscheinen: alte Firmwarestände ersetzen, Authentifizierungspfade absichern und die P2P-Funktion restriktiv betreiben.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Operation CameraSwarm: Angriff auf 14.530 Dahua-Kameras über Konten, Auth-Bypass und P2P" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Operation CameraSwarm: Angriff auf 14.530 Dahua-Kameras über Konten, Auth-Bypass und P2P" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Operation CameraSwarm: Angriff auf 14.530 Dahua-Kameras über Konten, Auth-Bypass und P2P« bei Google Deutschland suchen, bei Bing oder Google News!