


LONDON (IT BOLTWISE) – Ein angeblich spielbarer „GTA 6“-Build mit 113 Gigabyte stellte sich als Malware-Fake heraus. Die ISO-Datei versteckt nur rund 50 Kilobyte Schadcode und setzt beim Start gezielt auf eine Abschaltung von Windows Defender. Zusätzlich tarnt sich der Virus über.doi-Dateien und nutzt dabei Inhalte aus dem Umfeld eines früheren GTA-6-Leaks. Parallel fordern Take-Two Informationen von Microsoft und Discord per gerichtlicher Anordnung an.
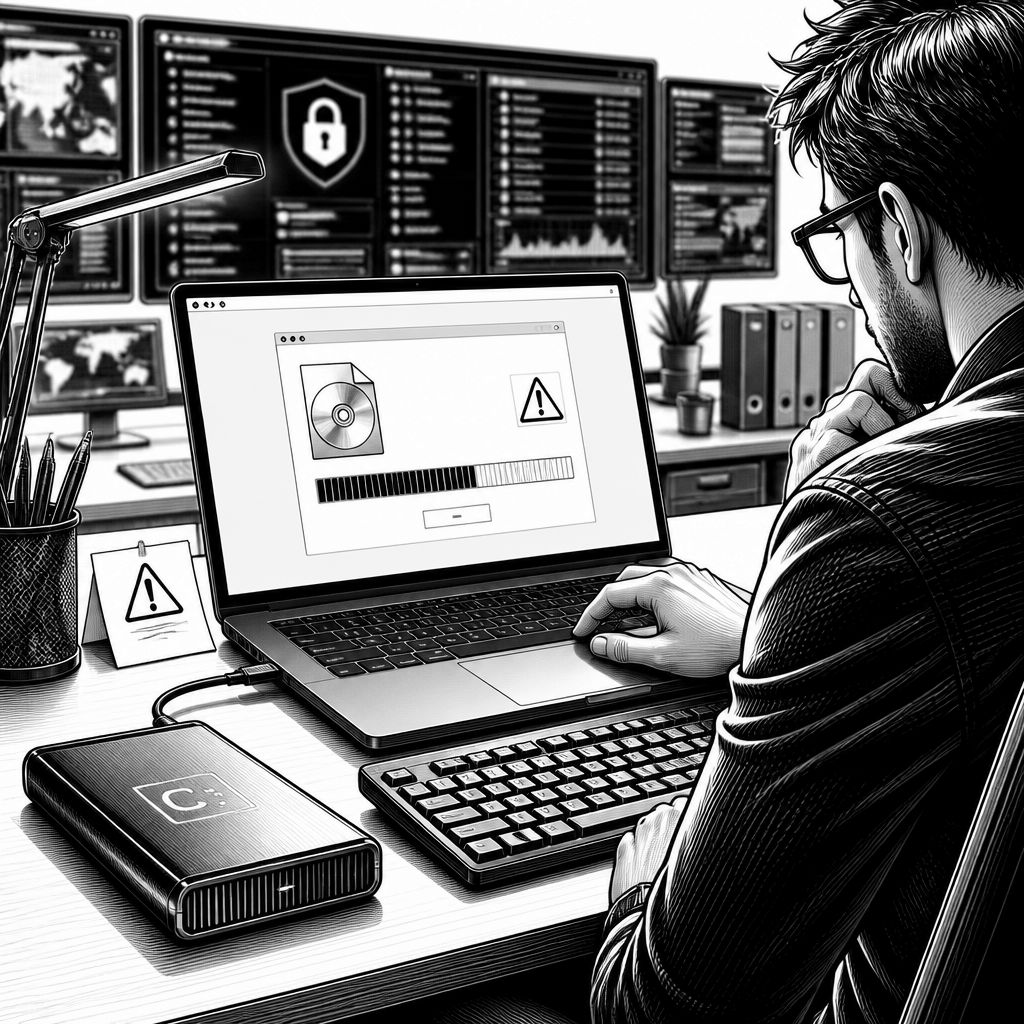
Der vermeintlich nächste Schritt in Richtung „spielbarem“ GTA 6-Material entpuppte sich für viele Nutzer als klassische Falle: Eine rund 113-GB-große ISO-Datei wurde als Build gehandelt, obwohl die Datei in der Praxis fast vollständig aus leerem Code bestand. So berichten Sicherheitsanalysen, dass sich in der großen Datenmenge nur etwa 50 Kilobyte echtes Schadprogramm versteckten. Das Muster ist dabei nicht neu: Angreifer nutzen gezielt große Download-Größen, um Authentizität zu simulieren, während die eigentliche Payload extrem klein ausfällt. Für Betroffene ist das tückisch, weil die Gesamtgröße erst mal plausibel wirkt, die tatsächliche Gefahr aber direkt beim Ausführen des Installationsprogramms entsteht.
Besonders kritisch ist die konkrete Funktionsweise des Schadprogramms. Laut den verfügbaren Details deaktiviert das Installationssetup Windows Defender, indem es bei der Ausführung das gesamte Laufwerk C: auf eine Whitelist setzt. Damit verschiebt der Schadcode die Schutzmechanismen nicht nur in die „Fehlermeldung“-Ecke, sondern sorgt dafür, dass nach dem Start viele gängige Erkennungs- und Sperrlogiken aus dem Rennen sind. Gleichzeitig wird deutlich, dass die Täter mit einer typischen Nutzerrealität rechnen: Wer nur auf Windows Defender vertraut und keine zusätzliche Antivirenlösung installiert hat, bietet dem Malware-Setup faktisch die beste Grundlage. Aus technischer Sicht ist das ein Angriff auf den Endpunkt-Trust-Store des Systems: Sobald ein Pfad als vertrauenswürdig eingestuft ist, kann die eigentliche Dateiablage und Folgeausführung leichter durchrutschen.
Auch das Tarnkonzept zielt auf die Gewohnheiten beim Umgang mit Game-Leaks und deren Dateistrukturen. Der Virus soll mit .doi-Dateien aus einem anderen, neu gepackten Spielkontext „getarnt“ werden, und zudem werden laut den Berichten einzelne Assets aus dem GTA-6-Leak aus dem Jahr 2023 verwendet. Damit verbinden die Angreifer zwei Ebenen: Erstens die Erwartung der Community, dass die Daten bereits aus dem bekannten Leak-Umfeld stammen, und zweitens die visuelle oder strukturelle Vertrautheit, die beim Entpacken und Installieren Vertrauen erzeugen soll. Für Administratoren und Security-Teams ist das ein Hinweis darauf, dass reine Dateinamens- oder Ordnerheuristiken bei der Analyse nicht ausreichen. Vielmehr braucht es eine Betrachtung des tatsächlichen ausführbaren Codes, der Prozesskette beim Setup und der dabei erfolgenden Systemkonfigurationen.
Aus der Nutzerperspektive ist der „Quick-Check“ über Social Media ein zweischneidiges Beispiel. Offenbar konnten Betroffene den Fake relativ schnell enttarnen, weil das Verhalten des Installationsprogramms auffällig wurde und nicht dem entsprach, was ein echter Build erwarten lässt. Zugleich zeigt die Episode, wie schnell sich solche Angebote verbreiten, sobald der Leak-Status in der Öffentlichkeit hochkocht. Die große ISO-Datei wird dann nicht nur als Datei betrachtet, sondern als „Beweis“ für Verlässlichkeit. Sicherheitsmechanismen müssen deshalb auch dort greifen, wo Nutzer nicht nach einem technischen Audit suchen, sondern nach dem Kick-off einer vermeintlichen Entdeckung.
Im Hintergrund eskaliert der Konflikt zwischen Rechteinhabern und Plattformen. Für den ursprünglichen Leaker namens Cyberleek wird die Situation nach den vorliegenden Angaben zunehmend eng, weil Take-Two Microsoft und Discord per gerichtlicher Anordnung zur Herausgabe von Daten aufgefordert hat. Ziel ist es, den oder die Verantwortlichen hinter den Leaks zu identifizieren; eine endgültige Einordnung, wer letztlich Täter ist, ist damit noch nicht zwingend abgeschlossen. Parallel berichten die Angaben von zunehmender Verärgerung bei Führungskräften und Mitarbeitern bei Rockstar, auch weil es sich demnach um einen zweiten großen Leak während der Entwicklungsphase handelt. In so einer Lage erwarten Security-Teams typischerweise eine Verschärfung der internen Schutzmaßnahmen, etwa bei Zugriffsrechten, Build-Signing und der Kontrolle von Build-Artefakten in Lieferketten und Repositories.
Für Unternehmen außerhalb der Gaming-Welt liefert der Fall einen praktischen Lernpunkt: Leak-getriebene Kampagnen sind nicht nur Social-Engineering, sondern häufig auch Endpunktangriff inklusive gezielter Deaktivierung von Schutzfunktionen. Das Zusammenspiel aus „großem“ Download (113 GB), „kleiner“ Payload (ca. 50 KB), Whitelist-Effekt auf C: und Dateitarnung über .doi zeigt eine Schadlogik, die bewusst die Aufmerksamkeit von Nutzern und teilweise auch automatisierte Prüfpfade umleitet. Wer solche Risiken reduzieren will, setzt in der Regel auf eine Mischung aus isolierter Ausführung verdächtiger Installationspakete, strikter Kontrolle von Berechtigungen, EDR-gestützten Prozessketten und einer konsequenten Überwachung von Änderungen an Sicherheitseinstellungen. Gerade bei Szenarien mit hoher medialer Nachfrage lohnt es sich, Nutzer mit konkreten Handlungsanweisungen zu unterstützen – etwa mit klaren Regeln, wie mit „angeblich spielbaren“ Builds umzugehen ist, bevor sie überhaupt ausgeführt werden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "113-GB-„GTA 6“-Download entpuppt sich als Malware-Falle für Windows" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "113-GB-„GTA 6“-Download entpuppt sich als Malware-Falle für Windows" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »113-GB-„GTA 6“-Download entpuppt sich als Malware-Falle für Windows« bei Google Deutschland suchen, bei Bing oder Google News!