


LONDON (IT BOLTWISE) – Eine aktuelle Untersuchung zum Wirtschaftsschutz meldet deutlich mehr nachweisbare Spionageangriffe auf deutsche Unternehmen. Besonders häufig werden dabei China und Russland als Herkunft vermutet, während der Anteil krimineller Banden leicht sinkt. Der bezifferte Schaden für klar identifizierte Fälle steigt auf mindestens 211 Milliarden Euro. Für die betroffenen Firmen verschiebt sich das Bedrohungsbild weg von klassischer Datenbeschaffung hin zu politischen Informationen, Desinformation und neuen Angriffswegen.
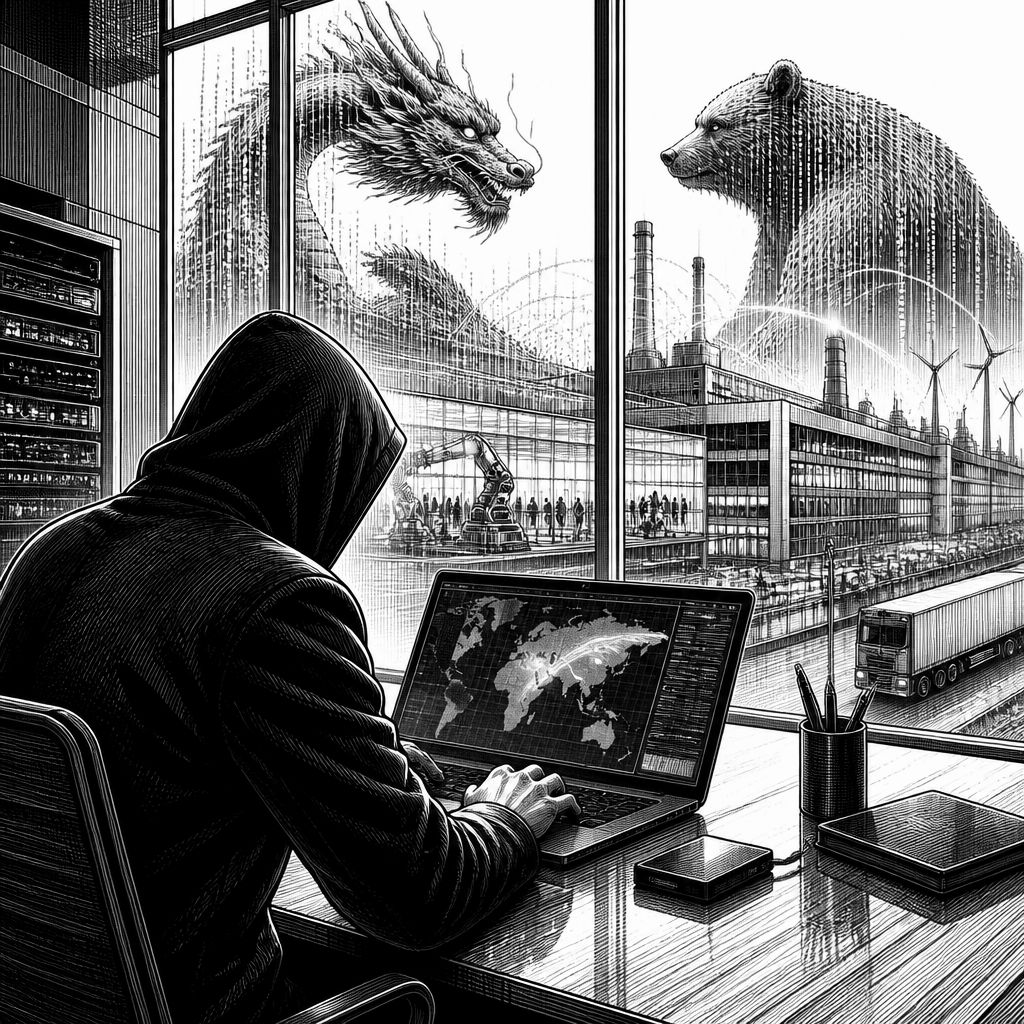
Deutsche Unternehmen berichten in den vergangenen zwölf Monaten von spürbar mehr Angriffen aus dem Ausland, die auf Geheimdienst-Methoden zurückgeführt werden. In der aktuellen Auswertung des Wirtschaftsschutzes wurden deutlich höhere Vorfallzahlen als im Vorjahr registriert: 67 Prozent der befragten Manager nennen konkrete Vorfälle, weitere 29 Prozent geben an, betroffen zu sein, ohne den Ursprung sicher belegen zu können. Besonders auffällig ist die Veränderung bei der Attribution: 37 Prozent der betroffenen Firmen führen die Vorfälle auf staatliche Akteure zurück, 2025 lag dieser Anteil noch bei 28 Prozent. Zugleich sank der Anteil krimineller Banden im Vergleich von 68 auf 62 Prozent. Der Schaden liegt nach Angaben der Erhebung bei mindestens 211 Milliarden Euro – für jene Fälle, die klar identifiziert werden konnten. Das ist gegenüber 289 Milliarden Euro im Vorjahr ein Rückgang, der aber offenbar nicht die gesamte Gefahrenlage abbildet.
Wer die geografische Herkunft der Angriffe vertieft betrachtet, findet eine klare Schwerpunktsetzung. Befragte nennen in erster Linie China mit 52 Prozent und Russland mit 49 Prozent. Osteuropäische Nicht-EU-Staaten folgen mit 34 Prozent – damit rückt die regionale Spur deutlich nach Osten. Technisch bedeuten solche Verteilungen vor allem eins: Die Angreifer können ihre Vorgehensweisen auf Zielprofile und Ökosysteme zuschneiden, weil sie Zugriff auf ähnliche IT-Landschaften, Lieferkettenmuster und politische Interessenräume erwarten. Genau an dieser Stelle wird Wirtschaftsschutz zu einem operativen Thema, nicht nur zu einer Strategiefrage.
Die Felder, in die es laut den genannten Auswertungen besonders trifft, liegen zudem nicht im luftleeren Raum. Rüstungsgeschäfte stehen zwar im Fokus, doch auch Energieversorger und Verkehrswege werden verstärkt ausgespäht. Das deckt sich mit der beobachteten Verschiebung in der Art der Informationen: Laut Verfassungsschutz wird neben klassischer Wirtschaftsspionage zunehmend politisches Know-how abgegriffen. Russland wird in diesem Kontext als Akteur beschrieben, der seine Methoden mit Desinformation und Sabotage ergänzt und dabei gezielte Spionage einsetzt, um Fähigkeitslücken zu schließen. Damit geht es für Unternehmen nicht allein um Datenschutz oder Betriebsgeheimnisse, sondern um die Widerstandsfähigkeit von Prozessen, die für Krisenszenarien relevant sind.
Ralf Wintergerst ordnet die Entwicklung mit einem Satz ein, der für IT-Verantwortliche praktisch klingt: „Die Spur fü hrt immer weiter nach Osten.“ Der Bericht macht außerdem deutlich, dass sich auch die Angriffswerkzeuge verändern. Robo-Calls verursachten bei 14 Prozent der Unternehmen Schäden – verglichen mit 3 Prozent im Jahr 2025. Parallel dazu verdoppelte sich der Anteil von Deepfake-Angriffen auf 8 Prozent. Gleichzeitig bleibt Ransomware mit 25 Prozent die häufigste Methode, auch wenn der Anteil leicht zurückging. Für die technische Verteidigung heißt das: Sicherheitskonzepte müssen nicht nur die klassische Malware-Abwehr abdecken, sondern auch Social-Engineering-Ketten, Identitätsprüfung und Medienauthentizität. Gerade bei stark automatisierten Kommunikations- und Zahlungsflüssen werden solche Angriffe sonst schwer als „reines IT-Problem“ erkennbar.
Ein weiterer Punkt fällt in der Debatte häufig unter den Tisch: Wer die Kosten trägt. Die 211 Milliarden Euro aus den klar identifizierten Fällen belasten den Angaben zufolge ausschließlich die Unternehmen. Der Staat erhebt Steuern, erlässt Vorschriften und überlässt den Betroffenen jedoch Ermittlung, Wiederherstellung und den Umsatzausfall. Diese Kostenlogik wirkt unmittelbar auf IT-Budgets und Prioritätenplanung: Incident-Response, forensische Aufarbeitung, Wiederanlauf von Produktionssystemen und vor allem die langfristige Härtung von Identitäten und Netzwerken kosten nicht nur Geld, sondern auch Personal-Kapazität. In der Praxis entsteht dadurch ein Spannungsfeld zwischen „schnell reparieren“ und „strukturell vorbeugen“, das unter anhaltender Angriffsfrequenz immer schwieriger zu balancieren ist.
Wintergerst bringt es in der Auswertung zudem zugespitzt auf den Punkt: Es gebe im Kern zwei Arten von Unternehmen – solche, die bereits gehackt wurden, und solche, die noch nicht wissen, dass sie Ziel waren. Für die KI-Entwicklung und den Einsatz von Automatisierung ist diese Unterscheidung besonders wichtig, weil KI-gestützte Systeme in vielen Organisationen zugleich als Verteidiger und als potenzielle Angriffsfläche auftreten können. Deepfake-Angriffe beispielsweise zielen häufig auf Prozesse, in denen Menschen Freigaben erteilen; dort kann KI-basierte Medienprüfung helfen, aber nur, wenn sie in Workflows mit klaren Entscheidungsregeln eingebettet ist. Gleichzeitig bleiben Ransomware und die dazugehörige Ausnutzung von Schwachstellen ein Bereich, in dem klassische Hygienemaßnahmen wie Patch-Management, Segmentierung und Recovery-Tests weiterhin die Grundlage liefern.
Politisch und wirtschaftlich verschiebt sich damit auch die Diskussion über Verantwortung. Der Text verbindet die Ergebnisse mit einer Kritik daran, dass Deutschland und die EU zwar Regulierungsdruck auf Unternehmen ausüben, die Verteidigungsfähigkeit aber nicht im gleichen Tempo stärken. Gleichzeitig fordert er eine klare Priorisierung für kritische Infrastruktur und betont, dass bürokratische Belastung nicht mit effektiver Resilienz verwechselt werden sollte. Unabhängig von der politischen Bewertung bleibt technisch relevant: Ein Verteidigungsansatz, der nur auf Dokumente setzt, aber die Einfallstore in Identitäts-, Kommunikations- und Produktionsnetzen offen lässt, wird die nächste Angriffswelle nicht aufhalten. Die erhobenen Kennzahlen zeigen vor allem eines – das Bedrohungsbild wird breiter, die Methoden werden vielseitiger, und damit steigt der Bedarf an durchgängigen Schutzketten vom Endgerät bis zur Prozessfreigabe.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Wirtschaftsschutz: 211 Milliarden Euro Schaden durch Spionage aus China und Russland" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Wirtschaftsschutz: 211 Milliarden Euro Schaden durch Spionage aus China und Russland" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Wirtschaftsschutz: 211 Milliarden Euro Schaden durch Spionage aus China und Russland« bei Google Deutschland suchen, bei Bing oder Google News!