


LONDON (IT BOLTWISE) – Identity Fabric verbindet verteilte Identitätssysteme zu einer beobachtbaren Schicht, die zeigt, wie Zugriffe zur Laufzeit wirklich ausgeführt werden. In hybriden und Multi-Cloud-Umgebungen reicht die reine IdP-Log-Überwachung oft nicht aus, weil Angriffe in Anwendungen und APIs ablaufen. Besonders bei nicht-menschlichen Identitäten und KI-Agenten entsteht ein gefährlicher Spalt zwischen berechtigter Absicht und tatsächlichem Verhalten. Der Ansatz zielt darauf, Drift, überprivilegierte Credentials und langsame Incident-Rekonstruktion messbar zu reduzieren.
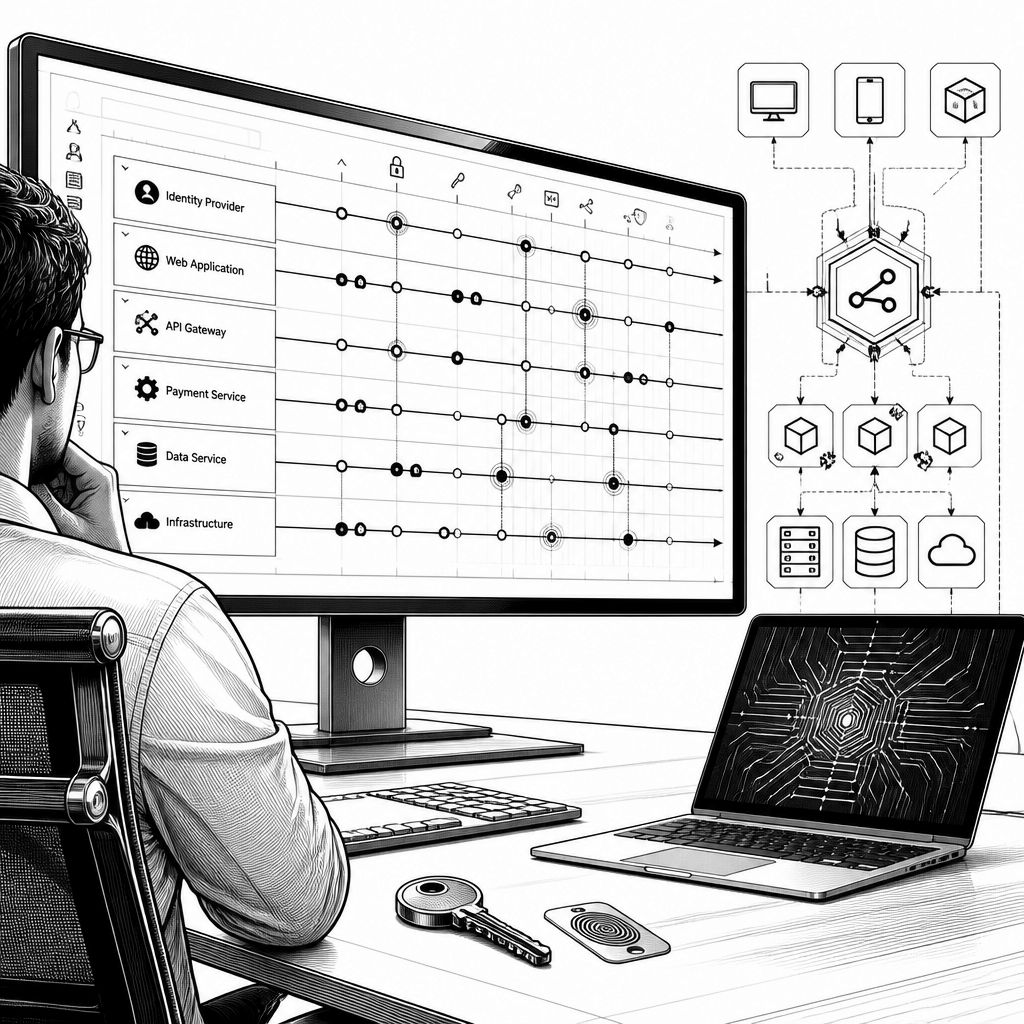
Identity Fabric wird 2026 vor allem dann relevant, wenn Unternehmen merken, dass ihre Sicherheitslage weniger an der Frage hängt, welche Policies existieren, sondern daran, ob diese Policies auch wirklich dort greifen, wo Identitäten im Alltag handeln. Der Kerngedanke ist dabei nicht der Kauf eines einzelnen Produkts, sondern eine Architektur: Identitätsanbieter, Governance-Systeme, Anwendungen und Infrastruktur werden so miteinander verbunden, dass sich Zugriffsinformationen über Anwendungen, APIs und Systemkomponenten hinweg zusammenführen lassen. Damit entsteht eine durchgängige Beobachtungsebene, die die Lücke zwischen Design-Time-Intention (Policy, Lifecycle-Regeln, Provisioning) und Runtime-Realität (Authentifizierung, Autorisierungsentscheidungen, tatsächliche Durchläufe in Apps und Services) sichtbar macht. Genau diese Lücke gilt als Zündquelle für Drift, Fehlkonfigurationen und versteckte Angriffspfade, weil IAM zwar Berechtigungen definiert, aber die konkrete Ausführung in jeder Anwendung häufig nicht vollständig verifiziert.
Technisch betrachtet lassen sich Identity-Workflows oft entlang zweier Dimensionen beschreiben: Design time und Runtime. In der Design-Time-Ebene stecken klassisch Identity-Lifecycle-Management, Joiner-Mover-Leaver-Prozesse (JML), die Definition von Zugriffspolicies sowie die Provisionierung von Identitäten und Rollen. Die Runtime-Ebene zeigt dann, ob aus dieser Absicht im Betrieb auch tatsächlich das gewünschte Muster entsteht: Single Sign-on (SSO), die Durchsetzung von Autorisierungsprüfungen in Anwendungen und die tatsächlichen Access Checks. Ohne eine Fabric bleibt das, was in der Praxis „identity dark matter“ genannt wird, meist dunkel: Identitäten, Auth-Flows und Abhängigkeiten, die außerhalb zentraler Sicht existieren, etwa wenn SaaS-Integrationen neue Vertrauensbeziehungen schaffen oder wenn APIs selbst wieder andere APIs ansteuern. Identity Fabric setzt hier an, indem es nicht nur Konfigurationen aus IAM-Systemen betrachtet, sondern die Ausführung im Zielsystem mitliefert und mit der intendierten Policy abgleicht.
Für viele Teams beginnt das Problem der unzureichenden Sicht dort, wo das Identity-Sprawl in Geschwindigkeit gewinnt: Accounts, Credentials und Zugriffswege vermehren sich schneller, als zentrale Systeme inventarisieren können. Entscheidend ist die Folge, nicht die Ursache: Wenn Security-Inventare nicht mit der tatsächlichen Nutzung mithalten, sammeln sich orphaned Credentials, und es entstehen überprivilegierte Zugänge, die lange unauffällig bleiben, bis eine brauchbare Privilege-Eskalation oder ein lateral movement möglich wird. Hinzu kommt, dass Identity-basierte Angriffe zunehmend mit validen Credentials arbeiten. Das verändert die Erkennung: IdP-Logs sehen dann oft „normale“ Auth-Events, während die eigentliche Eskalation in der Anwendungsschicht passiert. Behavioral Visibility ergänzt daher die klassische Sicht auf IdP-Aktivitäten um Telemetriedaten aus Anwendungen, APIs und Infrastruktur und stellt die entscheidende Brücke zwischen „was erlaubt sein soll“ und „was tatsächlich passiert“ her. Konfiguration beschreibt die Soll-Seite, Beobachtung die Ist-Seite; die Lücken erkennt man genau dann, wenn sich beides nicht deckt.
Ein besonders großer Hebel liegt bei nicht-menschlichen Identitäten, weil sie in vielen Unternehmen numerisch dominieren, aber governance-seitig oft nur einen Bruchteil der Aufmerksamkeit erhalten. Service Accounts, Automations-Bots, Workloads in Containern oder virtuellen Maschinen sowie API Keys und Tokens entstehen durch Infrastrukturautomation, nicht durch HR-getriebene Lifecycle-Events. So können sie Normalprozesse umgehen: Geheimnisse rotieren selten im vorgesehenen Rhythmus, Berechtigungen werden „bequem“ breit gesetzt, und das Decommissioning erfolgt nicht zuverlässig, wenn ein Workload verschwindet. Für Security-Teams ist das vor allem eine Frage der Accountability: Wenn niemand formal verantwortlich ist, wird weder right-sizing betrieben, noch werden Ablaufdaten sauber gepflegt, noch werden verwaiste Identitäten rechtzeitig entfernt. Identity Fabric nimmt deshalb den Governance-Teil ernst, inklusive Owner-Zuordnung, definierter Zweckbindung, kontrollierter Laufzeiten (Expiration) und kontinuierlicher Nutzungskontrolle für Secrets, Zertifikate und Tokens. Das Ziel ist, aus einer chaotischen Ansammlung gültiger Credentials ein inventarisierbares, überwachtables System zu machen – mit Ereignis-getriebenen Kontrollen statt ausschließlich periodischer manueller Reviews.
Die operative Wirkung zeigt sich dann in drei Bereichen, die für Zero Trust und Incident Response entscheidend sind. Erstens wird Unified Identity Visibility in Hybrid- und Multi-Cloud-Umgebungen zur Voraussetzung, weil dort unterschiedliche Anbieter Zugriffskontrollen unterschiedlich implementieren und Trust-Beziehungen häufig nicht vollständig transparent sind. Wenn Identitäten direkt aus Anwendungen und Infrastruktur entdeckt werden, statt nur auf IAM-Konfiguration zu vertrauen, lassen sich „unsichtbare“ Vertrauenspfade identifizieren, über die später Cloud-Lateral-Movement möglich wird. Zweitens unterstützen kontinuierliche Access-Evaluation und Least-Privilege Enforcement die dynamische Realität moderner Umgebungen: Statt Berechtigungen nur in Intervallen zu prüfen, werden Entitlements gegen tatsächliche Nutzung abgeglichen und Abweichungen sichtbar gemacht. Das erleichtert es, Standing Access zu trimmen, weil beobachtbar wird, welche Rechte wirklich ausgeübt werden. Drittens verkürzt Identity Fabric die Zeit bis zur Eindämmung, weil sie Kontext liefert: Eine korrelierte Timeline über Apps, APIs und Infrastruktur reduziert das manuelle Rekonstruieren, Trust-Beziehungen machen klar, wohin ein kompromittiertes Identitätsobjekt weiter „wandern“ könnte, und Behavioral Baselines helfen, legitime Aktivität von still eskalierendem Missbrauch zu unterscheiden.
Mit Blick auf KI-Identitäten verschärft sich die Herausforderung nochmals, weil KI-Agenten im Betrieb nicht nur „daten lesen“, sondern Aufgaben schrittweise ausführen und dabei über Kettenaktionen und manipulierte Eingaben von ihrem erwarteten Pfad abweichen können. Damit entsteht genau der bereits beschriebene Intent-to-Execution-Gap auf einer neuen Ebene: Policy setzt Grenzen, aber nur Runtime-Beobachtung zeigt, ob ein Agent diese Grenzen einhält oder ob er über Umwege auf Ressourcen zugreift, die niemand beabsichtigt hat. Gleichzeitig wird auch die Datenebene sicherheitskritisch, etwa in Szenarien, in denen Daten durch Poisoning manipuliert wurden und der Agent dann als vertrauenswürdige Automatisierung unwissentlich zum Angreifer wird. Governance für KI-Identitäten sollte deshalb auf drei Säulen aufbauen: klare Policies zur Zugriffsscope, eine beobachtende Vergleichsebene über Systeme hinweg sowie eine menschliche Verantwortlichkeit für Lifecycle und Accountability. In der Praxis heißt das: Identity Fabric muss KI-Agenten als beobachtbare Akteure behandeln, nicht nur als Objekte in einer statischen Zugriffstabelle.
Für Security-Teams beginnt die Implementierung daher weniger mit dem „Einkauf“ einer Lösung, sondern mit einem Maturity-Plan, der von manueller, statischer Governance zu automatisierter, kontinuierlicher Kontrolle und schließlich zu behavioral observability führt. Ein erster Schritt ist die Abbildung aller Identitätsquellen – etwa Verzeichnisse, Cloud-IAM und Secrets-Manager – und das anschließende „Tracing“, wo diese Identitäten tatsächlich in Anwendungen und Infrastruktur operieren. Besonders wichtig ist dabei das Mapping von Trust-Beziehungen, weil sie die typischen Angriffspfade bilden. Danach lohnt Priorisierung: Nicht jede Identität ist gleich kritisch, und Misconfiguration allein ist nicht gleich Exploitability. Risikosignale wie übermäßige Privilegien, von außen erreichbare Credentials, unsichere Auth-Mechanismen (zum Beispiel fehlendes MFA oder verwaiste Credentials) sowie Control-plane Reach identifizieren die Kandidaten für schnellste Remediation. Um den Fortschritt steuerbar zu machen, braucht eine Identity Fabric messbare Ziele: Wie viel Sicht auf Identitäten entsteht außerhalb reiner IAM-Daten, wie viele nicht-menschliche Identitäten bekommen definierte Owner, wie stark sinkt die Zahl überprivilegierter Accounts, und wie schnell lässt sich im Incident eine Identitäts-Timeline rekonstruieren. Genau hier entsteht auch die Brücke zu auditfähiger Evidenz, weil die Qualität der Nachweise an der tatsächlichen Erkennbarkeit und Verknüpfung von Identity-Telemetrie hängt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Identity Fabric 2026: Sichtbarkeit für Zero Trust, KI-Identitäten und IAM-Lücken" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Identity Fabric 2026: Sichtbarkeit für Zero Trust, KI-Identitäten und IAM-Lücken" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Identity Fabric 2026: Sichtbarkeit für Zero Trust, KI-Identitäten und IAM-Lücken« bei Google Deutschland suchen, bei Bing oder Google News!