


LONDON (IT BOLTWISE) – Angreifer zielen aktuell auf Anthropics KI-Plattform Claude und stehlen dabei bereits eingeloggte Sitzungen, statt sich klassisch zu authentifizieren. Laut einem Security-Update hat die Schadsoftware auch gespeicherte Cookies und lokal hinterlegte Zugangsdaten kopiert, wodurch sogar die Zwei-Faktor-Absicherung umgangen wird. Zusätzlich kursiert eine zweite Angriffskette, die über gefälschte Installationswege und das Ausnutzen von DLL-Sideloading Zugriffspunkte schafft. Anthropic hat betroffene Sessions abgemeldet, gespeicherte Zahlungsmethoden entfernt und Transaktionen zurückerstattet, warnt aber, dass die Malware auf Geräten nicht allein dadurch verschwindet.
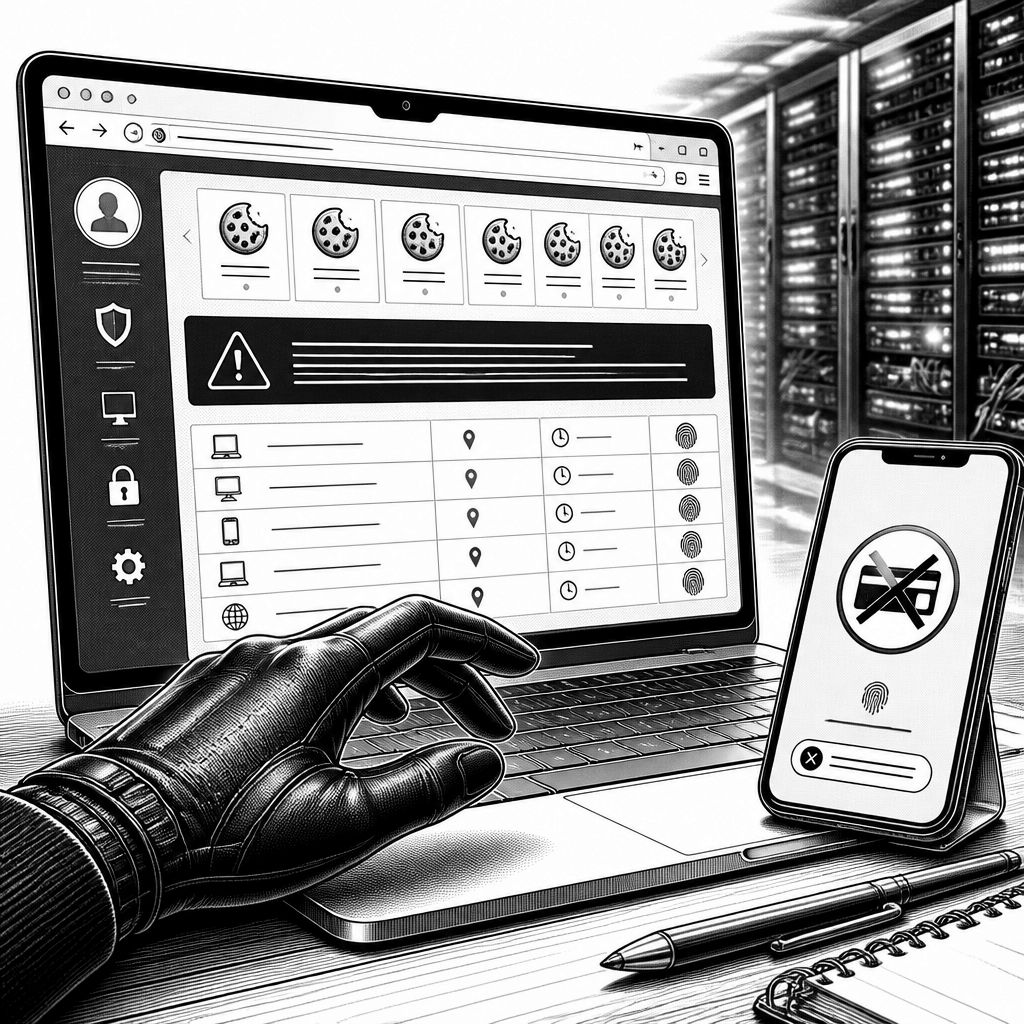
Anthropics Claude ist damit nicht nur als KI-Anwendung im Fokus, sondern auch als praktisches Ziel für Diebstahl von Zugangsdaten und bezahlter Nutzung. Im Zentrum der aktuellen Meldung stehen zwei miteinander zusammenhängende Angriffslogiken: Ein Teil der Infrastruktur kopiert nach dem Befall direkt Session-Informationen, ein anderer Teil nutzt Social-Engineering- und Startvektoren, um Nutzer in Installationen und Payload-Ausführungen zu locken. Für Unternehmen ist das besonders heikel, weil der Angriff nicht zwangsläufig sichtbar wird: Wenn eine Session gestohlen und anschließend „weiterverwendet“ wird, wirkt das von außen wie normale Nutzung durch den Kontoinhaber.
Technisch betrachtet setzt die erste Angriffskette nicht primär auf das knacken von Passwörtern. Laut dem Sicherheitsadvisory kopieren Infostealer-Familien wie Vidar, Lumma (LummaC2), StealC, RedLine und Acreed auf Windows sowie Atomic Stealer auf macOS bereits vorhandene Authentifizierungsartefakte aus infizierten Umgebungen. Dazu zählen gespeicherte Passwörter, Browser-Cookies und lokal hinterlegte Zugangsdaten. Entscheidend ist die Umgehung von zwei Schutzmechanismen: Weil Angreifer Session-Cookies entführen und replayen, reicht die klassische 2FA-Logik nicht aus, und auch Single Sign-on läuft faktisch „mit“, sofern die gestohlene Session gültig bleibt.
Aus der Detektionsperspektive beschreibt Anthropic einen Musterwechsel im Konto: Nutzungslimits wurden zunächst wieder aufgefüllt und dann schnell verbraucht, während die Kontoinhaber in der Zeit inaktiv waren. Dieses Detail ist relevant, weil es zeigt, wie sich Account-Hijacking von normaler Nutzung unterscheidet, ohne dass zwingend ein sichtbarer Login erfolgt. Genau an dieser Stelle greifen auch die Sofortmaßnahmen des Anbieters: Kompromittierte Konten werden abgemeldet, gespeicherte Zahlungsmethoden entfernt und bestätigte betrügerische Transaktionen erstattet. Wichtig bleibt jedoch die Einordnung, die Anthropic ausdrücklich macht: Die Account-seitigen Fixes bereinigen nicht den Endgerätbefall. Wird ein betroffener Rechner nicht sauber bereinigt, kann eine neu angelegte Session erneut abgegriffen werden.
Parallel dazu beschreibt eine zweite Bedrohung, wie Angreifer Claudes eigene Infrastruktur für eine Täuschung ausnutzen. Zwischen dem 21. und 22. Juli 2026 wurden laut den Angaben einer Security-Firma Opfer durch gesponserte Bing-Suchergebnisse auf eine bösartige Seite geführt, die als „Claude desktop app“ tarnt und dabei auf legitimen claude.ai-Strukturen basiert. Der Klick auf einen gefälschten Installer (als ClaudeDesktop.exe bezeichnet) triggert demnach DLL-Sideloading über eine manipulierte libcef.dll, kombiniert mit einer zweckentfremdeten JetBrains-Hilfskomponente, bevor eine.NET-basierte Remote-Access-Komponente (SectopRAT) Zugriff auf Browserdaten und weitere Dateiinhalte erhält. Dazu gehört auch die Möglichkeit, Kreditkartendaten und Cookies zu harvesten, was die Brücke zum Zahlungsbetrug erklärt.
Brisant ist dabei die persistente Variante über einen scheinbar harmlosen Mechanismus: Inzwischen wird von „poisoned“ SKILL.md-Dateien berichtet, also von Dokumentations- oder Konfigurationsdateien, die bei Agent-Fähigkeiten zum Einsatz kommen. Angreifer tarnen bösartige Anweisungen als Stilrichtlinien; wenn Claude die Datei lädt, lassen sich versteckte Befehle ausführen und der Infostealer kann sich erneut nachladen. Das verschiebt die klassische Schadsoftware-Panik: Selbst eine Betriebssystem-Neuinstallation verhindert den Angriff nicht zuverlässig, sofern die kontaminierte SKILL.md-Datei wieder eingebunden wird. Für die Praxis bedeutet das, dass Incident-Response nicht nur nach „klassischen“ Malware-Spuren suchen muss, sondern auch nach manipulierten KI-Agent-Konfigurationen.
Dass Angriffe in KI-Umgebungen besonders wirkungsvoll werden können, zeigt auch der gemeldete Einzelfall eines Web3-Gründers: Eine Claude-Antwort habe eine Terminal-Anweisung empfohlen, die sofort ausführbar war und anschließend die Payload nachgeladen habe. Auch wenn solche Berichte immer den Kontext der jeweiligen Bedienhandlung benötigen, unterstreichen sie ein Muster: AI-Outputs werden zu einer neuen „Angriffsoberfläche“, auf die Nutzer (und Prozesse) oft weniger wachsam reagieren als auf E-Mail-Anhänge. Anthropic setzt in der Zwischenzeit auf die Abmeldung betroffener Sessions, entfernt gespeicherte Zahlungsarten und erstattet nachgewiesene unautorisierte Transaktionen, während Security-Teams zu gründlichem Malware-Scanning vor dem erneuten Login raten. Dazu passt ein konkreter Sicherheitsablauf, der in der Meldung genannt wird: E-Mail-Passwort zurücksetzen, 2FA aktivieren, Browser-Credentials aktualisieren und KI- oder Terminal-Vorschlägen mit derselben Skepsis begegnen wie unbekannten Makros in Anhängen.
Für Organisationen, die Claude skalieren, folgt daraus weniger ein „Tool-Wechsel“, sondern ein Modellwechsel in der Absicherung: Agenten und deren Ausführungsumgebungen sollten stärker sandboxed werden, und Konfigurationsartefakte wie SKILL.md oder vergleichbare Skill-Dateien müssen auditierbar sein. In der Praxis heißt das, dass Unternehmen nicht nur die klassischen Endpoint-Kontrollen (Scan, Patch, Zwangsbereinigung) umsetzen, sondern auch die KI-nahe Dateikette als potenziellen Einschleusungspfad behandeln. Gerade weil ein Session-Diebstahl 2FA und SSO scheinbar „umgeht“, wird das Zusammenspiel aus Endgerät-Hygiene, strengem Credential-Handling und Monitoring-Logik zur eigentlichen Verteidigungslinie gegen die nächste Welle.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Claude-Konten unter Angriff: Infostealer stiehlt Sessions und belastet Zahlungen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Claude-Konten unter Angriff: Infostealer stiehlt Sessions und belastet Zahlungen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Claude-Konten unter Angriff: Infostealer stiehlt Sessions und belastet Zahlungen« bei Google Deutschland suchen, bei Bing oder Google News!