


BNEI BRAK / LONDON (IT BOLTWISE) – Lunar Cyber stellt Token Exposure Monitoring vor, um gestohlene API-Keys, OAuth-Tokens und weitere maschinelle Identitäten in Infostealer-Logs zu erkennen. Die Lösung versucht, die betreffenden Secrets einem betroffenen Mitarbeiter oder einer Organisation zuzuordnen und die technische Relevanz zu bewerten, bevor Teams reagieren. Statt bei jedem tokenartigen Treffer stehenzubleiben, validiert die Plattform unterstützte Credential-Typen und liefert den Teams forensischen Kontext. Damit verschiebt sich die Incident-Response von reinen Passwort- und Session-Themen hin zu einer gezielten Rotation und Sperrung von maschinellen Zugriffsdaten.
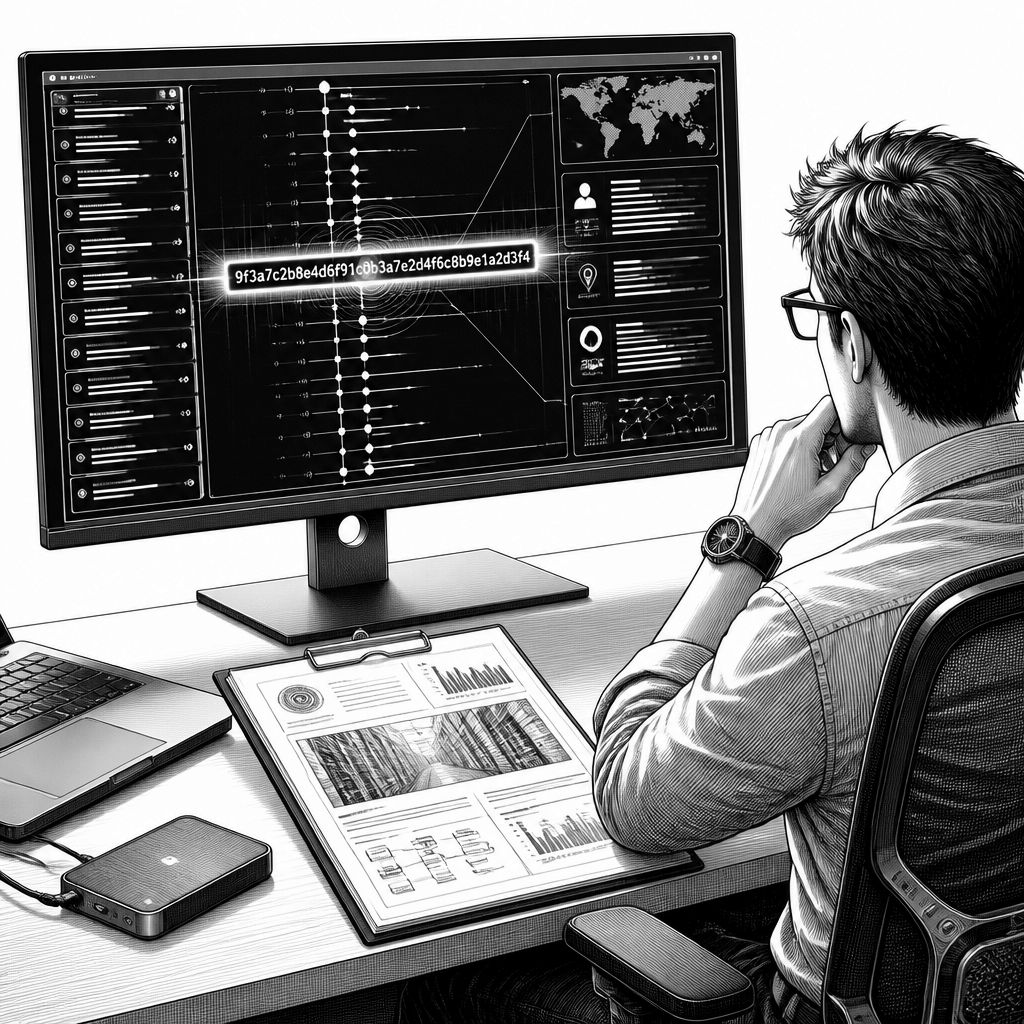
Token Exposure Monitoring zielt auf einen blinden Fleck in der klassischen Infostealer-Abwehr: Selbst wenn eine Malware-Infektion auf dem Endgerät bereinigt ist, können API-Keys, OAuth-Tokens und personal access tokens (PATs) weiterhin funktionieren – oft mit einem von Passwörtern unabhängigen Lebenszyklus. Lunar Cyber argumentiert dabei, dass die rapide Verbreitung von KI-Entwicklungstools und Cloud-nahen Workflows die Angriffsfläche verändert hat. Wo Entwicklerinnen und Entwickler früher vor allem mit Benutzernamen und Cookies zu kämpfen hatten, liegen heute direkt verwertbare „Machine Credentials“ in lokalen Konfigurationsdateien, CLI-Authentifizierungsprofilen und Browserdaten. Genau diese Tokens will das neue Modul identifizieren, attributieren und anschließend mit einer Handlungspriorität verknüpfen.
Technisch gesehen unterscheidet sich das Problem von kompromittierten Passwörtern, weil Token meist als opake Zeichenfolgen auftauchen und ohne Zusatzkontext keine klare Zuordnung erlauben. Lunar beschreibt, dass die Plattform umgebende Infostealer-Daten analysiert, um Attribute wie kompromittierte Endpunkte, betroffene Mitarbeiter, Service-Typ und Credential-Kategorie zu rekonstruieren. Dazu gehört auch die forensische Sicherung, wo das Secret im kompromittierten Datenset erschienen ist – etwa in.env-Dateien, Anwendungs-Konfigurationen, Shell-Historien, Browser-Daten oder lokalen Caches. Die zentrale Annahme: Moderne Infostealer nutzen Dateigreifer-Komponenten, die genau solche lokalen Speicherorte gezielt einsammeln.
Besonders relevant ist die Einbettung in die Sicherheitsrealität rund um KI- und Developer-Plattformen. Laut der Meldung werden Tokens typischerweise für Authentifizierungsszenarien gegenüber Umgebungen wie AWS, GitHub, OpenAI, Anthropic, Slack oder Okta verwendet. Zusätzlich verschiebt KI-gestützte Entwicklung die Nutzungsgewohnheiten: Wenn command-line agents oder KI-APIs im Hintergrund laufen, werden persistent nutzbare API- und OAuth-Credentials in automatisierten Abläufen häufig wiederverwendet. Genau dadurch kann aus einem „scheinbar nur gestohlenen“ Token ein unmittelbarer Zugriff auf teure Rechenleistung oder auf interne Ressourcen werden. In der Quelle wird das als LLMjacking beschrieben, bei dem gestohlene Keys dazu dienen, AI-Workloads über das Konto des Opfers zu betreiben; daneben nennen die Angaben auch den Zugriff auf Quellcode-Repositories, Cloud-Infrastruktur, SaaS-Services und Unternehmensdaten.
Für Security-Teams heißt das: Der entscheidende Mehrwert liegt nicht nur im Auffinden tokenartiger Muster, sondern in der Validierung und Einstufung. Lunar führt aus, dass für unterstützte Credential-Typen die Validation des Fundzustands geprüft wird, sodass Analysten Ergebnisse nach Service, Credential-Typ, Schweregrad und Validierungsstatus unterscheiden können. Das reduziert das Risiko, dass jede Zeichenfolge als gleichwertiger Alarm behandelt wird – ein Effekt, der in der Praxis häufig zu Alert-Müdigkeit führt. In der „Token Exposure“-Ansicht sollen Teams das exponierte Credential, den betroffenen Mitarbeiter, den Zielservice, den internen Pfad, das ursprüngliche Log-Kontextmaterial sowie Malware-Metadaten einsehen können. Hinzu kommt die Möglichkeit, Exposures nach Service, Mitarbeiter, Token-Typ, Breach-Datum, Schwere und Validierungsstatus zu durchsuchen und zu filtern.
Diese Logik erweitert damit eine Reaktionskette, die in vielen Organisationen bislang stark auf Bereinigung am Endgerät sowie das Zurücksetzen von Passwörtern und das Invalidate von Browser-Sessions fokussiert ist. Machine Credentials folgen jedoch oft eigenen Authentifizierungs-Lifecycles und können nach der „Clean“-Phase der Malware noch aktiv sein, bis sie rotiert oder widerrufen werden. Lunar beschreibt, dass Token Exposure Monitoring diese zweite Remediation-Strecke ergänzt: Sobald ein betroffener Token identifiziert ist, können Teams im jeweiligen Dienst die Rotation oder den Widerruf anstoßen und zugleich Aktivitäten innerhalb der entsprechenden Plattformen untersuchen. Damit ergänzt das Produkt nach eigener Darstellung repository secret scanning, Secrets-Management und NHI-Security-Produkte – allerdings mit einem klaren Schwerpunkt auf Erkenntnisse aus bereits extrahierten Credentials, die durch Infostealer auf Endpunkten ausgelesen wurden.
Dass diese Verschiebung in Richtung maschineller Identitäten kommt, untermauert auch die direkte Einordnung aus der Quelle. Ran Geva, Founder und CEO von Webz.io, sagt sinngemäß, dass „Developer tokens“ heute selbst zu wertvollen Zugriffsdaten geworden seien und daher dieselbe Beachtung in der Incident Response verdienen wie Passwörter und Cookies. Er betont dabei explizit, dass ein funktionierender Schlüssel nach dem Diebstahl nicht nur entdeckt, sondern auch validiert und anschließend rotiert werden müsse. Für Unternehmen bedeutet das: Token-Inventory und Secret-Workflows müssen stärker mit Incident-Forensik und Plattformspezifika zusammenspielen, sonst entsteht eine Lücke zwischen „System ist wieder sauber“ und „Zugriff ist wirklich entfernt“.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Lunar Cyber bringt Token-Exposure-Monitoring für API-Keys und OAuth-Tokens" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Lunar Cyber bringt Token-Exposure-Monitoring für API-Keys und OAuth-Tokens" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Lunar Cyber bringt Token-Exposure-Monitoring für API-Keys und OAuth-Tokens« bei Google Deutschland suchen, bei Bing oder Google News!