


LONDON (IT BOLTWISE) – Nachgewiesen wird, dass die DPRK-unterstützte Job-Fälschungsmasche längst über IT hinausgreift. Sicherheitsvorfälle betreffen inzwischen auch Healthcare sowie Sales- und Marketingrollen, teils mit plausibler Arbeitserfüllung aus der Ferne. Ermittler beschreiben dafür eine Kette aus gestohlenen oder gefälschten Identitäten, VPN- und Proxy-Diensten sowie technischen Fernzugriffsmethoden. Gleichzeitig erhöht die Integration von KI-Tools in Interviews und Profile-Assets die Hürde für die Erkennung deutlich.
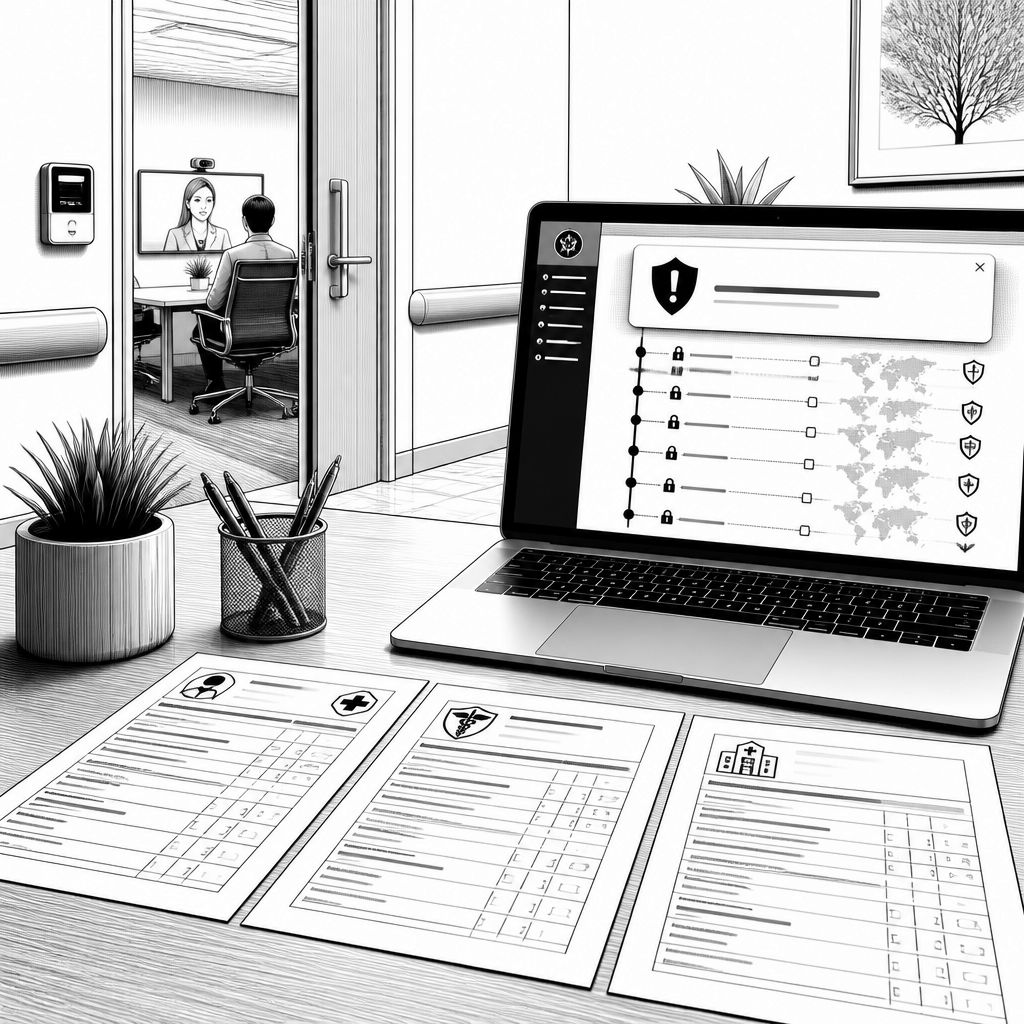
Die bekannte Logik „erst ein Remote-IT-Job, dann später der Datenabfluss“ wirkt in der Praxis inzwischen zu eng. Laut einer Analyse von Huntress versuchen mutmaßlich mit der DVRK (Nordkorea) verbundenen Akteure nicht nur in klassisch technischen Rollen Fuß zu fassen, sondern weiten ihr Vorgehen in Richtung Vertrieb, Marketing und medizinische Tätigkeiten aus. Entscheidendes Detail: Statt wie bei klassischen Intrusionen zuerst Konten zu kompromittieren oder über Umweltlücken einzubrechen, wird der Zugang häufig als „Arbeitsverhältnis“ getarnt. In mehreren Fällen sollen die Täter dabei sogar die eigentlichen Aufgaben erfüllen, die ihnen Arbeitgeber nach einem erfolgreichen Recruiting geben.
Technisch beginnt die Täuschung nach den bisherigen Befunden mit verschleierten Identitäten und einer abgestützten Remote-Infrastruktur. Die Betrugsmasche nutzt laut den zugrunde liegenden Untersuchungen gestohlene oder gefälschte Ausweisdokumente, dazu VPNs und Proxy-Dienste, um echte Herkunft und Standort zu maskieren. Für Verteidiger entsteht ein Sonderfall: Der „Angriff“ hängt nicht an einem Zero-Day in der IT-Umgebung des Opfers, sondern an der Rekrutierungsstrecke selbst. Genau deshalb sind Anzeichen wie wiederkehrende Verbindungen über Dienste wie Astrill VPN und IPRoyal Proxy, Anomalien in elektronischen Nachweisen für den Wohnsitz sowie auffällige Wortmuster in eingereichten Dokumenten im Onboarding-Prozess so relevant.
Ein konkret beschriebenes Muster betrifft ein Unternehmen aus Australien im Healthcare-Umfeld. Dort wurden im Februar 2026 drei Mitarbeiter als Verdachtsfälle eingestuft, weil Verbindungsdaten mehrfach über Astrill VPN und IPRoyal Proxy liefen. Ergänzend sollen gefälschte Identitätsunterlagen und die Ähnlichkeit zwischen zwei Pässen die Plausibilität der Biografien geschwächt haben. Dazu kam, dass die im Recruiting eingereichten Wohnsitznachweise deutliche Wort-Anomalien aufwiesen. Huntress weist zugleich darauf hin, dass Dokumente zwar sehr wahrscheinlich nicht in der vorgesehenen Form stammen, aber Inhalte aus echten Identitäten enthalten könnten, etwa wenn Bildmaterial oder persönliche Daten aus vorherigen Datendiebstählen entnommen und später „umgebettet“ werden. Damit wird aus der reinen Dokumentenprüfung allein ein unzureichender Sicherheitshebel.
Auch die zweite Fallbeschreibung zeigt, wie stark die Trennung zwischen „Recruiting“ und „Endpoint-Security“ in der Erkennung verwischt. Bei einem weiteren Vorfall bei einem nicht genannten Finanzdienstleister wurde ein Setup mit PiKVM auf dem Gerät entdeckt. KVM-Schalter wie PiKVM oder TinyPilot sind bereits in früheren Schilderungen im Umfeld der DPRK-Remote-IT-Worker-Schemata als Mittel genannt worden, um Geräte in Laptop-Farmen aus der Ferne zu steuern. Auffällig war zudem ein zeitliches Zusammentreffen: Kurz nach der PiKVM-Installation soll eine Guermok-USB-Capture-Karte angebracht worden sein, um Videostreams als Webcam-Eingang in Web-Konferenzanwendungen wie Zoom weiterzuleiten. Für sich genommen ist die Existenz einer Capture-Karte nicht automatisch verdächtig; die Reihenfolge „erst PiKVM, dann USB-Capture“ ist jedoch ein Signal dafür, dass der Arbeitsplatz nicht nur „normal“ genutzt, sondern gezielt fernbedient und in Meetings einspeist werden sollte.
Darüber hinaus geht es bei der dritten Fallstudie von Huntress um die Identitätskonstruktion entlang von Gesichtern. Im August 2026 wurde ein Vertrieb- und Marketing-Neuzugang als verdächtig bewertet, weil er nachträglich die Rolle eines bereits existierenden Profils „übernommen“ haben soll. Dem Bericht zufolge wurde die Identität genutzt, um an den Job zu kommen, während das Gesicht der legitimen Person im Ergebnis durch das Bild des vermuteten DPRK-Workers ersetzt worden sein soll. Die Details, einschließlich Namen, Geburtsdatum und Standort, sollen dabei ursprünglich in einem öffentlich zugänglichen Bildmaterial des Festnahme-Kontexts der Behörden auftauchen. Dass eine Story über „passgenaue Erfahrung“ dabei häufig mit synthetischen oder manipulierten Personas flankiert wird, erklärt auch, warum solche Fälle nicht nur in IT-Säulen, sondern ebenso in Sales- und Healthcare-nahen Prozessen sichtbar werden.
Für den Recruiting-Prozess formulieren Huntress und die weitere Bedrohungsanalyse daraus eine klare Konsequenz: Risikominimierung muss früh starten. Laut Huntress beginne das Abfangen mit dem Interview selbst, setze sich über „rigorose“ Hintergrundprüfungen vor dem Onboarding fort und umfasst das systematische Suchen nach den Personenangaben online. Ergänzend wird empfohlen, Employment History nicht nur als Selbstauskunft zu behandeln, sondern verlässlich zu verifizieren. Parallel beschreibt Recorded Future, dass das Cluster rund um PurpleDelta (u. a. unter früheren Bezeichnungen geführt) über sehr viele Arbeitgeber hinweg aktiv war. Für den Zeitraum zwischen Ende 2024 und Anfang 2025 seien nach deren Angaben Jobs in mehr als 1.100 Unternehmen adressiert worden, vor allem in Software- und Technologiebereichen, aber auch in Staffing- und Consulting- sowie Healthcare- und Biotech-Umfeldern. Die Organisation soll zudem mehrere Tage- und Plattformroutinen gefahren haben: Betreiber sollen bis zu 60 Positionen pro Tag über zehn Job-Plattformen anvisiert haben, mit Multi-Account-Browsern und getrennten Chrome-Profilen, während umfangreiche Tracking-Tabellen die Bewerbungsläufe über Identitäten hinweg koordinieren.
Der besonders neue Teil liegt laut Recorded Future in der wachsenden Verzahnung von KI-Tools mit dem „Tradecraft“. In Interviews sollen Betreiber Screen-Recording-Software zusammen mit KI-Transkription und Chatbot-Hilfen genutzt haben, um in Echtzeit Antworten zu generieren und sie häufig inhaltlich sehr nah an Textausgaben zu halten. Sobald die Jobs angetreten sind, sollen interne Meetings aufgezeichnet und mit Übersetzungsdiensten vorformulierte Rechtfertigungen vorbereitet worden sein, um private Geräte und Bankkonten als Arbeitsmittel zu legitimieren. Daneben werden weitere Bausteine beschrieben: Identity-Broker-Dienste, Account-Renting über AnyDesk sowie Koordination über Telegram und Slack, ergänzt durch „Facilitators“, die angeblich Firmenhardware für die Operators beschaffen und instand halten. Dass KI-basiertes Profil- und Foto-Material die Glaubwürdigkeit erhöht, führt aus Analystensicht zu einem Effekt, den man nicht nur „mehr Text“, sondern eine niedrigere Einstiegshürde nennen kann.
Die strategische Reichweite zeigt sich auch an der parallelen Strafverfolgungs- und Ermittlungslandschaft. Berichten zufolge wird die Rolle nordkoreanischer Job-Gewinner bei einer nicht genannten Behörde durch das FBI untersucht; eine abschließende Entscheidung steht dabei zunächst aus. Zugleich werden in den USA mehrere Verurteilungen im Umfeld von Laptop-Farmen genannt: Unter anderem erhielten zwei US-Bürger jeweils 18 Monate Haft, weil sie den Betrieb für nordkoreanische Remote-IT-Worker organisiert haben; zuvor wurde außerdem über weitere Strafurteile im Zusammenhang mit einer ähnlichen Infrastruktur in New Jersey berichtet, inklusive Angaben zu Schadenssummen und Reichweite der betroffenen Unternehmen. Für Unternehmen folgt daraus ein zweites Risiko neben der Datendimension: Selbst wenn es „nur“ um Beschäftigung und Gehaltszahlungen geht, können mögliche Verstöße gegen Finanzsanktionen relevant werden, weil DPRK-Transaktionen nach Angaben der Quelle mit Sanktionsumgehung in Verbindung gebracht werden. In der Folge haben mehrere Regierungen laut dem Bericht zuletzt gemeinsam zu verstärkten Gegenmaßnahmen aufgerufen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "DPRK-Betrugsmasche: KI-gestützte Job-Identitäten treffen Healthcare, Sales und Finanzjobs" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "DPRK-Betrugsmasche: KI-gestützte Job-Identitäten treffen Healthcare, Sales und Finanzjobs" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »DPRK-Betrugsmasche: KI-gestützte Job-Identitäten treffen Healthcare, Sales und Finanzjobs« bei Google Deutschland suchen, bei Bing oder Google News!