


HONGKONG / LONDON (IT BOLTWISE) – Berichte über gehäufte Apple-ID-Diebstähle zeigen, wie schnell Konten durch Kontokompromittierung und Social Engineering übergriffig werden. In Hongkong melden Nutzer unautorisierte Abbuchungen im Zusammenhang mit iPhone-18-Pro-Vorbestellungen. Parallel dazu werden in Deutschland Fälle beschrieben, in denen Betroffene per SMS zur Freigabe von Stornierungen im Onlinebanking verleitet wurden. Sicherheitsforscher warnen zudem vor ELSTER-Phishing, gefälschten PayPal- und Messenger-Nachrichten sowie missbräuchlich verbreiteten Early-Access-Apps.
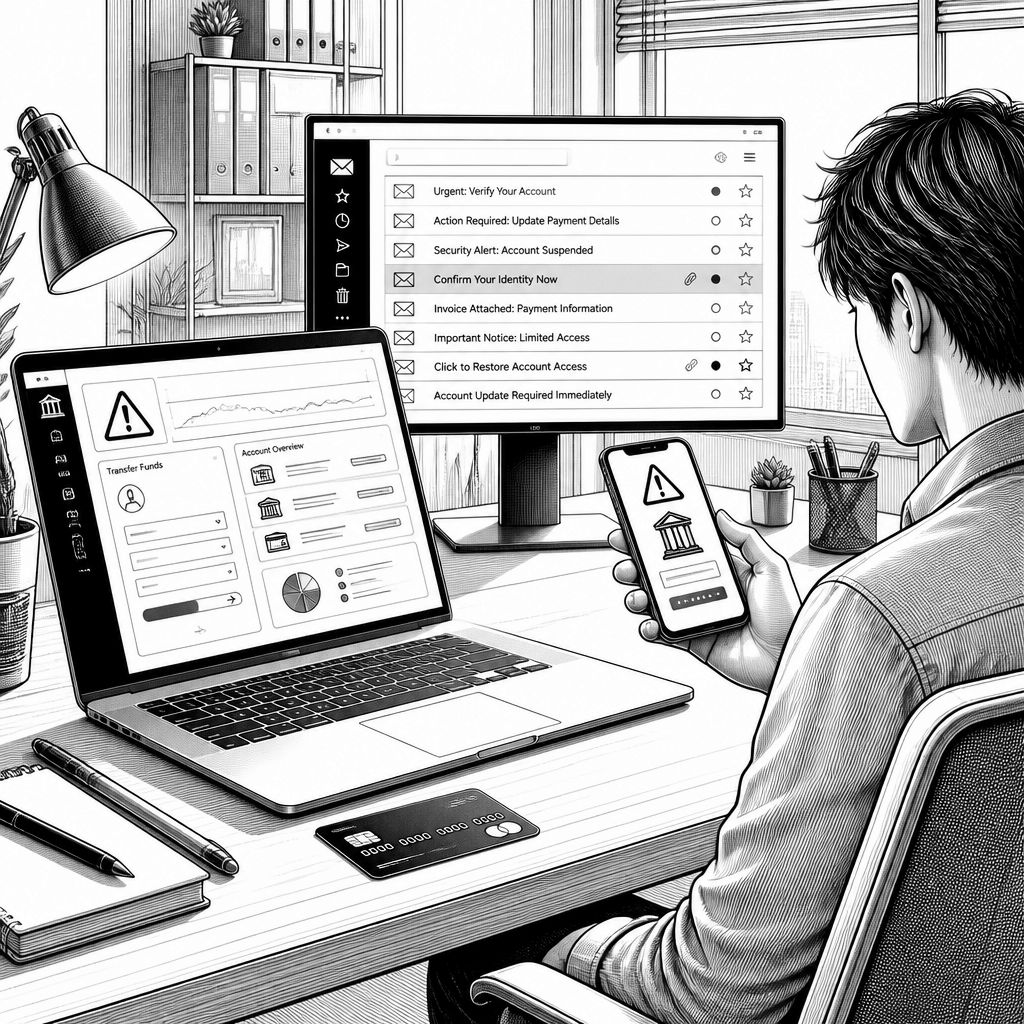
Die aktuelle Sicherheitslage rund um Apple-ID-Diebstähle wirkt wie ein Ketteneffekt: Sobald Angreifer Zugriff auf ein Benutzerkonto gewinnen, lassen sich nicht nur Passwörter ausnutzen, sondern auch Zahlungs- und Bestellprozesse bis hin zu unautorisierten Transaktionen automatisieren. In Hongkong wurden laut den geschilderten Fällen unautorisierte Kreditkartenabbuchungen im Zusammenhang mit Vorbestellungen für das iPhone 18 Pro gemeldet; betroffene Institute haben Ermittlungen in solchen Vorfällen aufgenommen. Ein Beispiel nennt 33.598 Hongkong-Dollar (4.280 US-Dollar) an unberechtigten Apple-Abbuchungen auf einer HSBC-Karte. In einem weiteren Fall wird von mindestens vier Abbuchungen in Höhe von jeweils 11.499 Hongkong-Dollar über ein Konto bei der Hang Seng Bank berichtet.
Was daran technisch und organisatorisch besonders gefährlich ist, liegt weniger im einzelnen Schadensfall als in der Musterbildung: Die Berichte sprechen von einer Kombination aus technischer Manipulation und Social Engineering, also Angriffen auf die Kontoseite und gleichzeitig auf die menschliche Entscheidungsfähigkeit der Opfer. Genau dieses Zusammenspiel wird in den deutschen Beispielen greifbar. Dort verlor ein 55-jähriger Mann in Sachsen nach einer SMS eines vermeintlichen Kreditkartenanbieters 34.000 Euro, weil er eine in der Nachricht angegebene Nummer anrief und im Gespräch mehrere Stornierungen in seinem Onlinebanking freigab. Solche Freigaben sind für Täter der Hebel, um Zugriff auf das Girokonto zu erhalten, ohne dass das Opfer unmittelbar eine klassische „Passwort-Eingabe“-Angriffsfläche sieht.
Neben der Kontokompromittierung rücken die beschriebenen Betrugswellen vor allem über Phishing und Täuschungsroutinen in den Vordergrund. Verbraucherwarnungen nennen mehrere Kampagnen, darunter eine, die sich an PayPal-Nutzer richtet: Gefälschte E-Mails eines angeblichen Kundenservice suggerieren einen Fremdzugriff auf das Konto und fordern dazu auf, einen Link zum Kundenprofil anzuklicken, um dort Daten einzugeben. Auch hier lautet die zentrale Abwehrregel aus der Praxis: Statt Links aus solchen Nachrichten zu verwenden, sollten Konten ausschließlich über die offizielle App oder Website geprüft werden. Im gleichen Atemzug wird seit dem 11. September 2026 vor einer neuen Welle von ELSTER-Phishing gewarnt, bei der unter dem Betreff eines angeblichen Steuerdatenabgleichs nach Steuer-ID sowie Kontakt- und Bankdaten gefragt wird.
Ergänzend zeigen die Hinweise, wie sehr Angriffe inzwischen über mehrere Kanäle skaliert werden. So wird von gefälschten WhatsApp-E-Mails berichtet, in denen eine Kontodeaktivierung angedroht wird, falls das Konto nicht innerhalb von 24 Stunden bestätigt wird. Im Bereich Social Media wird zudem ein konkreter Identitätsdiebstahl auf Instagram beschrieben: Eine 27-Jährige wurde demnach zum Opfer, weil Betrüger das Profil einer Freundin nachbauten und eine Notlage vortäuschten. Unberechtigte Abbuchungen liefen dabei über ein Mobilfunkkonto der Betroffenen – ein Ablauf, der nicht nur die Kontoauthentifizierung betrifft, sondern auch die Logik dahinter, wie Zahlungsfreigaben in Ökosystemen verknüpft sind.
Während diese Betrugsmaschen häufig „vor Ort“ wirken, kommt die Automatisierung als Verstärker aus der Systemebene. Die Google Threat Intelligence Group verweist in einem aktuellen Bericht darauf, dass Angreifer vermehrt Large Language Models (LLMs) in automatisierten Systemen einsetzen. In einem dokumentierten Fall heißt es, dass nach der Kompromittierung einer Cloud-Umgebung binnen weniger als sechs Stunden eine vollautomatische Kampagne zum Diebstahl von Zugangsdaten gestartet werden konnte. Die Beobachter ordnen zudem an, dass sich die Preise für gestohlene Zugänge zu KI-Entwicklertools seit 2025 mehr als verdoppelt haben – ein Indikator dafür, dass sich kriminelle Märkte für KI-Nutzungsgateways schnell bewegen.
Auch App-Stores bieten Angriffsflächen, die sich mit dem Nutzerverhalten und der Bewertungslogik der Plattformen verbinden. Bitdefender warnt vor dem Missbrauch des Google-Play-Frühzugangs: Da Early-Access-Apps keine öffentlichen Bewertungen anzeigen, nutzen Täter diese Lücke, um schadhafte Anwendungen zu platzieren. Eine identifizierte App in diesem Bereich verzeichnet bereits über eine Million Downloads. Für Unternehmen und IT-Teams heißt das: „Store-Trust“ allein reicht nicht als Kontrollinstanz; selbst ohne explizite Ausführung durch den Nutzer kann der Vertrieb riskanter Pakete über die Installationsstatistiken eine kritische Reichweite erreichen.
Auf der Verteidigungsseite wird parallel über Sicherheitsmechaniken diskutiert, die bei Apple offenbar auf eine schnellere Reaktionsfähigkeit zielen. In der IT-Branche ist demnach Thema, wie Apple-Sicherheits-Teams auf die beschleunigte Bedrohungslage reagieren müssen; Konzepte wie Rapid Security Responses sollen Testfenster für Sicherheitsupdates bei schweren Lücken verkürzen, in Extremfällen auf bis zu neun Stunden. Gleichzeitig gibt es Hinweise auf widersprüchliche Dokumentationen zur iCloud-Sicherheit: Während eine Übersicht von 15 standardmäßigen Ende-zu-Ende-verschlüsselten Kategorien genannt wird, nennt ein technischer Leitfaden des Unternehmens lediglich 14 Kategorien; bei aktivierter erweiterter Datensicherung (Advanced Data Protection) variieren die Angaben zwischen 23 und 25 Kategorien. Praktisch bleibt für Anwender wichtig, dass Safari zwar Datenschutzfunktionen bietet – etwa die IP-Verschleierung vor bekannten Trackern, auch ohne kostenpflichtiges Abonnement – diese jedoch keine vollständige Ersatzlösung für das saubere Absichern von Konten und Geräten sind.
Für die nächsten Schritte im Alltag lassen sich aus den Berichten vor allem zwei Konsequenzen ziehen: Erstens sollten Warnsignale nicht über die „Bequemlichkeit“ von Links oder Messenger-Druck weggewischt werden. Zweitens lohnt es sich, Sicherheit als Prozess zu betrachten, nicht als einmalige Einstellung – also Geräte, Kontozugänge und Zahlungswege konsequent nach dem Prinzip „nur offizielle Wege“ zu prüfen. Denn gerade dort, wo Täter über SMS, E-Mail und Messaging die Freigabe von Transaktionen anstoßen, entsteht der Schaden nicht durch eine exotische Technik, sondern durch eine einfache Kette aus Vertrauen, Timing und Bestätigung. Wer das Muster erkennt, kann zumindest die Angriffsfläche verringern, bevor die Automatisierung aus dem Hintergrund bereits die nächste Kampagne anläuft.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Apple-ID-Diebstähle und Phishing-Wellen: So greifen Betrüger Konten und App-Stores an" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Apple-ID-Diebstähle und Phishing-Wellen: So greifen Betrüger Konten und App-Stores an" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Apple-ID-Diebstähle und Phishing-Wellen: So greifen Betrüger Konten und App-Stores an« bei Google Deutschland suchen, bei Bing oder Google News!