


BRÜSSEL / LONDON (IT BOLTWISE) – Die Nato geht nach eigenen Angaben von einer deutlich steigenden Zahl hybrider Angriffe Russlands auf Bündnisstaaten aus. Allein im vergangenen Jahr seien mehr als 200 erfasst worden, wobei alltägliche Cyberangriffe nicht mitgezählt seien. Der Verband betont zudem, dass die Angriffe in Häufigkeit, Schwere und Risikobereitschaft zunehmen. Als Antwort plant die Nato ein neues Netzwerk für kritische Energieinfrastruktur sowie gemeinsame Notfallübungen, unter anderem für Drohnen- und Cyberabwehr.
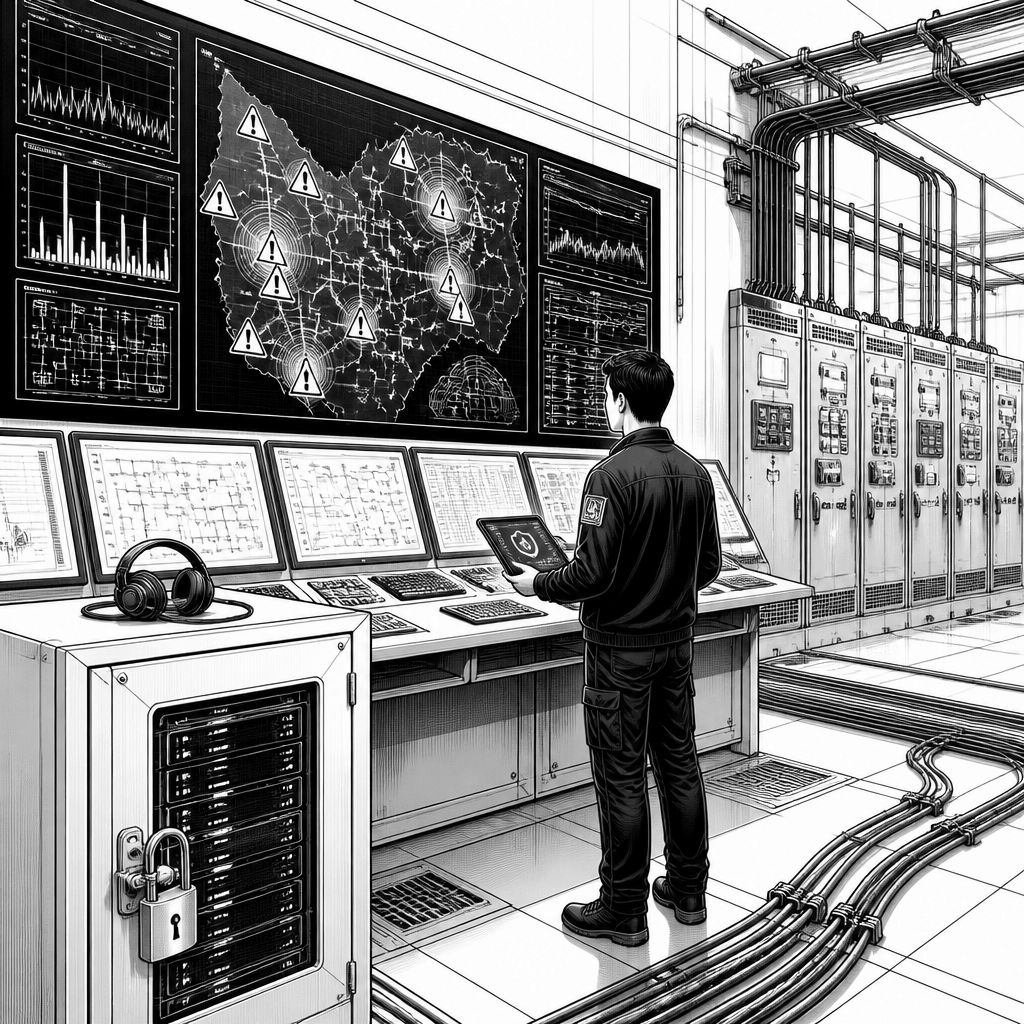
Die Nato beschreibt hybride Angriffe als eine Form von Einflussnahme, die zwischen offenem Krieg und alltäglicher Spionage angesiedelt ist: Aktionen laufen meist verdeckt, ohne dass ein klassischer militärischer Angriff sofort erkennbar wäre. Dazu zählt die Nato explizit etwa Sabotage, Cyberattacken und Desinformationskampagnen. Ziel sei häufig, einen Staat zu schwächen, Unsicherheit zu erzeugen und politische oder militärische Ziele zu erreichen, ohne die Schwelle zum offenen Konflikt zu überschreiten. Damit rückt nicht nur die Frage nach Angriffen selbst in den Mittelpunkt, sondern auch die Frage, wie schnell sich Muster erkennen und in betriebliche Sicherheitsmaßnahmen übersetzen lassen.
Für die aktuelle Lagebetrachtung nennt die Nato-Angabe eine konkrete Größenordnung: Allein im vergangenen Jahr seien mehr als 200 hybride Angriffe auf Nato-Staaten erfasst worden, wobei „alltägliche Cyberangriffe“ laut einem ranghohen Nato-Beamten nicht eingerechnet seien. Außerdem geht der Verband davon aus, dass es gegen das Nato-Hauptquartier jeden Monat Tausende entsprechende Aktivitäten gebe. Diese Kombination aus Fallzahl und Umfang legt nahe, dass es weniger um einzelne spektakuläre Ereignisse geht, sondern um ein dauerhaftes Handlungsmuster mit wiederkehrenden Zyklen. Technisch betrachtet verschiebt das den Schwerpunkt für Verteidigungsteams vom reinen Incident-Response-Denken hin zu kontinuierlicher Lageerkennung, also zu Überwachung, Korrelation und nachvollziehbarer Priorisierung von Signalen aus unterschiedlichen Quellen.
Wie solche Signale im Ernstfall aussehen können, zeigt die Nato am Beispiel eines Zwischenfalls am Flughafen Leipzig/Halle. Dort wurde nach Einschätzung des Nato-Vertreters das gefundene Sprengstoffmaterial als Hinweis darauf gewertet, dass ein russischer Geheimdienst direkt involviert gewesen sein könnte. Der Vorfall wird außerdem von der Nato als hybrider Angriff eingestuft, auch wenn es am Ende nicht zur Explosion gekommen ist. Wichtig ist dabei der Mechanismus: Die Einstufung als hybrider Angriff erfolgt nicht erst nach einem Schadenereignis, sondern bereits im Zuge der Bewertung von Indizien und der Einordnung unterhalb der offenen Angriffsschwelle. Für Betreiber und Sicherheitsverantwortliche ergibt sich daraus ein praktisches Problem: Wenn die „Beweiskette“ schneller bewertet und eskaliert werden muss als früher, wird die Zusammenarbeit zwischen Forschung, Forensik, IT-Sicherheit und physischer Sicherheitskoordination zur entscheidenden Zeitkomponente.
Die Nato spricht außerdem von einem Wandel in der Qualität der Angriffe. Laut Aussage des Beamten steigen dabei die Zahl, die Schwere und die Risikobereitschaft. Genau das ist für Unternehmen besonders relevant, weil „Schwere“ im Security-Kontext selten nur bedeutet, dass mehr Systeme betroffen sind; häufig geht es auch um bessere Vorbereitung, bessere Auswahl der Ziele und engere Verzahnung zwischen digitalen und physischen Angriffen. Die Nato verweist in diesem Zusammenhang auf das Auskundschaften kritischer Infrastruktur und Logistikketten sowie auf das Vorpositionieren von Schadsoftware in industriellen Steuerungssystemen. Das berührt direkt die Frage, wie viel „Zeit“ Angreifer mitbringen: Wer Schadsoftware in Leitsysteme integriert hat, kann unter Umständen zu einem späteren Zeitpunkt ohne großen zusätzlichen Zugriff wirken – und genau deshalb werden präventive Maßnahmen, Segmentierung und die Überprüfung von Wartungs- und Update-Prozessen so wichtig.
Als zentrale Antwort plant die Nato ein neues Netzwerk für kritische Energieinfrastruktur, das sogenannte Critical Energy Infrastructure Network. In diesem sollen mit Betreibern sicherheitsrelevante Informationen ausgetauscht werden. Solche Informationsnetzwerke sind in der Praxis vor allem dort wertvoll, wo sie mehr leisten als ein reines Pushen von Warnmeldungen: Sie schaffen gemeinsame Interpretationsmuster für Taktiken, Techniken und Prozeduren, ermöglichen das frühzeitige Erkennen wiederkehrender Indikatoren und verbessern die Abstimmung für koordinierte Gegenmaßnahmen. Ergänzend seien gemeinsame Notfallübungen geplant, einschließlich Unterstützung bei der Drohnenabwehr und bei der Cyberabwehr. Als Vorbild nennt die Nato ein bereits geschaffenes Netzwerk für Unterwasserinfrastruktur, das laut Aussage des Beamten zu einem deutlichen Rückgang sicherheitsrelevanter Vorfälle geführt habe. Für den Betrieb kritischer Infrastrukturen heißt das: Abwehrkonzepte sollen in gemeinsamen Abläufen „trainiert“ werden, statt erst bei einem Ereignis erstmals aufeinanderzuprallen.
Bei besonders schwerwiegenden hybriden Angriffen will sich die Nato nach eigenen Angaben auf verschiedene Weise verhalten. Dazu nennt der Verband explizit, dass der Oberbefehlshaber der Nato-Streitkräfte Bündnisstaaten sogar um den Einsatz offensiver Cyberfähigkeiten bitten könne. Diese Formulierung macht deutlich, dass es innerhalb des Bündnisses nicht nur um passive Abwehr geht, sondern auch um den Umgang mit der Frage, wann und wie sich digitale Operationen als Teil einer Gesamtstrategie rechtfertigen lassen. Aus Sicht der IT-Leitung in Unternehmen ist der praktische Teil weniger „offensiv vs. defensiv“, sondern die Konsequenz für Prozesse: Wenn Reaktionsketten schneller und in Bündnisstrukturen eingebettet werden, brauchen Organisationen klare Zuständigkeiten, standardisierte Kommunikationswege und harte Vorgaben für Logging, Beweissicherung und Kommunikationsfreigaben. Genau hier entscheidet sich oft, ob ein Ereignis im Nachhinein als „hybrid“ eingeordnet werden kann, oder ob frühzeitig verhindert wird, dass aus Vorstufen echte Wirkung entsteht.
Insgesamt zeigt die Nato-Beschreibung eine Lage, in der Cyber- und Infrastruktursicherheit stärker zusammenwachsen. Die Zahl „mehr als 200“ erfasster Fälle wirkt auf den ersten Blick wie eine Kennzahl für Politik und Medien, ist im Betrieb aber vor allem ein Hinweis auf Skalierung: Angriffe werden nicht als Einzelfall gedacht, sondern als wiederkehrende Operationen, deren Spuren sich in Logdaten, in Netzwerkverhalten und in physischen Sicherheitsprozessen wiederfinden lassen. Der geplante Aufbau eines Netzwerks für kritische Energieinfrastruktur sowie die Übungen für Drohnen- und Cyberabwehr zielen damit auf eine bessere Verknüpfung von Informationen, Zuständigkeiten und Technik. Für Betreiber energiebezogener Systeme bedeutet das konkret, dass Threat-Modeling, Segmentierung und Incident-Prozesse nicht als einmaliges Projekt behandelt werden dürfen, sondern als fortlaufende Grundlage – genau in dem Tempo, in dem die Nato laut eigener Einschätzung auch die Angriffe in ihren Qualitätsdimensionen steigen sieht.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Nato meldet mehr als 200 russische Hybridangriffe – Fokus auf Schutz kritischer Energieinfrastruktur" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Nato meldet mehr als 200 russische Hybridangriffe – Fokus auf Schutz kritischer Energieinfrastruktur" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Nato meldet mehr als 200 russische Hybridangriffe – Fokus auf Schutz kritischer Energieinfrastruktur« bei Google Deutschland suchen, bei Bing oder Google News!