


LONDON (IT BOLTWISE) – Eine bislang undokumentierte Banking-Malware namens KREMLIN nutzt in Brasilien gefälschte Bank-Anzeigen und installiert eine schädliche Browser-Erweiterung für Chrome und Edge. Die Kampagne kombiniert mehrstufige JavaScript-Loader, einen C++-Installer und Anti-Sandbox-Checks, um Credentials sowie Session Tokens abzugreifen. Für die Steuerung der Command-and-Control-Infrastruktur nutzt der Angreifer Ethereum-Smart-Contracts, um Endpunkte und Payload-Hosting dynamisch zu aktualisieren. Laut Beobachtungen sind seit Mai 2025 mindestens 1.515 infizierte Systeme beim „Network Canary“-Domain-Check auffällig geworden.
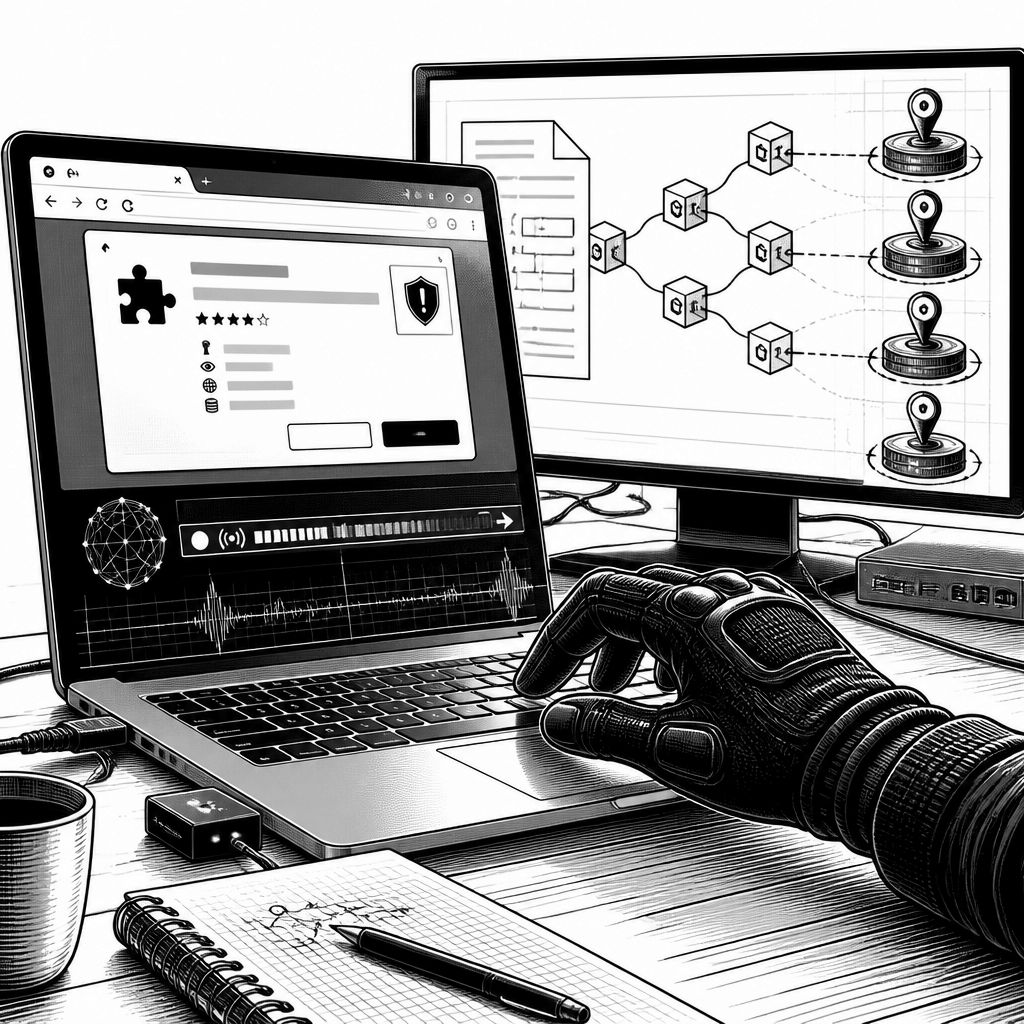
In Brasilien ist eine neue Angriffskette sichtbar geworden, die nicht erst bei der klassischen Malware-Verteilung ansetzt, sondern bereits beim Browser: Forschende beschreiben eine bislang nicht dokumentierte Banking-Malware-Operation namens KREMLIN, die gezielt Google Chrome und Microsoft Edge kapert. Im Zentrum steht dabei eine schädliche Erweiterung, die über ein Setup eingebracht wird, das sich wie Bank-, Rechnungs- oder Unternehmensdokumente tarnt. Der Einstieg erfolgt, indem ein Opfer eine JavaScript-Datei manuell ausführt; danach schaltet der Loader weitere Stufen frei und versucht konsequent, Analyseumgebungen zu umgehen, bevor echte Datenabflüsse starten.
Technisch fällt bei KREMLIN vor allem die Kombination aus mehrstufigem JavaScript-Loader, proprietärem Installer und Browser-Extension ins Gewicht. Laut Bericht nutzt die Schadsoftware mehrere Loader-Phasen und lädt zusätzliche Komponenten erst dann nach, wenn das System nicht in einer Sandbox oder virtuellen Maschine läuft. Schon die zweite Stufe setzt auf Persistenz über einen geplanten Task, holt sich Download-Standorte über Ethereum-Smart-Contracts und startet anschließend die nächste Phase. Der praktische Effekt ist eine hochgradig dynamische Infrastruktur: Payload-URLs und Hosting-Orte können über Smart-Contract-Logik nachgezogen werden, wodurch einzelne Gegenmaßnahmen wie das Blockieren fester Domains schwerer wirken.
Besonders detailliert wird im Bericht beschrieben, wie die Extension in Chromium-basierten Browsern installiert wird, ohne die Schutzmechanismen auszulösen. KREMLIN soll dazu eine öffentlich dokumentierte Integrity-Bypass-Technik einsetzen, die „Secure Preferences“ umgeht, den Developer Mode aktiviert und ein „protection.macs“-JSON-Objekt mit gefälschten Metadaten so manipuliert, dass die Extension als zulässig registriert wird. Die Extension trägt demnach den Namen „AVSync System Inc.“ und bezieht Version und ID über eine zuvor abgefragte Smart-Contract-Quelle. Vor dem Download prüft die Malware außerdem, ob bereits eine Version lokal installiert ist, und lädt den ZIP-Archiv-Content nur dann nach, wenn keine lokale Installation vorliegt oder die Versionen abweichen.
Beim Installer beschreibt der Bericht ein weiteres Muster, das für die Tarnung und das Umgehen von Signaturprüfungen typisch ist: Ein C++-Installer soll eine zu SentinelOne gehörende Binärdatei missbrauchen, um eine eigene, unsignierte Hauptkomponente über DLL-Sideloading zu laden. Die dabei gestartete Komponente „SentinelAgentCore.dll“ führt wiederum Prüfungen gegen Sandbox- und VM-Umgebungen durch, indem sie laufende Prozesse gegen eine Hardcode-Liste abgleicht und Hardwareeigenschaften wie CPU- und RAM-Kapazität bewertet. Wenn Prozesse passend sind oder das System eine zu geringe Ressourcenbasis zeigt (im Bericht genannt: nicht mehr als 2 CPUs beziehungsweise bis zu 3 GB RAM), beendet sich die Malware gezielt. Zusätzlich kommt ein „Network Canary“-Check hinzu: Die Schadsoftware versucht, eine Seite von einer nicht registrierten Domain herunterzuladen, und bricht bei gültiger Antwort bewusst ab – ein Hinweis darauf, dass in solchen Umgebungen Netzwerkzugriff simuliert wurde.
Der Datenabfluss erfolgt dann über die Browser-Extension. Nachdem ein WebSocket-Kanal zur Command-and-Control-Instanz aufgebaut ist (genannt wird „luizestrelhashapr[.]online: 443“), kann die Extension tab- und profilbezogene Informationen sammeln und komprimiert hochladen. Laut Beschreibung reicht das Spektrum von Screenshots des aktiven Tabs bis zur Auflistung von Tabs, Domains und aktiven Zuständen. Ebenso werden Cookies sowie Daten aus „sessionStorage“ und „localStorage“ exfiltriert; außerdem versucht die Extension, History-Einträge aus den vorherigen 15 Tagen zu sammeln – wobei das im Bericht als möglicherweise fehlschlagend eingeordnet wird, weil der Manifest-Request dafür offenbar nicht ausreichend Rechte enthält. Neben WebSocket wird eine zweite Steuerungsmethode erwähnt: periodische Polling-Requests auf einen „/google_api/“-Pfad, bei denen verschiedene CSS-Dateinamen implizit auf konkrete Befehle gemappt sind, etwa für Cookies/Storage, Tab-IDs, Screenshot-Uploads, Vollseiten-HTML oder das gezielte Abfragen von Konfigurations- und Redirect-Regeln.
Für die Einordnung in die Bedrohungslandschaft ist auch die Zeitachse relevant: Laut Bericht ist die Operation seit mindestens Mai 2025 aktiv, mit dem Übergang zu Ethereum-Smart-Contracts am 19. Mai 2026. Darüber hinaus führen die Forschenden an, dass seit dem 16. Juni 2025 mehrere Kampagnen beobachtet wurden und dass neben der KREMLIN-Extension auch Off-the-shelf-Trojaner wie Pulsar RAT und Remcos RAT eingesetzt wurden. Als strukturelles Vergleichssignal wird zudem erwähnt, dass ein ähnlicher Installationsansatz über „Phantom Extension“ und „GhostChrome-X“ bereits in einem spät im August 2026 beschriebenen Szenario eines China-gebundenen Akteurs (APT31) genutzt worden sein soll, das auf gepatchten Chrome- und Windows-Nulldays setzte und eine credential-stehlende Browser-Extension namens „GemStone“ installierte. Für Verteidiger ergibt sich daraus vor allem eine praktische Leitplanke: Die Beobachtungsdaten von Elastic nennen 1.515 Systeme, die beim Network-Canary-Check Anfragen absetzten, mit einem Schwerpunkt auf Geolokationen in Brasilien; obwohl die Endkomponente bei diesen Systemen weiterhin vorhanden ist, hätten die Manipulationen an den Abwehrmechanismen laut Analyse das Timing der Kampagne kurzfristig verschoben und damit potenziell zusätzliche Zeit für Incident Response geschaffen.
Für Unternehmen mit Banking-nahem Webverkehr ist die größte operative Konsequenz weniger die reine Extension selbst, sondern das Zusammenspiel aus dynamischer C2-Adressierung, Anti-Analyse-Logik und browserinternen Zugriffsfähigkeiten. Wer bei der Abwehr nur auf traditionelle Dateisignaturen reagiert, findet sich schnell in einem Nachteil wieder, weil Installer, Loader und Browser-Komponenten flexibel nachgeladen werden. Sinnvoll ist daher ein mehrschichtiger Ansatz aus Browser-Härtung (z. B. Kontrolle installierter Extensions und deren Integrität), Endpoint-Monitoring auf Persistenz über geplante Tasks sowie Netzwerk- und Proxy-Analysen auf die im Bericht beschriebenen Muster, etwa WebSocket-Aufbauten und periodische Polling-Requests auf definierte Pfade. Gleichzeitig zeigt die Nutzung von Ethereum-Smart-Contracts, dass klassische Domain-Blocklisten allein nicht ausreichen: Wenn Endpunkte über Smart-Contract-„Dead Drops“ rotieren, müssen Sicherheitsprozesse stärker auf Verhaltensindikatoren und auf die Kette vom initialen Dokument-Loader bis zur installierten Erweiterung ausgerichtet werden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KREMLIN-Banking-Malware kapert Chrome und Edge per Browser-Extension" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KREMLIN-Banking-Malware kapert Chrome und Edge per Browser-Extension" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KREMLIN-Banking-Malware kapert Chrome und Edge per Browser-Extension« bei Google Deutschland suchen, bei Bing oder Google News!