


LONDON (IT BOLTWISE) – Eine kritische Schwachstelle im Issabel-Framework (CVE-2026-89026, bis zu 9,8 im CVSS v3.1) wird aktiv ausgenutzt. Angreifer umgehen die Authentifizierung über eine hart codierte HS256-JWT-Signatur, um gültige Bearer-Tokens zu fälschen. Mit diesen Tokens können sie über den Manager-Endpunkt „/pbxapi/manager/originate“ OS-Kommandos ausführen lassen. Ein Fix ist am 1. August 2026 bereitgestellt worden und ersetzt den statischen Schlüssel durch einen Eintrag in „/etc/issabel.conf“.
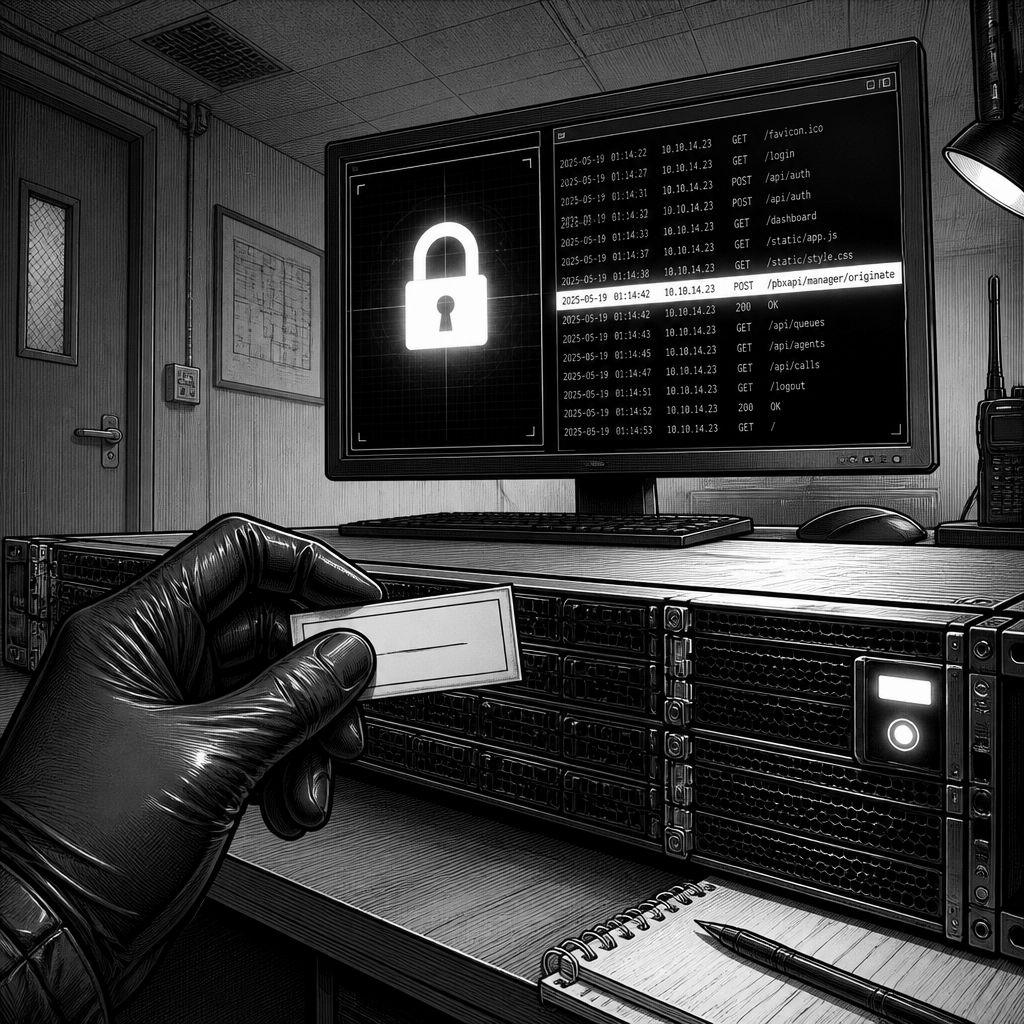
Das Issabel-Framework, ein webbasierter Baustein für die Open-Source-VoIP-PBX-Software, steht aktuell wegen einer besonders gefährlichen Designlücke im Fokus der Security-Community. Im Zentrum steht die Schwachstelle CVE-2026-89026 mit einem CVSS v3.1-Wert von 9,8 und einem CVSS v4.0-Wert von 9,3. Laut der beschriebenen Analyse ermöglicht der Fehler einen unauthentifizierten Remote-Zugriff, der direkt in die Betriebssystemebene durchgreift. Entscheidend ist dabei nicht nur die Klasse der Lücke, sondern die konkrete Angriffskette: Ein Angreifer kann erst Tokens fälschen und diese dann für einen Aufruf nutzen, der interne Funktionalität mit OS-Kommandos verknüpft.
Technisch basiert der Angriffsweg auf einem hart codierten Signaturschlüssel im JWT-Verfahren. In der Datei „pbxapi/index.php“ soll laut der Meldung eine HS256-JWT-Schlüsselzeichenfolge enthalten sein, die bei jeder Installation identisch bleibt. Genau diese Konstellation macht aus einem reinen Authentifizierungsmechanismus ein Konstrukt, das sich außerhalb der erwarteten Vertrauensgrenze nachbauen lässt: Wenn der Signaturschlüssel bekannt oder erratbar ist, kann ein Angreifer selbstständig gültige Bearer-Tokens erzeugen. Das schränkt die Rolle von „Passwörtern“ und Sitzungen auf der Anwendungsebene im Grunde auf Null ein, weil das System die Signatur als Beleg für Berechtigung akzeptiert.
Für die praktische Ausnutzung kommt dann der zweite Teil der Kette: das Zusammenspiel der gefälschten Token mit einem Management-Endpunkt. Der beschriebene Mechanismus sieht vor, dass Angreifer den Endpunkt „/pbxapi/manager/originate“ aufrufen und dabei den Parameter für die Systemanwendung setzen. Damit wird Asterisk, die darunterliegende PBX-Engine, so angestoßen, dass sie im Ergebnis beliebige OS-Kommandos ausführt – und zwar in der Identität des Asterisk-Users. Aus Verteidigungssicht ist das besonders heikel, weil damit typische Härtungsmaßnahmen wie „nur lesender“ Webzugriff nicht mehr helfen: Der Angreifer startet Code auf dem Host selbst, nutzt also nicht nur Datenabfluss, sondern direkten Kontrollgewinn.
Dass es sich nicht um eine reine theoretische Schwachstelle handelt, zeigt der zeitliche Verlauf der Beobachtungen. Ein Patch wurde laut Quelle am 1. August 2026 veröffentlicht, wodurch die harte Kodierung des JWT-Schlüssels entfernt und durch einen Schlüssel ersetzt wird, der in „/etc/issabel.conf“ gespeichert ist. Dadurch verschwindet der Kernhebel der Angriffe: Der Signaturschlüssel ist nicht mehr installationsübergreifend gleich, sondern pro System eindeutig. Zusätzlich wird erwähnt, dass die Shadowserver Foundation eine erste Ausnutzung von CVE-2026-89026 am 9. September 2026 festgestellt habe. Konkrete Informationen zur realen Angriffslogik im Feld – etwa welche Zielumgebungen priorisiert werden, welche Befehle typischerweise ausgeführt werden oder ob es eine bestimmte Tätergruppe gibt – werden in der Meldung jedoch noch nicht geliefert.
Für Betreiber ergibt sich daraus ein klares Priorisierungsbild: Wenn Issabel-Framework in Produktion läuft, sollte der Fix nicht als „nice to have“ behandelt werden, sondern als unmittelbare Pflichtaufgabe. Der Grund ist die Kombination aus unauthentifiziertem Einstieg und der Möglichkeit, Asterisk zu OS-Kommandos zu bewegen. In vielen Umgebungen sitzt das PBX-System zwar im eigenen Netzsegment, aber genau solche Systeme werden häufig als „vertrauenswürdig“ betrachtet und deshalb weniger eng überwacht. Sobald ein Angreifer die JWT-Signatur fälscht, benötigt er keine gültigen Accounts und kann so auch lokale Schwachstellen im Passwortmanagement umgehen.
Auch für die Betriebsteams ist der Fix deshalb nur die halbe Miete: Selbst nach dem Update lohnt es sich, die Umgebung nach typischen Ausnutzungsindikatoren abzusuchen. In Frage kommen zum Beispiel Authentifizierungs- und Requestmuster auf „/pbxapi/manager/originate“, ungewöhnliche System-Parameter sowie Spuren auf dem Host, die zu OS-Kommandos durch Asterisk passen. Weil der Detailgrad zur Missbrauchsvariante fehlt, ist die beste Strategie eine Kombination aus Applikations-Logging, Host-Telemetrie und Zugriffskontrollen, die den PBX-HTTP-Zugang auf das absolut notwendige Minimum reduzieren. Wer außerdem eine mehrschichtige Netzwerksegmentierung nutzt, kann die Angriffsfläche deutlich verkleinern, selbst wenn die eigentliche Ursache bereits behoben ist.
In der breiteren Markt- und Sicherheitslandschaft zeigt der Fall außerdem, wie gefährlich statische Schlüssel in Web-Integrationen sein können. Das Muster „hard-coded JWT Signing Key“ taucht wiederholt in verschiedenen Systemen auf, weil es zwar schnell einsetzbar ist, aber bei Verteilung oder Replikation zum Skalierungstreiber für Angriffe wird. Für Hersteller und Integratoren ist deshalb die Lehre nicht nur „patchen“, sondern „geheimnisse pro Installation individualisieren“ und die Signaturprüfung so gestalten, dass ein Schlüsselkompromiss nicht automatisch zu Authentifizierungsverlust führt. Für Unternehmen, die PBX- und UC-Komponenten als kritisch betrachteten Betriebsbaustein einsetzen, erhöht das den Druck auf regelmäßige Security-Updates und klare Prozesse, wie schnell ein Fix ausgerollt und überprüft wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CVE-2026-89026: Issabel-Framework offen für Remote-OS-Kommandos" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CVE-2026-89026: Issabel-Framework offen für Remote-OS-Kommandos" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CVE-2026-89026: Issabel-Framework offen für Remote-OS-Kommandos« bei Google Deutschland suchen, bei Bing oder Google News!