


LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Android-Malware RatHat, die über smishing und malvertising auch Nutzer zur Installation präparierter APKs bringt. Im Betrieb kombiniert die Schadsoftware Accessibility-Missbrauch mit einer lokalen ADB-Selbst-Pairing-Strategie, um die Android-App-Sandbox zu umgehen und Shell-Zugriff zu erlangen. Entscheidend ist: Selbst nach der Deinstallation soll der Angreifer weiterhin Shell-Zugriff behalten und das Setup bei Bedarf neu starten können. Zusätzlich nutzt RatHat ein Go-basiertes Agent-Modul und einen FRP-Reverse-Tunnel, um Kommandos aus einer Command-and-Control-Instanz umzusetzen.
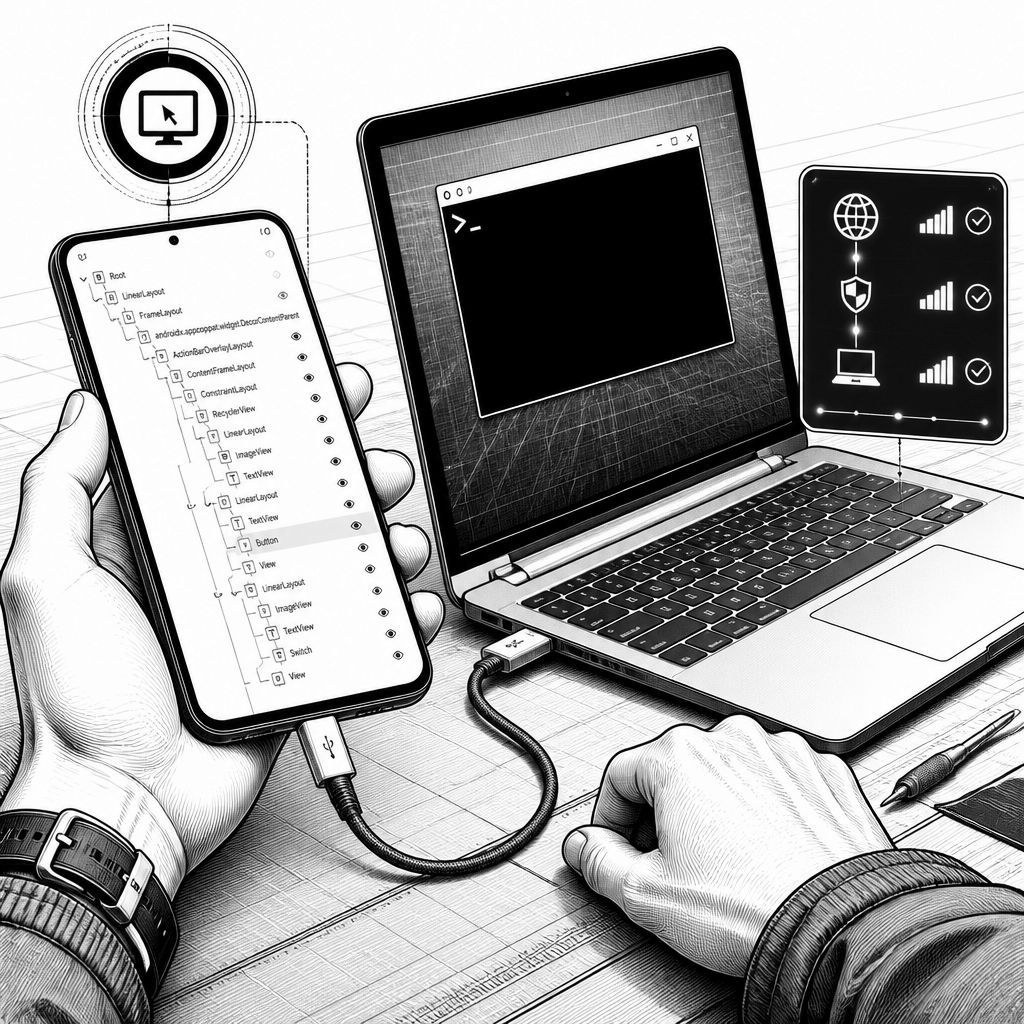
RatHat zeigt, wie schnell sich Android-Angriffe von reinen „App-Infizierungen“ hin zu persistenten Systemzugriffen entwickeln. Sicherheitsforscher ordnen die Kampagnen China-basierten Bedrohungsakteuren zu und beschreiben eine KI-gestützte Entscheidungslogik, die auf kompromittierten Geräten sowohl zur Navigation als auch zur Bedienung von Oberflächen eingesetzt wird. Über smishing und malvertising gelangen Betroffene typischerweise zu irreführenden Portalen, die eine Installation scheinbar legitimer Downloads anstoßen. Technisch auffällig ist dabei nicht nur die mehrstufige Payload-Strategie, sondern die Kombination aus Accessibility-Abuse und einer automatisierten ADB-Nachbildung, die den üblichen Schutz der Android-Anwendungsgrenzen unterläuft.
Im Kern nutzt RatHat einen Mechanismus, der als lokales ADB-Selbst-Pairing beschrieben wird. Sobald die Malware Accessibility-Berechtigungen erlangt hat, wird der Weg zu Developer Options und speziell zu Wireless Debugging vorbereitet; anschließend soll die Schadsoftware aus dem Gerät heraus den sechsstelligen ADB-Pairing-Code extrahieren. Damit entsteht ein lokaler Android-Debug-Zugriff, der nicht wie bei vielen klassischen Schadapps bei jedem Schritt an die App-Sandbox gebunden bleibt. Die Forscher berichten, dass RatHat native Daemons nachlädt, die mit Shell-Level-Privilegien arbeiten, und diese out-of-lifecycle vom restlichen App-Lifecycle entkoppelt. Genau solche Langlebigkeit ist für Incident-Responder gefährlich, weil ein „App gelöscht“ in der Praxis häufig nicht gleichbedeutend mit „Zugriff zurückgezogen“ ist.
Damit sich die Schadsoftware in Security-Workflows besser versteckt, enthalten die APKs mehrere Anti-Analyse-Techniken. Dazu zählt Container tampering: bestimmte Dateien werden im Paket so deklariert, dass sie als Verzeichnisse interpretiert werden oder dass ein ZIP-Flag für allgemeine Verschlüsselung gesetzt ist, wodurch sie von Androids libziparchive übersehen werden, während andere Werkzeuge wie unzip oder apktool sie dennoch sehen. Zusätzlich wird ein „Manifest bomb“-Ansatz beschrieben, bei dem undokumentierte 0x9999-Chunk-Header in AndroidManifest.xml Zeitouts oder Abstürze automatisierter Analyse-Pipelines auslösen sollen; Androids native Laufzeit soll diese Konstellation dagegen überspringen. Auch DEX-Bytecode-Poisoning und ein doppelt verschlüsseltes String-Handling („StringCrypto: Base64“) kommen zum Einsatz, um Disassemblierung und Textanalyse zu erschweren.
Die Architektur setzt sich laut Analyse aus drei Teilen zusammen: einer bösartigen Android-Anwendung, einem Go-Agenten und einem FRP-Reverse-Proxy-Client. Die Android-App fungiert als „Conduit“, um Berechtigungen zu sammeln und die nächsten Phasen der Attacke zu starten. Der Go-Agent wiederum tarnet sich als native Library und verwendet die bereits über den lokalen ADB-Daemon gewonnenen Shell-Fähigkeiten, um Kommandos auszuführen, Persistenz aufzubauen und zudem Power-Management-Ausnahmen zu aktivieren. Nebenbei beschreibt die Analyse, dass die FRP-Komponente eine sichere Reverse-Tunnel-Verbindung zu einem Command-and-Control-Server bereitstellt, sodass der Operator jederzeit bidirektional mit dem Gerät kommunizieren kann, obwohl direkte eingehende Verbindungen häufig durch Netzrestriktionen begrenzt sind.
Besonders relevant für die Praxis ist die Frage, was nach einer Deinstallation passiert. Die Forscher stellen heraus, dass der Angreifer Shell-Zugriff auch dann behalten soll, wenn das Opfer die Malware entfernt. Der Operator könne dann die lokale Diensteinrichtung nutzen, um zu prüfen, ob die Malware noch vorhanden ist, und andernfalls die Wiedereinrichtung anstoßen. In der Folge wird ein klassisches Response-Schema („Uninstall, dann ist Ruhe“) zu kurz greifen; stattdessen müssen Security-Teams nach Spuren im Gerätezugriff suchen, also etwa nach Aktivierungen, Debugging-bezogenen Konfigurationen und Indikatoren für persistente Services. Genau hier wird deutlich, warum die Kombination aus ADB-Zugriff, Accessibility-Features und mehreren Ebenen an Daemons als zusammenhängender Angriffspfad gedacht ist.
Für die Bedienung und Ausleitung von Aktionen kommt zusätzlich eine KI-Schicht hinzu. RatHat soll den live Accessibility-Baum der Oberfläche in XML serialisieren und diese Informationen mit einem generativen KI-Assistenten verarbeiten. Die Ausgaben würden dann nicht als „Chat-Erlebnis“, sondern als Steueranweisungen genutzt: Zielkoordinaten auf dem Bildschirm als JSON, das Abgleichen realen Textes mit dem extrahierten XML und das Signalisieren von Navigationskommandos wie Scrollen. Aus Sicht der Abwehr verschiebt das den Angriff in Richtung „Real-User-Interaction“-Automatisierung, bei der statische Signaturkontrollen gegen einzelne APK-Merkmale weniger Wirkung entfalten, weil Entscheidungs- und Navigationslogik zur Laufzeit entsteht und sich die Aktivität stärker am Verhalten orientiert als an festen Codepfaden. Die C2-Kommandos sollen darüber hinaus Aufgaben wie das Sammeln von SMS, das Auslesen von Credential-Daten, das Nehmen von Screen-Captures, das Protokollieren von Tastatureingaben inklusive der im Browser-Adressbereich eingegebenen URLs sowie das Erfassen installierter Apps abdecken; ergänzt wird das Ganze durch einen Hardware-Level-Keylogger im Go-Agent.
Für die nächsten Schritte in der Organisation bedeutet das vor allem: Schutzmaßnahmen dürfen nicht allein an App-Installationen oder Signaturen hängen bleiben. Wenn ein Angriff bewusst ADB- und Debugging-Funktionen in den Mittelpunkt stellt, müssen Richtlinien für Wireless Debugging, die Überwachung von Pairing-Ereignissen sowie „Device Hardening“ gegen persistente lokale Services stärker priorisiert werden. Gleichzeitig steigen die Anforderungen an Monitoring auf Endpoint-Ebene: Accessibility-Nutzung, Daemon-Interaktionen und ungewöhnliche Reverse-Tunnel-Verbindungen sind Indikatoren, die sich funktional ermitteln lassen, auch wenn die konkrete APK-Struktur sich zwischen Kampagnen ändern kann. RatHat macht damit ein Muster sichtbar, das viele Teams schon aus anderen Plattformen kennen: Die eigentliche Schadsoftware ist häufig nur der Zugang: Entscheidend ist, wie der Zugriff auf Betriebsmittel erhalten, erweitert und wiederhergestellt wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "RatHat Android-Malware missbraucht ADB, bleibt nach dem Deinstallieren aktiv" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "RatHat Android-Malware missbraucht ADB, bleibt nach dem Deinstallieren aktiv" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »RatHat Android-Malware missbraucht ADB, bleibt nach dem Deinstallieren aktiv« bei Google Deutschland suchen, bei Bing oder Google News!