


LONDON (IT BOLTWISE) – Wenn Domains von ehemaligen CDN-Anbietern wieder angemeldet werden, laden tausende Websites oft weiter unbemerkt Skripte von fremden Servern. Content Security Policy im Report-Only-Modus zeigt Sicherheitsverantwortlichen exakt, welche Drittcode-Ressourcen im Browser tatsächlich ausgeführt würden. Der Ansatz ergänzt klassische Code-Scans, weil die Verantwortung dort normalerweise nur beim eigenen Deployment liegt. Für Zahlungsseiten macht PCI DSS v4.0.1 das Inventar und die Erkennung nicht autorisierter Änderungen zur Pflicht.
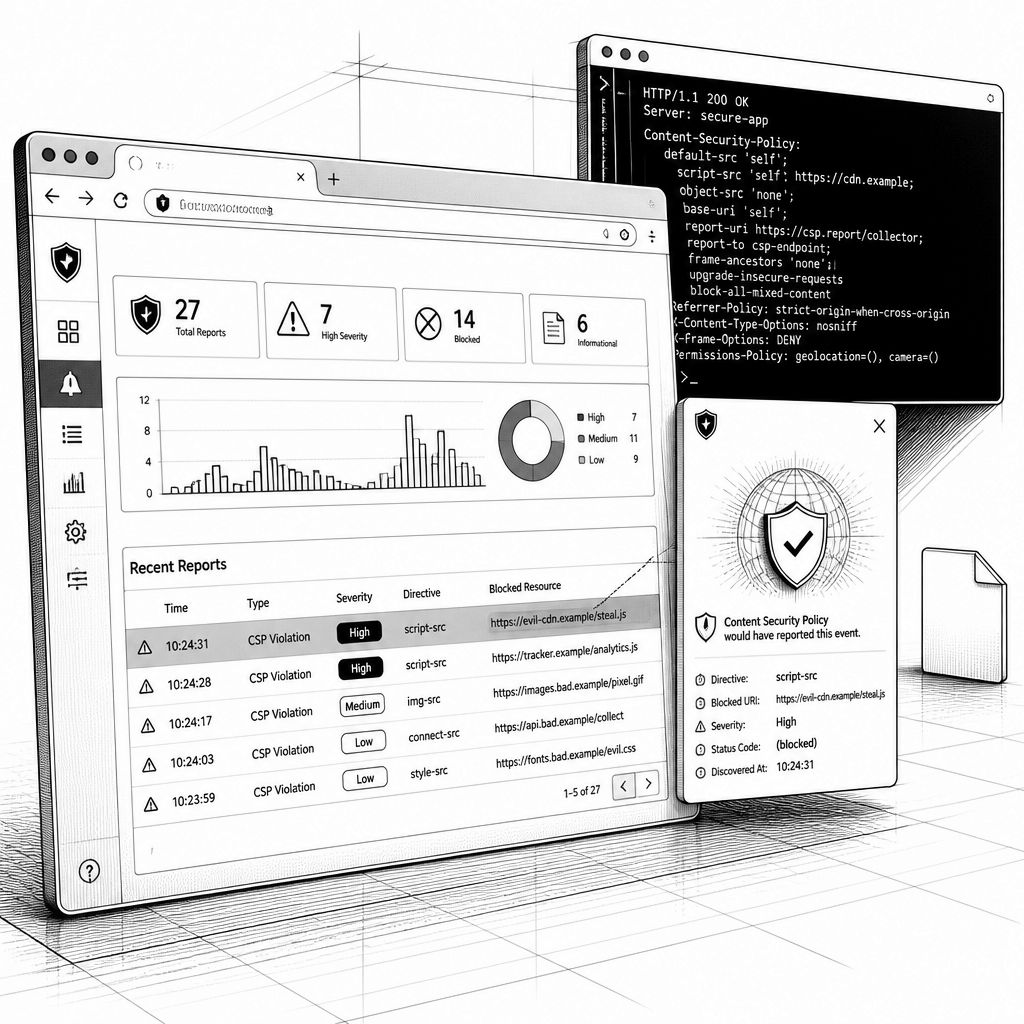
Die typische Sicherheitslücke bei kompromittierten Web-Setups wirkt auf den ersten Blick paradox: Das schädliche Skript sitzt nicht auf dem Server, den ein Team überwacht, sondern wird erst beim Seitenaufruf im Browser nachgeladen. Genau dieses Muster beschreibt eine Reihe von Fällen, bei denen ursprünglich harmlose oder verwaiste Ressourcen plötzlich unter fremder Kontrolle standen. Im Juli 2025 wurde eine Domain neu registriert, die zuvor zu einem Content-Delivery-Network gehört hatte; das CDN war längst stillgelegt und der Teil-Domainraum für Assets war abgelaufen. Tausende Websites und Code-Repositories behielten jedoch harte Hostname-Referenzen darunter, sodass jede spätere Anfrage auf die neue Infrastruktur des Domaininhabers läuft – auch dann, wenn die eigene Website „aus der Ferne“ unverändert wirkt.
Damit wird sichtbar, warum klassische Prüfmethoden oft an der falschen Stelle ansetzen: Static Analysis, Dependency Scanning und Software Composition Analysis fokussieren darauf, was eine Organisation baut und deployt. Bei einem dritten-party
<![CDATA[
-Tag ist das Bild jedoch unvollständig, weil der eigentliche Inhalt erst über HTTP(S) beim Seitenrendering hinzukommt und dabei von Faktoren wie Geografie, User-Agent, Referrer oder Session-Status abhängen kann. Ein Crawler, der die Datei einmal aus einem Rechenzentrum abfragt, sieht unter Umständen eine „saubere“ Variante, während ein Nutzer im mobilen Netz in einem anderen Land eine andere Antwort bekommt. Die Magecart-artigen Client-Side-Angriffe nutzen dann nicht die Server-Komplexität, sondern die gleiche Ausführungsumgebung wie eigener First-Party-Code: Das Script kann das DOM auslesen, Formulare Zeichen für Zeichen mitschreiben, Cookies sowie Local Storage nutzen und beliebige Outbound-Requests starten.
Gegen diese besondere Angriffsfläche ist Content Security Policy (CSP) mehr als nur ein XSS-Abwehrmechanismus. Ihr zweiter Zweck adressiert genau das Problem „Ich weiß noch nicht, was da im Browser tatsächlich läuft“: Mit CSP lässt sich steuern, welche Ressourcen geladen und ausgeführt werden dürfen, und vor allem können diese Ereignisse protokolliert werden. Für Security-Teams sind solche Meldungen deshalb so wertvoll, weil sie aus echten Browser-Session-Daten stammen – aus realen Regionen, mit realen Geräten und Nutzerkontexten. Der Security-Mehrwert ergibt sich aus der Beobachtbarkeit: Wenn ein Payload nur für eingeloggte Nutzer in einem bestimmten Land anspringt, dann erscheint das als Pattern in den Reports, weil der Browser, der den Code ausgeführt hat, die Policy-Ereignisse zurückmeldet.
Praktisch wird das Argument „CSP bricht die Website“ durch einen Betriebsmodus entschärft, der keine Verhaltenänderungen auslöst: Content-Security-Policy-Report-Only. In diesem Modus wird nichts blockiert, nichts durchgesetzt, und keine Seite erfährt eine Abweichung vom bisherigen Ablauf. Gleichzeitig sammelt das System die Daten darüber ein, welche Ressourcen oder Skriptpfade eine Policy verletzt hätten. Genau damit wird die erste Einführung zu einem Messprojekt statt zu einer riskanten Umstellung: Man baut sich eine Liste der tatsächlich ausgeführten Skripte, bewertet anschließend Abweichungen und erzeugt die Basis für eine genehmigungsfähige „allow“-Politik. Die Quelle beschreibt zudem, dass sich die Zahl der ausführenden Drittparteien dabei häufig deutlich höher zeigt als erwartet.
Für Unternehmen im Zahlungsverkehr ist das Thema zusätzlich durch Regulierung „hart“ geworden. PCI DSS v4.0.1 macht die bisherigen Best Practices zu Anforderungen: Für relevante Kapitel nennt die Quelle die Punkte 6.4.3 und 11.6.1, die seit dem 31. März 2025 verbindlich sind. Das Ziel ist dabei nicht nur, Skripte zuzulassen, sondern eine autorisierte Inventarisierung inklusive Geschäftsbegründung zu führen und Mechanismen zu etablieren, die unautorisierten Änderungen auf Payment Pages sowie an HTTP-Headern erkennen und melden. In der Praxis heißt das: Eine QSA fragt nicht nur nach einer Policy, sondern nach einem nachvollziehbaren Evidence-Trail, und genau hier kann ein CSP-Reporting-Ansatz die Lücke zwischen „wir deployen kontrolliert“ und „im Browser wurde tatsächlich X ausgeführt“ schließen.
Ein funktionierender Rollout beginnt daher bewusst klein und datengetrieben: Zunächst wird CSP im Report-Only-Modus ausgerollt, anschließend werden für einen initialen Zeitraum Daten gesammelt, typischerweise über eine Woche. Aus den gemeldeten Ereignissen lässt sich dann ein erstes Inventar ableiten, das später über Änderungen hinweg aktualisiert, und die Governance für neue Skripte kann auf den gemessenen Fakten aufsetzen. Die Quelle nennt als Zeitbezug zudem eine langfristige Auswertung, nach der CSP-Adoption über zehn Jahre deutlich zugenommen habe; unabhängig vom exakten KPI zeigt das vor allem einen Trend: Sichtbarkeit wandert von „Deployment-Qualität“ hin zu „Execution-Realität im Browser“. Report URI wird in diesem Kontext als clientseitige Sicherheitsplattform positioniert, die genau die Fragen beantwortet, die ein Server-Scan allein nicht löst: Welche Drittparteien führen Code aus? Welche Änderungen kommen gegenüber dem Vortag hinzu? Und welche Hosts korrespondieren mit als feindlich eingeordneten Infrastrukturen.
Auch der operative Aufwand wird als gering beschrieben, weil der Ansatz keine zusätzlichen Agenten oder SDKs in die Stack einführt und kein JavaScript auf die Seite „dazu schreibt“. Aus Sicht eines Teams bedeutet das vor allem: ein Header-Change, anschließend eine Auswertung über die nächsten 48 Stunden, um die ersten Ausführungslisten zu erhalten. Interessant ist dabei die Perspektive, die die Quelle betont: Der Browser meldet nicht „die Liste, die wir erwartet hätten“, sondern die Liste dessen, was wirklich beim Laden passiert. Für viele Organisationen ist das der Moment, in dem sich die eigene Angriffsfläche neu sortiert – besonders dann, wenn Drittcode nicht nur „irgendwo eingebunden“ ist, sondern zeitverzögert nachgeladen wird und damit auch nach dem letzten eigenen Deployment neue Risiken entstehen können.
Insgesamt lässt sich der Nutzen so zusammenfassen: Man reduziert die blinden Flecken zwischen dem, was auf dem eigenen Server existiert, und dem, was Endnutzer tatsächlich ausführen. Zugleich bietet CSP-Reporting eine Möglichkeit, mit konkreten Belegen zu arbeiten, statt mit Annahmen über „vermutlich harmlose“ Drittanbieter. Das wird nicht nur für klassische Security-Initiativen relevant, sondern auch für Plattform- und Compliance-Teams, die Inventare, Integritätsnachweise und Änderungsdetektion in einer prüfbaren Form abbilden müssen. Und genau an diesem Punkt wird der Unterschied deutlich: Nicht der fehlende Scanner ist das Problem, sondern die Tatsache, dass Drittcode im Browser erst nach dem Deployment sichtbar wird.
]]>


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CSP-Report-Only und Report URI: Sichtbarkeit für fremde Skripte im Browser" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CSP-Report-Only und Report URI: Sichtbarkeit für fremde Skripte im Browser" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CSP-Report-Only und Report URI: Sichtbarkeit für fremde Skripte im Browser« bei Google Deutschland suchen, bei Bing oder Google News!