


COLORADO / LONDON (IT BOLTWISE) – Unbekannte Angreifer haben im vergangenen Monat die IT-Systeme von zwei Wasserversorgern in Colorado kompromittiert. Nach Angaben aus dem Umfeld des Gouverneurs änderten sie Pumpzyklen, deaktivierten Alarme und nahmen Einstellungen an der Leittechnik vor, bevor Betreiber die Kontrolle zurückerlangten. Laut der Landesregierung betrafen die Vorfälle keine Trinkwasserqualität oder Behandlungsschritte. Der Fall reiht sich damit in eine bundesweite Serie ein, in der digitale Systeme in der Wasser- und Abwasserinfrastruktur zunehmend zum Angriffsziel werden.
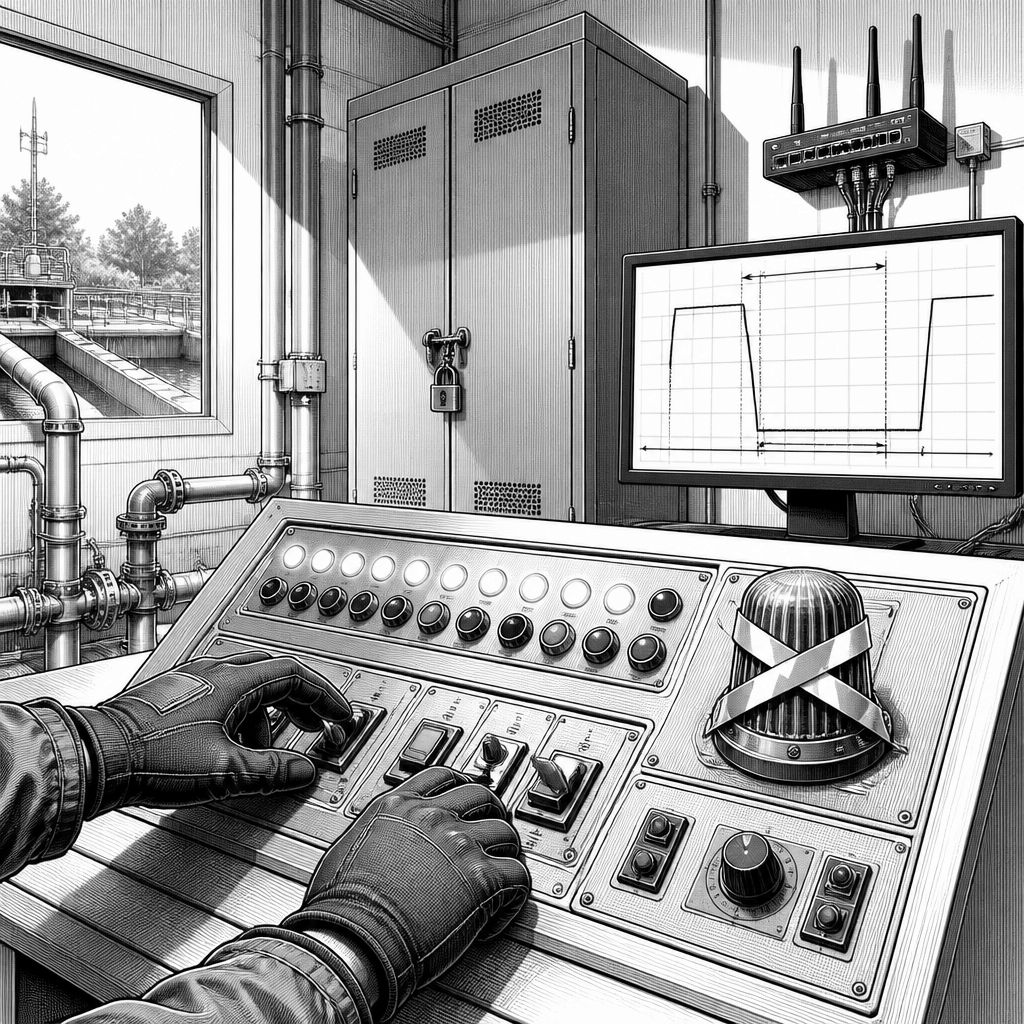
Die Meldung aus Colorado wirkt auf den ersten Blick lokal, technisch betrachtet zeigt sie jedoch ein wiederkehrendes Muster: Angreifer nutzen Schwachstellen in digitalen Leit- und Fernzugriffen, um in Prozesse einzugreifen, die eigentlich unmittelbar mit physischer Infrastruktur verknüpft sind. In den betroffenen Fällen ging es laut Angaben aus dem Umfeld der Landesregierung um zwei „kleinere“ Wasserversorger, deren computerbasierte Systeme Interventionen zuließen. Dabei wurden Pumpzyklen verändert, Alarmfunktionen abgeschaltet und Geräteeinstellungen angepasst, bevor die Betreiber den Betrieb wieder in den eigenen Zugriff bekamen. Dass die Vorfälle keine Trinkwasserqualität oder Behandlungsprozesse beeinträchtigten, senkt zwar das akute Risiko für Verbraucher, macht aber gleichzeitig deutlich, dass die operative Steuerfähigkeit einer Anlage ein zentrales Sicherheitsziel bleibt.
Entscheidend ist die Art der Manipulation: Solche Eingriffe treffen nicht nur klassische IT-Systeme wie E-Mail oder Dateiserver, sondern auch Komponenten der so genannten Operational Technology (OT). Der Gov.-Sprecher Eric Maruyama ordnete den Sachverhalt als „brief incidents“ ein, die schnell adressiert worden seien, und verwies darauf, dass die Anbieter den Staat anschließend informiert hätten. Im Kern beschreibt das die Schnittstelle zwischen IT und OT: Wenn Angreifer in Umgebungen eindringen, in denen Steuerbefehle für Pumpen, Ventile und andere Maschinen laufen, können sie direkt beeinflussen, wie ein Standort Wasser fördert, Druck aufbaut und in welcher Reihenfolge Anlagen reagieren. Genau diese Brücke zwischen Internet-Exposition und physischer Wirkung versuchen viele Behörden durch weniger direkte Angriffsflächen zu schließen.
Die Einordnung als Teil einer größeren Welle liefert zusätzliche Belastbarkeit. In diesem Jahr sollen laut Umweltbehörde (EPA) mehr als 100 Trinkwasser- und Abwasseranlagen in insgesamt 12 Bundesstaaten Ziel von Cyberangriffen gewesen sein. Besonders auffällig ist der Hinweis auf eine breite geografische Streuung und auf den Umgang mit unterschiedlichen Betriebsgrößen: Gerade kleinere und ländliche Versorger verfügen häufig über begrenzte Budgets und wenige Sicherheitsrollen, sodass die Härtung von OT-Umgebungen nicht immer so konsequent gelingt wie in großen Konzernen. Bundesbehörden hatten bereits im Sommer davor gewarnt, dass bei internetverbundenen OT-Systemen die Gefahr steigt, wenn z. B. Steuerkomponenten wie speicherprogrammierbare Steuerungen (PLCs) für den Zugriff von außen erreichbar bleiben oder Konfigurationen nicht ausreichend segmentiert sind.
Technisch wird in den Warnungen vor allem auf die Fernzugriffs- und Konfigurationskette abgestellt. Laut Berichten von FBI und EPA zielten Angreifer in mindestens sieben Staaten auf internet-facing PLCs und sollen Gerätkonfigurationen verändert haben. In einzelnen Fällen wurde dabei sogar die Überwachung oder die Kontrolle über Systeme beeinträchtigt, was sich als Verlust von Wasserdruck oder als Hochwasser-Ereignisse äußern kann. Für Betreiber ist dabei weniger die „Name-and-shame“-Komponente relevant als die robuste Architekturfrage: Wie gut lassen sich kritische Steuerpfade vom öffentlichen Netz trennen, wie sauber greifen Rollen- und Authentifizierungsmechanismen, und wie schnell können Teams zwischen automatisiertem und manuellem Betrieb wechseln, wenn Alarme ausfallen oder Fernzugriff deaktiviert wird.
Auch die bundesstaatliche und bundesweite Reaktion zeigt, dass Cybersecurity in der Wasserbranche inzwischen nicht mehr nur als „IT-Thema“ behandelt wird. Die EPA nennt für das Fiskaljahr 2025 mehr als 900 identifizierte Schwachstellen in über 650 Wassersystemen und die Unterstützung beim Entfernen von etwa 700 davon in mehr als 500 Versorgern. Außerdem habe die Behörde mehr als 710 Cybersecurity-Risikoanalysen durchgeführt und rund 15.900 Versorger direkt technisch unterstützt. Parallel verweist die Meldung darauf, dass die Behörden untersuchen, ob bei früheren Angriffen Akteure mit Bezug zu Iran beteiligt waren – eine öffentliche Zuschreibung zu Colorado wurde jedoch in dem konkreten Bericht nicht geliefert. Entsprechend bleibt auch die Frage nach einer möglichen Verbindung zur breiteren Serie offen, während die Sicherheitsmaßnahmen an den betroffenen Standorten nachweislich bereits eingeleitet wurden.
Für Entscheider in Versorgern, aber auch für Zulieferer von Industrial-IT-Systemen ergibt sich daraus ein klarer Handlungsdruck: Wer Pumpen- und Ventilsteuerungen in eine digitale Zugriffswelt integriert, muss die Sicherheitsannahmen neu justieren. Praktisch heißt das häufig, PLCs nicht direkt dem Internet auszusetzen, Segmentierung konsequent umzusetzen und die Authentifizierung sowie Zugriffskontrollen so zu gestalten, dass ein kompromittiertes Konto nicht automatisch zum Steuerzugriff führt. Wenn darüber hinaus Alarm- und Monitoringfunktionen gezielt deaktiviert werden können, muss auch der Betriebsablauf für den „Degradationsmodus“ vorbereitet sein: also, wie schnell Teams Umschaltungen auf Backup- oder manuelle Verfahren umsetzen, wie nachvollziehbar Änderungen an Konfigurationen sind und wie zuverlässig Logdaten bei Störungen ausgewertet werden.
Der politische Kontext spielt in der öffentlichen Debatte ebenfalls eine Rolle, ohne die technische Bewertung zu ersetzen. In Bezug auf die zuvor diskutierten Angriffe auf Wassersysteme in Minnesota hat US-Präsident Donald Trump während eines Kabinettsmeetings laut Quelle iranbezogene Vorwürfe zurückgewiesen („They blame it on Iran. I don’t think so“). Gleichzeitig bleibt das zentrale Sicherheitsproblem davon unabhängig: Selbst wenn die Herkunft einzelner Akteure strittig oder erst Gegenstand weiterer Ermittlungen ist, bleibt die angreifbare Oberfläche bestehen, sobald Fernzugriff, schlechte Segmentierung oder schwache Authentifizierung im OT-Betrieb zusammenkommen. Für Unternehmen bedeutet das, dass „Attribution“ allein nicht genügt – entscheidend ist, ob Architektur, Betriebskonzept und Monitoring die Auswirkungen eines kompromittierten Zugriffs begrenzen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriffe auf US-Wasserversorger: Colorado meldet Manipulationen an Leittechnik" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriffe auf US-Wasserversorger: Colorado meldet Manipulationen an Leittechnik" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriffe auf US-Wasserversorger: Colorado meldet Manipulationen an Leittechnik« bei Google Deutschland suchen, bei Bing oder Google News!