


LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine aktualisierte MacSync-Malware identifiziert, die auf macOS-Nutzer zielt. Die Schadsoftware ist darauf ausgelegt, Zugangsdaten, Dokumente und Informationen aus Krypto-Wallets abzugreifen. Neben einem Infostealer bringt sie eine Backdoor mit, die sich als Finder-Prozess tarnen kann. Apple reagiert mit neuen XProtect-Erkennungen, während parallel eine rechtliche Auseinandersetzung um iCloud-Verschlüsselung weiterläuft.
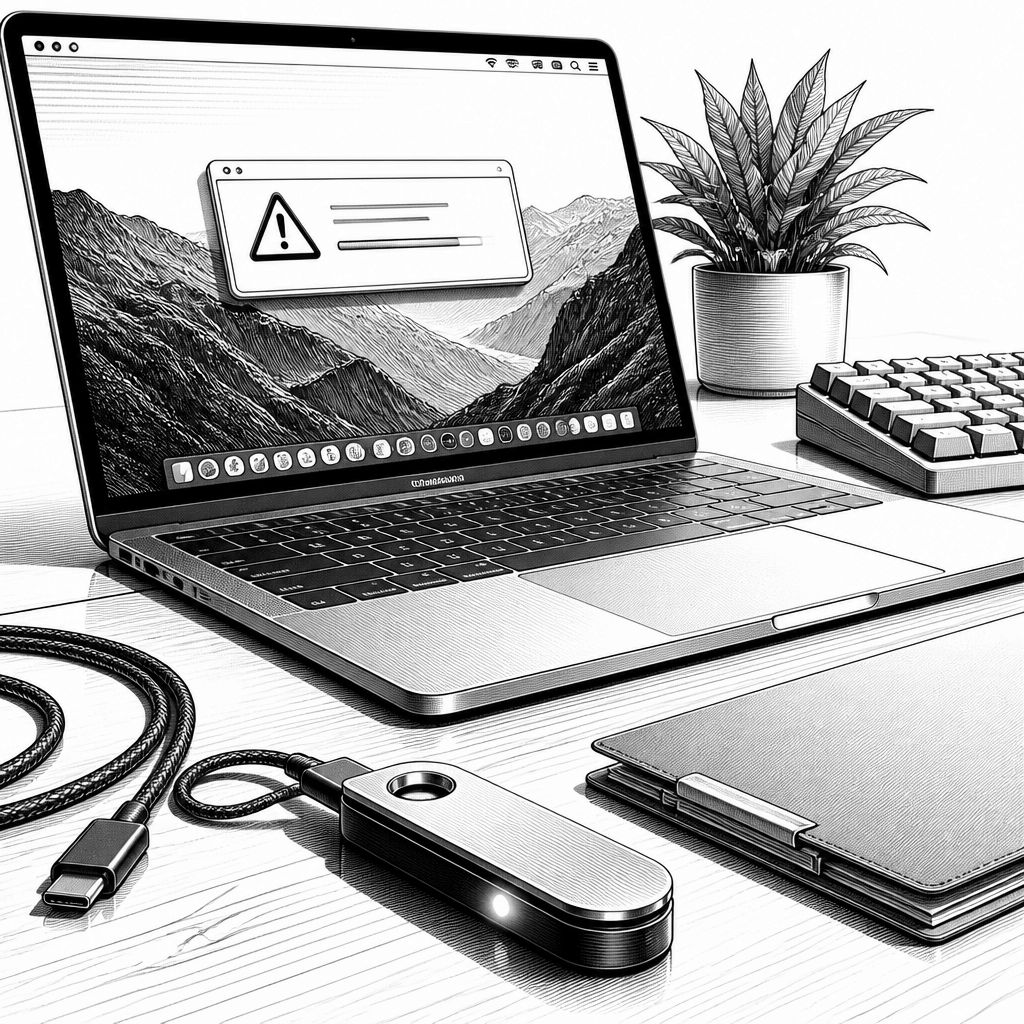
MacSync zeigt erneut, dass sich Krypto-Angriffe nicht auf eine einzelne Plattform beschränken. Laut den im September 2026 veröffentlichten Erkenntnissen von Kaspersky richtet sich die Schadsoftware speziell an macOS-Nutzer und zielt auf Daten ab, die im Alltag und im Wallet-Umfeld schnell „privat genug“ wirken: Zugangsdaten, persönliche Dokumente sowie Bestände bzw. relevante Informationen aus Kryptowährungs-Wallets. Dass die Forscher dabei von einem Derivat der AMOS-Malware-Familie sprechen und die Ursprünge in die Jahre 2024 und 2025 verorten, hilft für die Einordnung: MacSync ist weniger ein Zufallsfund als vielmehr eine weiterentwickelte Angriffsvorlage, die bereits bewährt war und nun an Apple-spezifische Spuren angepasst wird.
Technisch beginnt die Infektionskette in vielen Fällen mit einer Schaddatei, die als legitime Applikation getarnt ist. In anderen Fällen wird der Einstieg über scheinbar harmlose iCloud-Kalendereinträge im.ics-Format beschrieben. Sobald MacSync Fuß fasst, installiert es gleich zwei Funktionsblöcke: einen Infostealer, der Browserdaten, Inhalte aus dem Telegram-Messenger, Keychain-Passwörter sowie Informationen aus Krypto-Wallets sammelt, und eine Backdoor, die sich im System als Finder-Prozess tarnt. Für die Praxis ist genau diese Kombination entscheidend, weil die Angreifer damit sowohl Daten aus dem Nutzerkontext extrahieren als auch später weiter steuern können.
Besonders sicherheitsrelevant ist das genannte Vorgehen bei Hardware-Wallets. Die Malware soll in der Lage sein, eine Ledger-App durch einen manipulierten Klon zu ersetzen, um direkten Zugriff auf Hardware-Wallets zu erlangen. In Verbindung mit der beschriebenen Tarnung als Finder-Prozess entsteht ein Muster, das typische Schutzmechanismen ausnutzt: Nutzer vertrauen dem Dateimanager-Funktionsrahmen und gehen bei Wallet-Apps häufig davon aus, dass sie stärker abgeschottet sind als allgemeine Browser- oder Dokumentdaten. Kaspersky betont in diesem Kontext die besondere Vorsicht beim Umgang mit Administrator-Passwörtern auf dem Mac; das ist weniger ein pauschaler Hinweis als ein Hinweis auf den realen Angriffsweg, bei dem erhöhte Rechte das Ersetzen von Komponenten und das Etablieren von Persistenz ermöglichen.
Auch Microsoft hat die Bedrohung in seine Dokumentation aufgenommen: Bereits im August 2026 wurden mehr als 30 Domains der MacSync-Infrastruktur zugeordnet. Für Unternehmen und Security-Teams ist diese Zahl ein praktischer Anker, weil Blocklisten, DNS-Monitoring und Proxy-Analysen daran konkretisiert werden können. Parallel dazu hat Apple ein Update für XProtect veröffentlicht, sein systemeigenes Sicherheitswerkzeug, das bekannte Bedrohungen anhand von Signaturen bzw. Regeln erkennt. Damit entsteht ein zweistufiges Bild: Während die Angreifer Infrastruktur und Einstiegspunkte weiter pflegen, wird auf der Plattformseite laufend die Erkennungsseite aktualisiert.
Im Detail nennt der Text die Version 5360, die für unterstützte macOS-Versionen bereitgestellt wurde. Diese Aktualisierung umfasst sechs neue Yara-Regeln zur Erkennung spezifischer Bedrohungen, darunter MACOS.BONZAI.NCIMA und MACOS.SHADYSHOELACE.AECRCOAR. Zusätzlich sollen sieben neue Osascript-Regeln in der Datei XPScripts.yr implementiert worden sein; Osascript-Regeln sind in diesem Kontext relevant, weil Skript-Fähigkeiten auf dem Mac häufig als Brücke für Automatisierung und potenziell auch für missbräuchliche Abläufe dienen. Auffällig ist zudem, dass laut Berichten die Version 5359 übersprungen wurde – für Anwender ist das meist ein Randdetail, für Security-Pipelines mit striktem Patch-Tracking aber ein Signal, dass Versionssprünge durchaus vorkommen.
Die Sicherheitslage ist allerdings nicht nur eine technische, sondern auch eine juristische Frage. Vor dem britischen Investigatory Powers Tribunal (IPT) geht es laut Quelle um eine Anordnung des Home Office aus dem Jahr 2025, die Apple angeblich zur Schwächung der iCloud-Verschlüsselung verpflichten sollte; in diesem Verfahren ist die inhaltliche Bewertung noch nicht abgeschlossen. Dabei fordert Apple im September 2026, dass die Regierung die Existenz dieser geheimen Anordnung offiziell anerkennt. Rechts- und Bürgerrechtsgruppen kritisieren außerdem die Informationspolitik der Regierung, insbesondere die sogenannte NCND-Strategie („Neither Confirm Nor Deny“), mit der eine Bestätigung oder Zurückweisung von Überwachungsmaßnahmen verweigert wird.
Zusätzlich beschreibt die Quelle politischen Druck im Hintergrund: Eine erste Anordnung der früheren Innenministerin Yvette Cooper sei zunächst fallen gelassen und später durch eine auf Großbritannien beschränkte Version ersetzt worden; auch hier gilt, dass die konkrete Wirkung und die gerichtliche Einordnung erst im Laufe des Verfahrens sichtbar werden. Als direkte Akteure werden US-Senatoren genannt, die am 11. September 2026 schriftlich an das Tribunal appellierten, während eine substantielle Klage von Bürgerrechtlern für Dezember 2026 angesetzt ist und eine vollständige Anhörung erst für 2027 erwartet wird. Für Teams in Unternehmen heißt das übersetzt: Neben dem Monitoring von Malware-Updates wie XProtect und den daraus abgeleiteten Schutzmaßnahmen müssen Informationssicherheit, Schlüsselmanagement und die Dokumentation der eigenen Sicherheitskonfigurationen als Daueraufgabe verstanden werden.
Praktisch sollten IT-Verantwortliche deshalb zwei Stränge parallel bearbeiten: erstens die Abwehr von konkreten Angriffswegen wie MacSync, etwa durch konsequente Aktualisierung auf die genannten XProtect-Versionen, und zweitens die Absicherung der Nutzerumgebung, weil genau dort Keychain, Wallet-Zugriffe und Skript-/Prozess-Tarnungen angreifen. Entscheidend ist nicht nur, ob ein System „Mac-typisch“ wirkt, sondern ob es auch administrativ konsequent abgesichert ist – etwa, indem Administratorrechte restriktiv vergeben und Passwort-Handling sowie App-Integrität überprüfbar gemacht werden. In der Summe zeigt MacSync damit ein Muster, das sich für die nächsten Monate wahrscheinlich nicht abschaltet: Plattform-Security und rechtliche Rahmensetzungen beeinflussen sich wechselseitig, weil sie bestimmen, wie gut Nutzerdaten in der Praxis geschützt bleiben.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "MacSync-Malware im Update-Check: macOS wird zum Krypto-Ziel" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "MacSync-Malware im Update-Check: macOS wird zum Krypto-Ziel" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »MacSync-Malware im Update-Check: macOS wird zum Krypto-Ziel« bei Google Deutschland suchen, bei Bing oder Google News!