


LONDON (IT BOLTWISE) – Die US-Behörde CISA hat drei Linux-Kernel-Sicherheitslücken in ihren KEV-Katalog „Known Exploited Vulnerabilities“ aufgenommen. Für die betroffenen CVEs nennt sie Hinweise auf eine bereits aktive Ausnutzung. Technisch reichen die Probleme von fehlerhaften Speicherzugriffen in netfilter/bridge bis zu Zustands- und Listenbehandlungsfehlern in crypto und TLS. Eine mögliche gemeinsame Angriffskette bleibt laut den vorliegenden Informationen bislang offen.
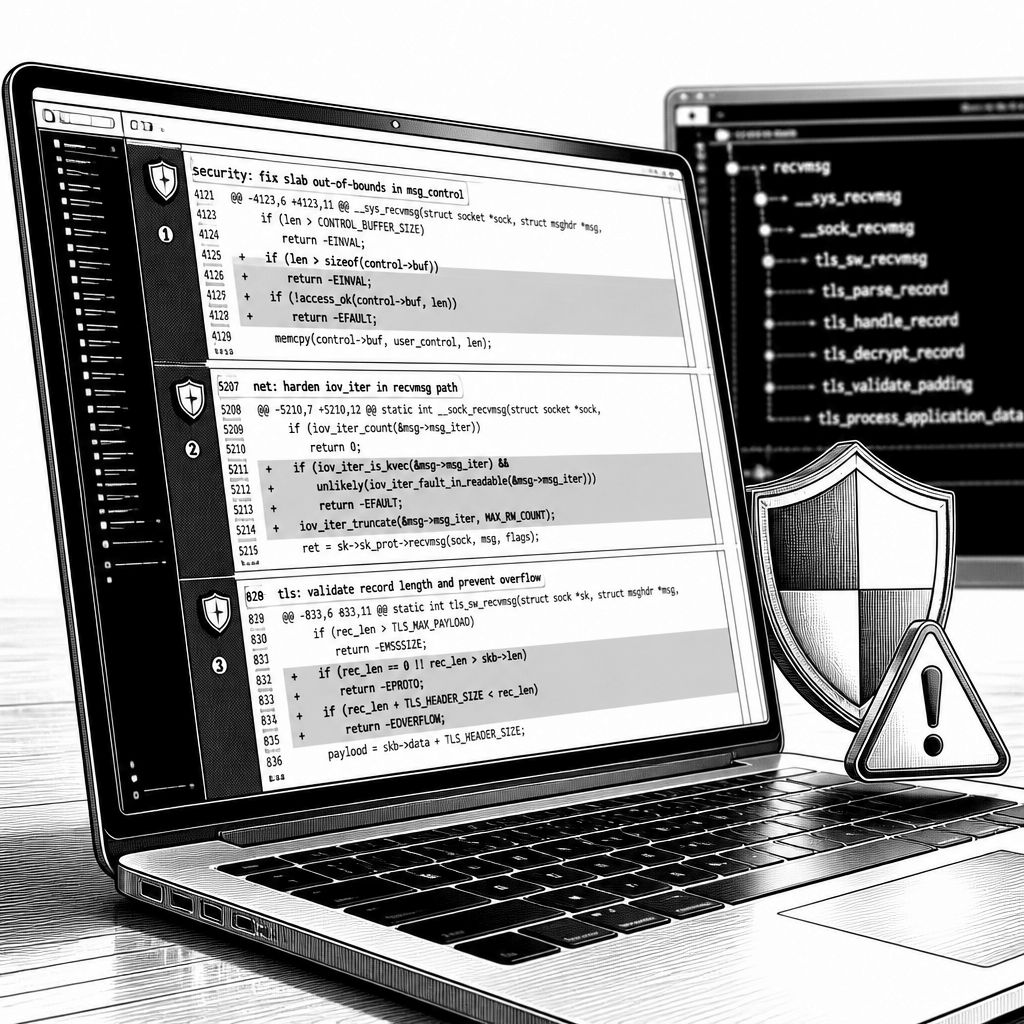
CISA hat drei Linux-Kernel-Sicherheitslücken in den Katalog „Known Exploited Vulnerabilities“ (KEV) aufgenommen. Damit rückt die Behörde genau jene Schwachstellen in den Fokus, für die eine Ausnutzung in der Praxis belegt oder zumindest als aktiv eingeschätzt wird. Betroffen sind die CVE-2026-53266, CVE-2025-39964 und CVE-2025-39682; CISA stützt die Einstufung auf Hinweise auf eine aktive Ausnutzung. Gleichzeitig fehlen bislang Details zu konkreten Angriffswegen, insbesondere dazu, ob die drei Fehler in einer gemeinsamen Angriffskette kombiniert werden.
Bei der CVE-2026-53266 dreht sich die technische Problematik um netfilter/bridge und den ebt_snat-Codepfad in ebtables. Das ebtables-SNAT-Ziel kann die ARP-Absender-Hardwareadresse optional überschreiben. In der fehlerhaften Implementierung läuft der Schreibvorgang über skb_store_bits(), ohne dass der Zielbereich zuvor zuverlässig als beschreibbar geprüft wird. Entscheidend wird das Zusammenspiel mit SKB-Fragmenten: Liegt der betroffene Bereich in einem nichtlinearen SKB-Fragment, das auf einer per „splice“ importierten Dateiseite basiert, greift skb_store_bits() direkt auf die Fragmentseite zu und kopiert die neue MAC-Adresse dorthin. Die Korrektur setzt an der Reihenfolge an und stellt sicher, dass der ARP-SHA-Bereich vor dem Lesen des ARP-Headers und vor dem Aufruf von skb_store_bits() beschreibbar gemacht wird.
Die CVE-2025-39964 betrifft den Kernel-Bereich „crypto: af_alg“. Dort geht es um die korrekte Serialisierung von Schreiboperationen auf denselben af_alg-Socket. Laut Beschreibung sind zwei gleichzeitige Schreibvorgänge auf einem Socket nicht zulässig, weil dabei die Daten unvorhersehbar vermischt werden können und der interne Socket-Zustand inkonsistent werden kann. Der Patch erweitert das Kontextmodell um ein Feld ctx->write, das die exklusive Schreibberechtigung signalisiert. Für Administratoren ist das insofern mehr als ein „Race-Condition“-Stichwort: Wenn Anwendungen oder Dienste denselben af_alg-Socket parallel ansprechen, kann ein sauberer Write-Lock direkt darüber entscheiden, ob ein Fehlerfall nur zu inkonsistenten Zuständen führt oder ob daraus im schlimmsten Fall Sicherheitsfolgen entstehen.
Noch stärker auf Interaktionslogik zwischen TLS-Entschlüsselung und Message-Verarbeitung zielt CVE-2025-39682 (tls, rx_list). Der Kernpunkt: Jeder recvmsg()-Aufruf soll entweder zusammenhängende DATA-Datensätze verarbeiten oder alternativ einen Nicht-DATA-Datensatz, ohne das Muster zu wechseln. Wechselt der Typ des nächsten Datensatzes, wird die Verarbeitungsschleife verlassen; ein bereits entschlüsselter Datensatz landet dabei in der rx_list und wartet auf den Abgriff im folgenden recvmsg()-Aufruf. Besonders relevant ist das für TLS 1.3, weil der Typ erst nach der Entschlüsselung feststeht. Zusätzlich wird die Einordnung noch durch Zero-Copy-Verarbeitung beeinflusst: Nach einer Zero-Copy-Entschlüsselung ist ein Einreihen in die rx_list nicht möglich, weil direkt in den Puffer des Benutzerbereichs entschlüsselt wird. In der ursprünglichen Annahme sollte deshalb auch kein Typwechsel nach einer Zero-Copy-Verarbeitung auftreten; übersehen wurde jedoch ein Sonderfall, bei dem der erste Datensatz aus der rx_list stammt und eine Länge Null hat. Die Korrektur adressiert genau die Behandlung solcher „Null-Längen“-Datensätze.
Auch wenn CISA aktuell keine Details zur konkreten Ausnutzung liefert, ist die technische Spannweite der drei CVEs aufschlussreich: Ein Speicher-/Validierungsfehler im Netzwerkpfad (CVE-2026-53266) steht neben einem Zustandsproblem in der Kernel-Kryptografie (CVE-2025-39964) und einer Verarbeitungskante in TLS 1.3, die sich aus der Kombination von Entschlüsselung, Datensatztypen und Zero-Copy ergibt (CVE-2025-39682). Genau diese Mischung ist typisch für KEV-Einträge, weil sie nicht nur einzelne „Bug-Klassen“ abdeckt, sondern zeigt, wie unterschiedlich Angriffsflächen entstehen können: über Netzwerkpakete, über Crypto-Backend-Zugriffe oder über die Semantik von Empfangsoperationen in der TLS-Implementierung. Red Hat hat zudem die Sicherheitshinweise zu allen drei Einträgen am 19. September 2026 um 2 Uhr UTC aktualisiert und dabei die aktive Ausnutzung bestätigt.
Für Unternehmen bedeutet das vor allem eines: Patch- und Validierungsprozesse müssen eng getaktet werden, weil die drei Schwachstellen unterschiedliche Codepfade betreffen. Besonders relevant sind Setups, die Netfilter/Bridge-Features nutzen, Anwendungen betreiben, die af_alg-Sockets verwenden, oder Systeme mit TLS 1.3 und empfängerseitiger Logik, die recvmsg() stark beansprucht. Da bislang keine gemeinsamen Angriffsketten beschrieben werden, sollten Teams ihre Priorisierung nicht allein auf „ein Systemkompromiss“ ausrichten, sondern die Exponierung pro Komponente prüfen: Welche Dienste terminieren TLS? Welche Workloads nutzen AF_ALG? Und wird ebtables-SNAT in der Umgebung tatsächlich eingesetzt? So lässt sich die Wahrscheinlichkeit senken, dass eine nachgelagerte Lücke über eine später entdeckte Abhängigkeit doch noch im Betrieb relevant wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CISA nimmt drei Linux-Kernel-CVEs in den KEV-Katalog auf" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CISA nimmt drei Linux-Kernel-CVEs in den KEV-Katalog auf" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CISA nimmt drei Linux-Kernel-CVEs in den KEV-Katalog auf« bei Google Deutschland suchen, bei Bing oder Google News!