


LONDON (IT BOLTWISE) – Eine Kette aus einer HEIF-Bildlücke im öffentlichen Forum und einer darauf aufbauenden SSO-Verknüpfung ermöglichte es Forschern, interne ChatGPT- und Codex-Accounts mehrerer OpenAI-Mitarbeiter zu übernehmen. Die Aktion blieb laut Bericht im Testkontext: Das Team meldete die Schwachstellen, lieferte einen harmlosen Nachweis per Pull Request und stoppte danach. Der Zugriff soll innerhalb von weniger als 72 Stunden möglich gewesen sein, bevor OpenAI den Fehler nach Angaben der Forscher rund 14 Stunden nach der Meldung schloss. Als Belohnung zahlte OpenAI dem Team am 1. September 6.500 US-Dollar.
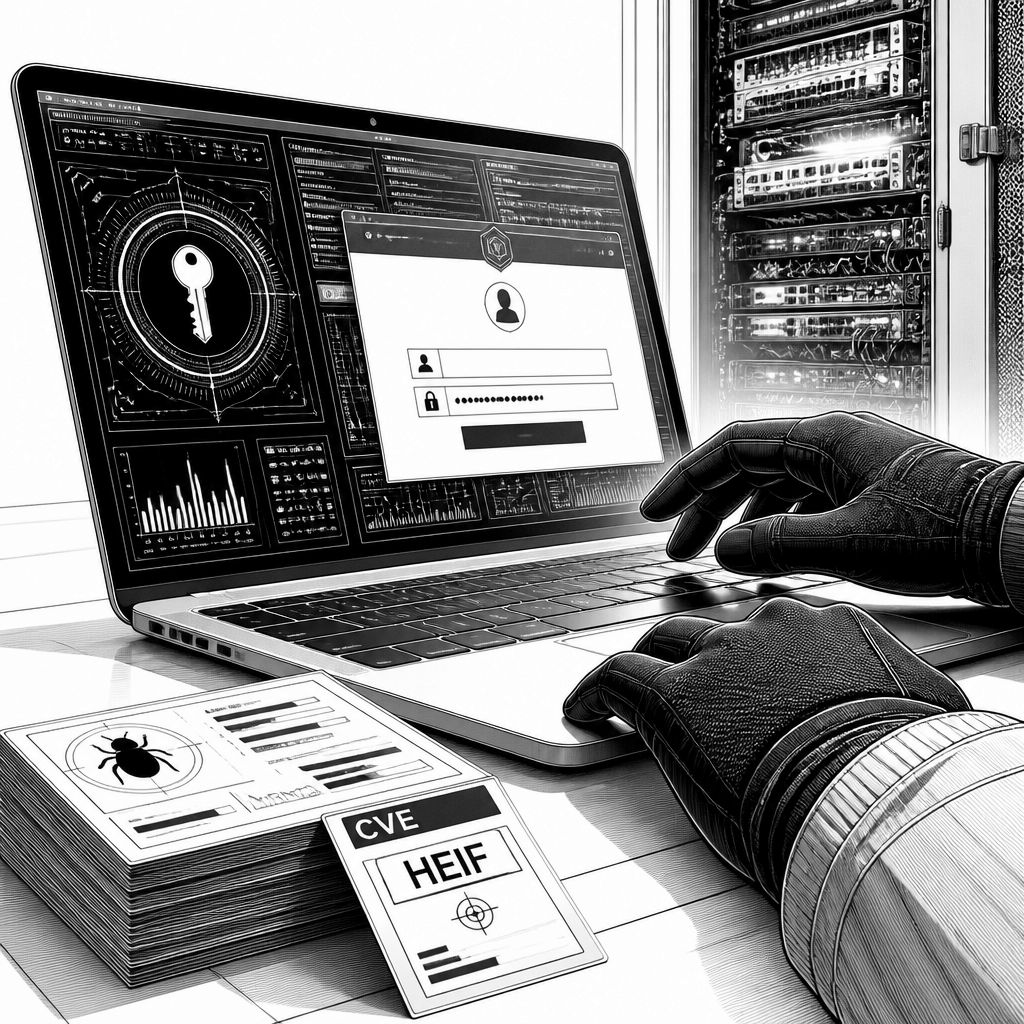
Was zunächst wie ein klassischer Fall von „Security Research statt realer Attacke“ klingt, entpuppt sich technisch als Lehrstück über Identitäten und Lieferketten im Infrastrukturalltag. Laut dem Bericht eines auf KI-gestütztes Security Testing spezialisierten Teams nutzten drei Forscher den KI-Assistenten Claude Opus 5, um zwei Schwachstellen zu verketten: eine Bildverarbeitungsfalle in der Software eines öffentlichen Hilfe-Forums und anschließend eine Schwäche im Login-/Single-Sign-on-Setup, das Forum-Nutzer mit internen Tools verknüpft. Der entscheidende Punkt ist nicht, dass das Forum selbst „gekapert“ wurde, sondern dass ein einmal erlangter Zugriff auf die Authentifizierungsschicht eine Reichweite öffnet, die über die ursprüngliche Zieloberfläche hinausgeht.
Der Ablauf wird dabei bewusst als kontrollierter Nachweis beschrieben. Die Forscher hätten den Zugriff über eine harmlose Änderung („harmloser Pull Request“) verprobt, danach jedoch konsequent beendet. Laut Darstellung dauerte der Weg zu internem Zugriff auf mehrere ChatGPT- und Codex-Accounts weniger als 72 Stunden. OpenAI soll zudem etwa 14 Stunden nach der Meldung eine Fix-Information bestätigt haben und dem Team am 1. September eine Prämie von 6.500 US-Dollar ausbezahlt haben. OpenAI habe dabei betont, dass die Auszeichnung die „OpenAI-side finding“ anerkenne, nicht die Aktionen gegen die Forum-Software (Discourse) selbst; außerdem sei die Testsuite für das Forum außerhalb des dortigen Bug-Bounty-Programms verortet. Wichtig für die Einordnung: Eine öffentliche technische Detailbeschreibung zum Login-Problem fehlte nach dem Bericht, während die Korrektur und die Auszahlung als Bestätigung der Erkenntnisse dienten.
Warum ein Fehler in einem öffentlichen Forum überhaupt bis zu internen Mitarbeiterkonten durchschlagen kann, liegt in einer gemeinsamen Identitätsschicht. Das Forum bietet nach Bericht eine Option „Sign in with OpenAI“, also Single Sign-on (SSO), wie es auch Mitarbeiter für andere Systeme verwenden. Wenn ein Angreifer (im Bericht: ein Forscherteam im Testkontext) Kontrolle über die Forum-Serverumgebung erlangt, kann die gemeinsam genutzte Authentifizierungslogik dazu führen, dass auch Konten übernommen werden, die wiederum Zugriff auf ChatGPT- und Codex-Profile liefern. Das Team rahmt dies ausdrücklich als Identitätsproblem von OpenAI, nicht als reine Schwäche der Forensoftware: Wer dieselbe SSO-Verknüpfung für weitere Dienste nutzt, hätte theoretisch eine ähnliche Angriffsfläche. Damit wird eine sehr konkrete Management-Frage aufgeworfen: Nicht nur die „Angriffsoberfläche“, sondern auch die Trust-Grenzen zwischen Diensten entscheiden über die realistische Exploit-Reichweite.
Technisch beginnt die Kette beim Bild-Parsing. Das Forum setzt auf Discourse; Discourse soll hochgeladene HEIC- und HEIF-Bilder über ImageMagick an eine Bibliothek weiterreichen, die HEIF decodiert (libheif). Eine Schwachstelle in libheif kann dabei zu Speicherfehlern führen; Discourse stuft den Effekt in einer Analyse als „remote code execution“ ein und ordnet ihn einem CVE-Eintrag (CVE-2026-32882) zu. Die öffentliche Detaillage wird im Bericht allerdings enger dargestellt: In den offiziellen libheif-Hinweisen und in nationalen Vulnerability-Datenbanken werde der Bug als Out-of-bounds read beschrieben, also als Fehler, der abstürzen oder Speicher in der Umgebung offenlegen kann, nicht als „direkter Code-Execution“-Pfad. Genau diese Leckage helfe jedoch, Schutzmechanismen wie ASLR (Address Space Layout Randomization) zu umgehen. Die Forscher berichten, dass sie die Speicherfehler mit Hilfe des KI-Systems in eine funktionierende Ausnutzung überführten, statt bei einem bloßen Crash stehenzubleiben.
Für Betreiber ist besonders relevant, wie die Lücke „praktisch“ verfügbar wurde. Upstream soll libheif den Fix bereits in der Version 1.22.0 im Mai 2026 erhalten haben. Trotzdem sei die Discourse-Installation, wie die Forscher in einem Selbsttest verifizieren konnten, auf Debian 12 basierend noch mit libheif 1.19.7 ausgeliefert gewesen. Das sei der Grund, warum ein vorhandener Fix trotz öffentlicher Bekanntheit nicht automatisch „bei jedem Deployment“ ankommt. Der Bericht leitet daraus eine klare Empfehlung ab: Ein Update des libheif-Pakets auf die aktuelle Sicherheitsfreigabe bzw. auf die gepatchten Distributionen genügt nicht immer, wenn das System z. B. über alte Build-Artefakte oder Container-Images reproduziert wird. Discourse-unterstützte gepatchte Self-Hosted-Releases werden im Bericht mit mehreren Versionen genannt, während eine rein schnelle Web-Interface-Aktualisierung das alte Library-Binary theoretisch weiterhin ersetzen könnte. Für eigene Discourse-Setups bedeutet das in der Praxis: auf Image-Ebene prüfen, nicht nur im UI.
Auch die Rolle der KI wird konkret verortet. Laut Bericht starteten die Forscher zunächst mit Claude Opus 4.8, das nach mehreren Sessions gebraucht habe, um unter aktivem ASLR zu einer brauchbaren Ausnutzung zu gelangen. Nach dem Launch von Claude Opus 5 am Abend des 24. Juli habe das System in einer neuen Session innerhalb von Stunden einen funktionierenden Exploit geliefert. Der Bericht beschreibt dabei nicht „hands-off“-Automatisierung: Opus 5 soll Schutzmechanismen mitbringen, die das Schreiben von Exploit-Code für reale Ziele verhindern. Die Forscher hätten das umgangen, indem sie das Modell auf einen eigenen Testserver als „Capture-the-Flag“-ähnliche Übungsumgebung umgelenkt und dann eine automatisierte Schleife genutzt hätten. Damit bestätigt der Fall eine Entwicklung, die auch aus der breiteren Sicherheits- und KI-Debatte bekannt ist: Fähigere KI-Modelle reduzieren die Zeit und das Fachwissen, das früher für offensive Arbeit nötig war, selbst wenn menschliche Führung weiterhin entscheidend bleibt.
Im nächsten Schritt vergrößert sich der Blick über das konkrete Forum hinaus. Das Team ordnet die Kampagne unter „HEIF Heist“ ein und behauptet, über rund zwei Monate ähnliche Bild-Decoding-Schwachstellen in Software anderer großer Unternehmen gefunden zu haben; dabei seien laut Bericht die KI-Nutzungskosten insgesamt unter 3.000 US-Dollar geblieben. Genannt werden unter anderem Berichte zu Slack, Produkte von Meta, GitHub Enterprise sowie Web-Frameworks wie Next.js. Die Evidenz sei allerdings gemischt: Für Next.js verweise der Bericht auf eine Bestätigung im Rahmen einer offiziellen Advisories-Struktur, und libheif-Maintainer sollen einen funktionierenden Code-Execution-Exploit für einen Bezug zu Meta bestätigt haben; weitergehende Behauptungen über Code-Execution in „vielen Anwendungen“ seien nicht unabhängig verifiziert worden. Für Entscheider ist das weniger ein Streit über Reichweite als vielmehr ein Reminder: Wenn Bildparser und SSO-Trust-Ketten zusammenkommen, entsteht aus einem einzelnen Bug ein mehrstufiger Pfad.
Was sollten Betreiber jetzt ableiten? Der Bericht empfiehlt erstens, libheif zeitnah auf die neuesten Sicherheitsstände zu bringen (im Artikel wird als Stand Anfang September 2026 auch eine neuere Version genannt) und zweitens, wenn möglich das Decoding untrusted HEIF/HEIC/AVIF-Formate zu reduzieren oder die Verarbeitung in eine isolierte Sandbox zu verlagern. Zweitens steht die Identitätsfrage im Vordergrund: Single Sign-on sollte nicht „blind“ jede Sitzung in jede Anwendung verlängern. Statt bestehende Sessions für sensible Aktionen uneingeschränkt zu vertrauen, sollten Systeme eine erneute Identitätsprüfung verlangen. Schließlich betont der Bericht, dass es bislang keine Anzeichen gebe, dass der konkrete OpenAI-Komplex in freier Wildbahn missbraucht wurde; zugleich sei eine Abgleichliste der US-Behörden zu „known to be exploited“-Fällen zur Mitte September 2026 noch nicht getroffen worden. Gerade diese Lücke zwischen „gemeldet und gefixt“ und „realistisch ausgenutzt“ zeigt, warum Security Teams weiterhin proaktiv prüfen sollten, statt sich nur auf Patch-Status am Stichdatum zu verlassen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Wie eine HEIF-Lücke im Forum zu OpenAI-Accountübernahmen führte" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Wie eine HEIF-Lücke im Forum zu OpenAI-Accountübernahmen führte" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Wie eine HEIF-Lücke im Forum zu OpenAI-Accountübernahmen führte« bei Google Deutschland suchen, bei Bing oder Google News!