


IRLAND / LONDON (IT BOLTWISE) – Die irische Datenschutzaufsicht hat gegen Google eine Geldbuße in Höhe von 403 Millionen Euro wegen Verstößen gegen die DSGVO verhängt. Betroffen sind nach der DPC-Entscheidung drei Funktionen, die Standortdaten über die Zeit hinweg unterschiedlich verarbeitet haben. Die Behörde ordnete außerdem an, die Verarbeitung innerhalb von sechs Monaten DSGVO-konform zu gestalten. Google kann die Entscheidung binnen 28 Tagen nach Zustellung anfechten.
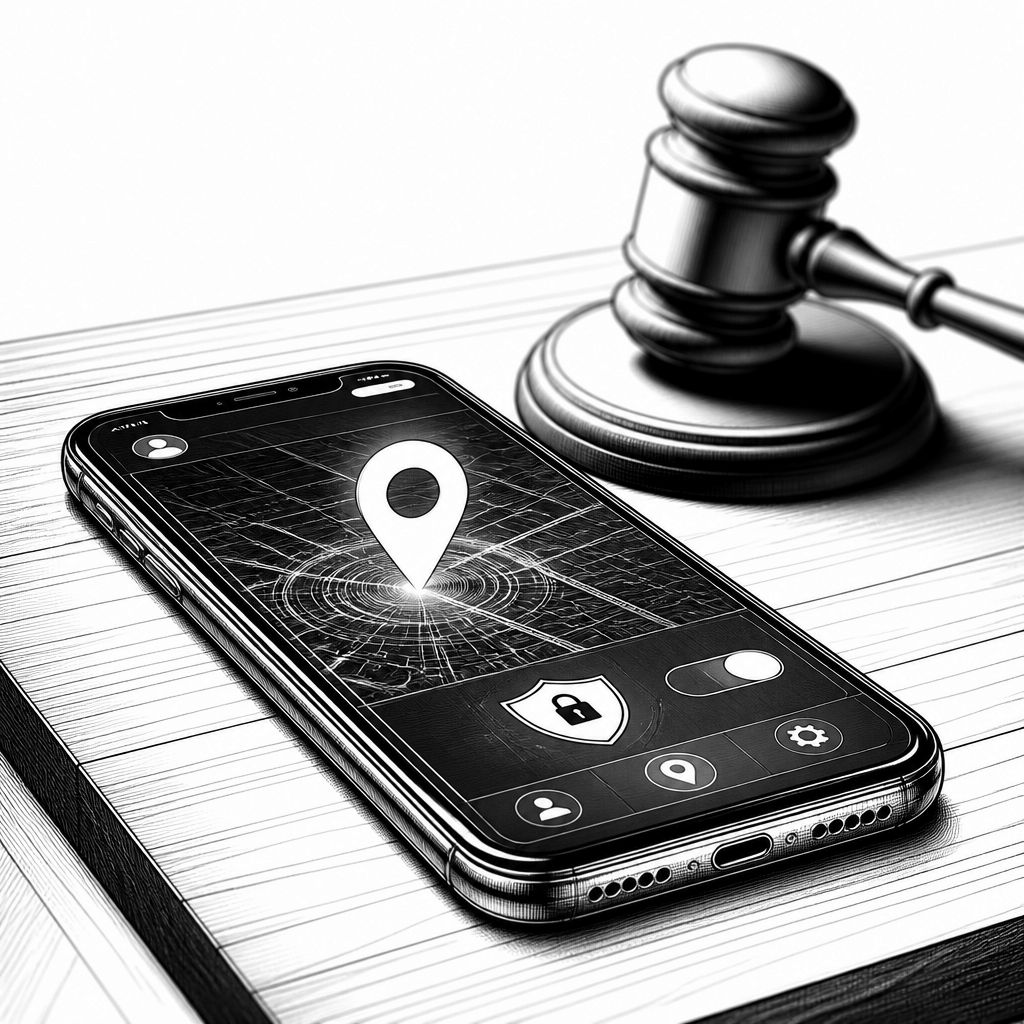
Die irische Datenschutzaufsicht hat Google zu einer Geldbuße von 403 Millionen Euro verurteilt, weil mehrere Google-Funktionen zwischen Mai 2018 und Februar 2020 Standortdaten in einer Weise verarbeitet haben, die nicht mit der DSGVO vereinbar gewesen sei. Zuständig ist die irische Data Protection Commission (DPC), weil sie als federführende Aufsicht im EU-Mechanismus für diese grenzüberschreitende Verarbeitung gilt. In der Entscheidung geht es dabei nicht nur um die Frage, ob Daten überhaupt genutzt wurden, sondern vor allem darum, ob die Verarbeitung rechtmäßig und fair war und ob Nutzer ausreichend transparent darüber informiert wurden, wie lange solche Informationen gespeichert bleiben. Die vollständige Entscheidung soll später veröffentlicht werden; die DPC macht derzeit nicht im Detail öffentlich, welche konkreten Verarbeitungsvorgänge von der Anordnung zur Nachbesserung erfasst werden.
Konkret nennt die DPC drei betroffene Produktfunktionen: „Web & App Activity“, „Location History“ und „Location Accuracy“. „Web & App Activity“ ist eine Kontoeinstellung, die bei Aktivierung eine Verarbeitung von Daten über die Aktivitäten von Nutzerinnen und Nutzern auf Google-Seiten und -Apps ermöglicht; dabei kann auch Standortinformation enthalten sein. „Location History“ erfordert dagegen ein Opt-in und speichert den Wegverlauf über signierte mobile Geräte hinweg, auch wenn die Person gerade keine Google-Dienste aktiv nutzt. „Location Accuracy“ nutzt auf Android-Rechnern eine präzisere Standortbestimmung als allein über GPS; diese Funktion ist für Android-Nutzer sowohl mit als auch ohne Google-Konto verfügbar. Für die ersten beiden Features nennt die DPC Verstöße sowohl gegen Regeln zur rechtmäßigen, fairen Verarbeitung als auch gegen die Transparenz-Anforderungen, einschließlich der Kritik, dass Google Standortdaten länger gespeichert habe als erforderlich. Für „Location Accuracy“ fällt das Bild enger aus: Hier beanstandet die Behörde vor allem Datenschutz- und Nachweispflichten, ohne den gleichen Umfang bei den Fairness- und Speicherzeit-Argumenten zu stützen.
Der Kern der regulatorischen Argumentation zielt auf Accountability und Transparenz. Laut DPC konnte Google nicht hinreichend nachweisen, dass die betreffende Verarbeitung rechtmäßig, fair und transparent war. Dadurch, so die Darstellung der Behörde, hätten Nutzerinnen und Nutzer möglicherweise nicht verstanden, dass ihre Standortdaten tatsächlich verarbeitet würden. Das ist in der Praxis relevant, weil Standortinformationen nicht nur „ein Ort“ sind, sondern Profile über Bewegungsmuster erlauben: Daraus lassen sich Interessen ableiten, und solche Signale können auch dazu genutzt werden, Werbung zu beeinflussen. Die DPC betont außerdem, dass die längere Vorhaltung der Daten den Kontrollverlust für Betroffene verschärft haben kann. Für Datenschutz-Teams in Unternehmen ist an dieser Stelle vor allem die Struktur der Kritik wichtig: Es geht nicht ausschließlich um ein einzelnes technische Feature, sondern um das Zusammenspiel aus Einwilligungslogik, Informationsumfang, Nachweisführung und Aufbewahrungsdauer über mehrere Zeiträume hinweg.
Rein wirtschaftlich betrachtet ist die Höhe der Strafe ein starkes Signal. Mit 403 Millionen Euro handelt es sich laut DPC um die vierthöchste Geldbuße, die die Behörde bislang verhängt hat. Allerdings ist die Zahlung nicht sofort fällig: Eine DPC-Strafe wird erst zahlbar, wenn ein irisches Gericht die Geldbuße bestätigt. Google kann zudem innerhalb von 28 Tagen nach Erhalt der formalen Entscheidung an das High Court appellieren. Diese Kombination aus Rechtsweg und Aufschub ist für die Marktwirkung entscheidend: Der Regulator setzt ein klares Zielbild für Compliance, während der Ausgang des gerichtlichen Prüfpfads darüber entscheidet, ob der Betrag in dieser Höhe final wirksam wird. In der Kommunikation, die der Presseberichterstattung zufolge aufgegriffen wurde, verweist Google darauf, dass der Fall um historische Richtlinien kreise, die inzwischen aktualisiert worden seien, und dass man seit 2019 die Praktiken deutlich verändert habe. Entscheidend bleibt, ob die nachträglich eingeführten Mechanismen die von der DPC monierten Nachweispunkte tatsächlich schließen; auch die DPC hat hierzu bislang keine abschließende öffentliche Bewertung abgegeben.
Spannend ist dabei der zeitliche Kontext, weil die DSGVO-Fragen im Kern an Nutzersteuerung anknüpfen. Für den Zeitraum, den die DPC geprüft hat, nennt die Quelle konkretes Material zu Auto-Delete-Optionen: Im Mai 2019 hatte Google angekündigt, dass für „Location History“ sowie „Web & App Activity“ automatische Löschkontrollen eingeführt werden. Nutzer konnten damit vorsehen, dass ihre Daten nach 3 oder 18 Monaten automatisch gelöscht werden. Im Juni 2020 wurde „18 Monate“ offenbar als Standard für „Web & App Activity“ für neue Konten gesetzt und ebenso für Nutzerinnen und Nutzer, die „Location History“ erstmals aktivieren. Später, im Dezember 2023, folgte eine weitere Änderung: Die Kartenzeitleiste (Timeline) sollte die Daten nicht mehr auf dem Gerät der Nutzer vorhalten, vielmehr wurde in der Kommunikation angekündigt, dass die Daten länger als zuvor auf Geräten bleiben; gleichzeitig wurde für Erstaktivierer bei „Location History“ offenbar standardmäßig auf 3 Monate eingestellt. Für Unternehmen zeigt dieses Muster vor allem, wie regulatorische Prüfungen oft nicht mit einem „Jetzt ist es besser“ enden, sondern die gesamte Kette betrachten: Wie wird die Option angeboten, ist sie wirklich verständlich, ist sie als Standard so gewählt, dass Nutzer die Kontrolle behalten, und kann der Anbieter die tatsächliche Fairness und Transparenz nachweisen?
Auch das Verfahren selbst ordnet sich in den breiteren Datenschutzkontext ein: Die DPC eröffnete ihre Untersuchung im Februar 2020 nach Beschwerden europäischer Verbraucherorganisationen, darunter BEUC. Diese Beschwerden wurden nach Angaben in der Vorlage bereits im November 2018 bei nationalen Datenschutzbehörden eingereicht. Die nun vorliegende Entscheidung kommt damit deutlich nach dem Start der Ermittlungen: Mehr als 6,5 Jahre vergingen zwischen der Eröffnung und der Bußgeldentscheidung. In der begleitenden Bewertung aus dem Umfeld der Verbraucherinteressen wird deshalb vor allem die zeitliche Verzögerung kritisiert: Späte Durchsetzung könne schädlich wirken, weil Betroffene in der Zwischenzeit weiter im Unklaren gelassen würden. Für IT- und Datenschutzverantwortliche heißt das: Die technische Umsetzung von Opt-ins, Datenminimierung und Aufbewahrungsfristen muss nicht nur „irgendwann“ erfolgen, sondern in der tatsächlichen Produktlaufzeit konsistent sein. Selbst wenn Systeme später angepasst werden, bleibt die regulatorische Frage, welche Anforderungen im jeweiligen Prüfzeitraum erfüllt oder verfehlt wurden.
Für die nächste Praxisphase dürfte besonders relevant sein, wie Google die DPC-Anordnung binnen der genannten sechs Monate in konkrete technische und organisatorische Maßnahmen übersetzt. Da die DPC derzeit nicht detailliert öffentlich macht, welche konkreten Verarbeitungen von der Anordnung zur DSGVO-Konformität abgedeckt sind, wird die öffentliche Wirkung vor allem über das Risiko- und Prüfprofil laufen, das aus der Entscheidung abgeleitet werden kann: Transparenznachweise müssen nachvollziehbar sein, rechtliche Grundlage und Fairness-Argumentation dürfen nicht nur intern existieren, sondern müssen sich gegenüber Aufsicht und Betroffenen widerspiegeln, und die Speicherlogik muss dem Grundsatz „so kurz wie möglich“ folgen. Gleichzeitig zeigt der Fall, wie stark Standortdaten inzwischen in der Compliance-Landschaft bewertet werden, weil sie sich sowohl für Personalisierung als auch für Profilbildung eignen und damit im Datenschutzrecht besonders schnell in den Fokus geraten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "GDPR-Strafe gegen Google: 403 Mio. Euro wegen Standortdaten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "GDPR-Strafe gegen Google: 403 Mio. Euro wegen Standortdaten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »GDPR-Strafe gegen Google: 403 Mio. Euro wegen Standortdaten« bei Google Deutschland suchen, bei Bing oder Google News!