


LONDON (IT BOLTWISE) – Laut Netskope haben betrügerische Google-Ads Nutzer mit einer Softwarefalle konfrontiert, die Bildschirme auf Windows- und macOS-Geräten „einfriert“ und zu einem Anruf in ein Fake-Callcenter drängt. Die Anzeigen waren in mehreren Kategorien von Websites eingebettet, von Karten- und Wetterseiten bis zu Immobilien- und Sportangeboten. Sicherheitsforscher berichten, dass in einem Beobachtungszeitraum von 619 betroffenen Kundenorganisationen niemand tatsächlich in die Masche geriet, weil die Inhalte blockiert wurden. Entscheidend ist: In der Regel lässt sich das „Verriegelungs“-Gefühl beenden, ohne den Rechner neu zu starten.
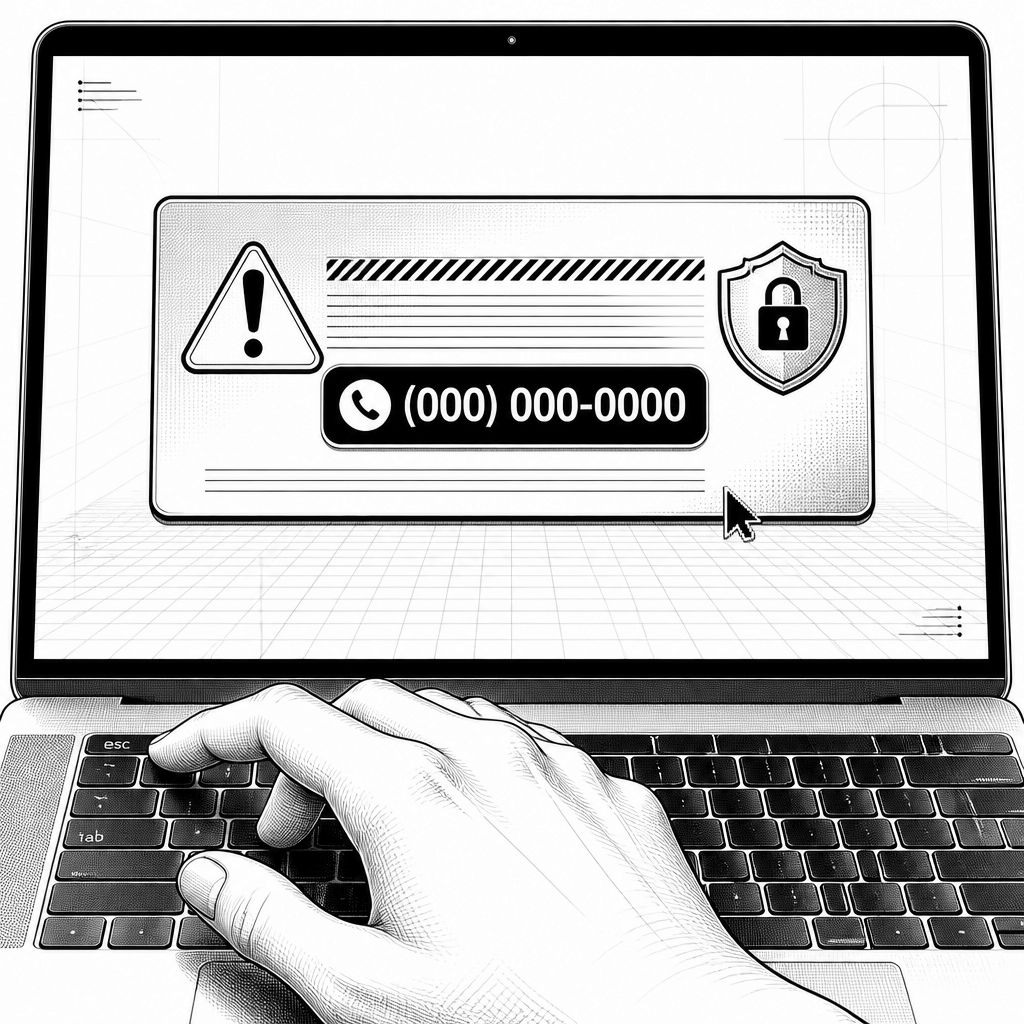
Was zunächst wie ein weiterer Klick auf eine scheinbar harmlose Werbung wirkt, kann in der Praxis zu einer echten Stressprobe werden. In einem aktuellen Fall beschreiben Sicherheitsforscher eine besonders wirkungsvolle Tech-Support-Betrugsmasche, die über manipulierte Anzeigen (malvertising) in den Browser gelangt. Betroffene sehen auf Windows- wie auf macOS-Systemen eine Warn-„Benachrichtigung“, die den Bildschirm quasi übernimmt und den Nutzer dazu drängt, eine Nummer auf der Seite anzurufen. Laut Netskope handelt es sich dabei mutmaßlich um eine gezielte Social-Engineering-Kampagne, die den Eindruck einer „kaputten“ Maschine erzeugt, ohne dass das Gerät tatsächlich gesperrt ist.
Technisch setzen die Angreifer auf eine Kettenwirkung aus Sichtbarkeit, Verdeckung und zeitkritischem Druck. Die betrügerischen Anzeigen erschienen den Angaben zufolge auf vielen stark frequentierten Website-Typen, darunter Karten-, Wetter-, Immobilien-, Dokumenthosting- und Sportseiten. In dem Zeitraum vom 31. August bis 14. September beobachtete Netskope, dass Nutzer aus 619 Kundenorganisationen auf die schädlichen Anzeigen klickten. Knapp 62 % der Organisationen befanden sich in den USA, während Japan und Australien die Plätze 2 und 3 belegten. Entscheidend für die Einordnung: Netskope sieht nach eigener Darstellung nur einen kleinen Ausschnitt des Internetverkehrs, weshalb die Zahl der tatsächlich exponierten Personen vermutlich deutlich höher liegt. Insgesamt identifizierten die Forscher mehr als 250 Google-Ads-Kampagnen-IDs, die auf mindestens 284 legitimen Publisher-Seiten auftauchten.
Der „Locker“-Effekt entsteht dabei nicht über klassische Malware, die das System direkt übernimmt, sondern über einen orchestrierten Browser-Zustand. Laut Netskope verwandelt sich der normale Anzeigenaufruf in eine Browser-Ansicht, die so reagiert, als würde der Rechner vom Browser aus „festhängen“. Die sichtbaren Zeichen umfassen eine Vollbild-„Warnung“, das Ausblenden relevanter Bedienelemente sowie eine spürbare Verzögerung: Die Cursorbewegung wird aus dem gewohnten Kontext herausgenommen, typische Exit-Mechanismen wirken deaktiviert und die Browser-Performance sinkt. Nutzer erleben zudem Geräusche und auffällige Seitenverzögerungen, die den Eindruck stützen sollen, es liege ernsthaft ein technisches Problem vor. Um Erkennungssysteme auszutricksen, wird die Warnlogik nach Beschreibung der Forscher nur nach einer Mausbewegung eingeblendet; zudem seien Teile verschlüsselt, erst zur Laufzeit entschlüsselt und anschließend im Browser-Speicher bereitgestellt. Genau diese Kombination, so die Argumentation, macht es für viele Endpoint-Sicherheitslösungen und möglicherweise auch für Filter im Werbeumfeld schwer, die schädliche Logik zuverlässig vor dem Ausspielen zu erkennen.
Bemerkenswert ist außerdem, dass die Auslösung und Darstellung geräteabhängig wirkt: Je nachdem, ob ein Zielsystem Windows oder macOS nutzt, sehen Nutzer offenbar unterschiedliche Varianten der Warnoberfläche. Auch der Kontext bleibt dabei im Sinne des Angriffs kontrolliert: Die Browser-Adresszeile taucht nicht mehr wie gewohnt auf, Tasteneingaben wie Escape sowie andere Tasten sind laut Beschreibung häufig deaktiviert, und selbst das Schließen-„Versuch“-Verhalten führt dazu, dass die Betrugsseite aktualisiert wird. Genau hier liegt die psychologische Komponente der Kampagne: Sie reduziert die Wahrscheinlichkeit, dass Nutzer die Situation methodisch prüfen, und verschiebt die Entscheidung hin zu „sofort handeln“. Google äußerte sich laut Quelle mit dem Satz „We have zero tolerance for scams, “ und kündigte an, die Kampagnen zu untersuchen sowie gegen Konten vorzugehen, die gegen Richtlinien verstoßen. Gleichzeitig fehlt in den vorliegenden Angaben eine konkrete Erklärung, warum die Werbe-Scanner die Kampagne in dieser Phase nicht herausgefiltert haben oder ob die Anzeigen bereits vollständig entfernt wurden.
Für die Praxis ist jedoch nicht nur die technische Herleitung wichtig, sondern ein klarer Exit-Plan. Auch wenn viele Mechanismen wirken, als sei das Fenster nicht mehr kontrollierbar: Laut Netskope ist das Gerät nicht wirklich „locked“, und Nutzer können das Fenster in der Regel beenden. Auf Windows-Systemen empfehlen die Angaben, Escape zu drücken und die Taste mehrere Sekunden gedrückt zu halten; dadurch soll der Browser aus dem Vollbildmodus gehen und die Tastatur-Sperre lösen. Alternativ lässt sich laut Beschreibung der Windows Task-Manager über „Strg + Umschalt + Esc“ öffnen und der Browser-Prozess beenden. Auf macOS wird Escape mit „cmd-option-escape“ adressiert. Danach können Nutzer den Browser in vielen Fällen wieder öffnen, ohne die vorherige Sitzung wiederherstellen zu müssen.
Wichtig ist außerdem die Konsequenz für jeden, der im Umfeld informell hilft: Seriöse Unternehmen raten in solchen Situationen nicht dazu, eine Telefonnummer anzurufen. Unter keinen Umständen sollten Betroffene die Nummer aus der Warnoberfläche wählen, weil der nächste Schritt häufig in Richtung Bezahlung, Fernzugriff oder das Abgreifen persönlicher Daten führt. Für Unternehmen und IT-Verantwortliche ergibt sich daraus eine zweite Ebene der Prävention: Nicht nur technische Schutzmaßnahmen wie Browserschutz, DNS-Filtering und Endpoint-Regeln zählen, sondern auch die betriebliche Kommunikationskultur. Wenn Mitarbeitende in Stresssituationen wissen, dass ein „Vollbild-Alarm“ im Browser zunächst manuell beendet werden kann, sinkt das Risiko, dass Social-Engineering-Ketten aus Werbeanzeigen heraus durchgestellt werden. So werden aus einzelnen Sicherheitsvorfällen weniger „Erfolgsgeschichten“ für Betrüger – und mehr Routine in der Reaktion innerhalb der eigenen Teams.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Google-Ads liefern Tech-Support-„Locker“ für Windows und macOS" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Google-Ads liefern Tech-Support-„Locker“ für Windows und macOS" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Google-Ads liefern Tech-Support-„Locker“ für Windows und macOS« bei Google Deutschland suchen, bei Bing oder Google News!