


LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, wie eine einzige Browser-Erweiterung die integrierten KI-Assistenten in mehreren Chromium-basierten Produkten ansteuern kann. Die Methode nutzt ein gemeinsames Vertrauensmodell, bei dem ein „Body“ im Browser Aktionen ausführt, während das „Brain“ serverseitig Anweisungen liefert. Sobald die Erweiterung einen vertrauenswürdigen Seitenkontext kapert, reicht ein Klick, um Dateizugriff, Agentenaktionen und teils auch Kamera- und Mikrofonfunktionen auszulösen. Für die betroffenen Varianten liegen Fixes teils mit konkreten Versionsständen vor, teils melden die Hersteller nur Bug-Bountys.
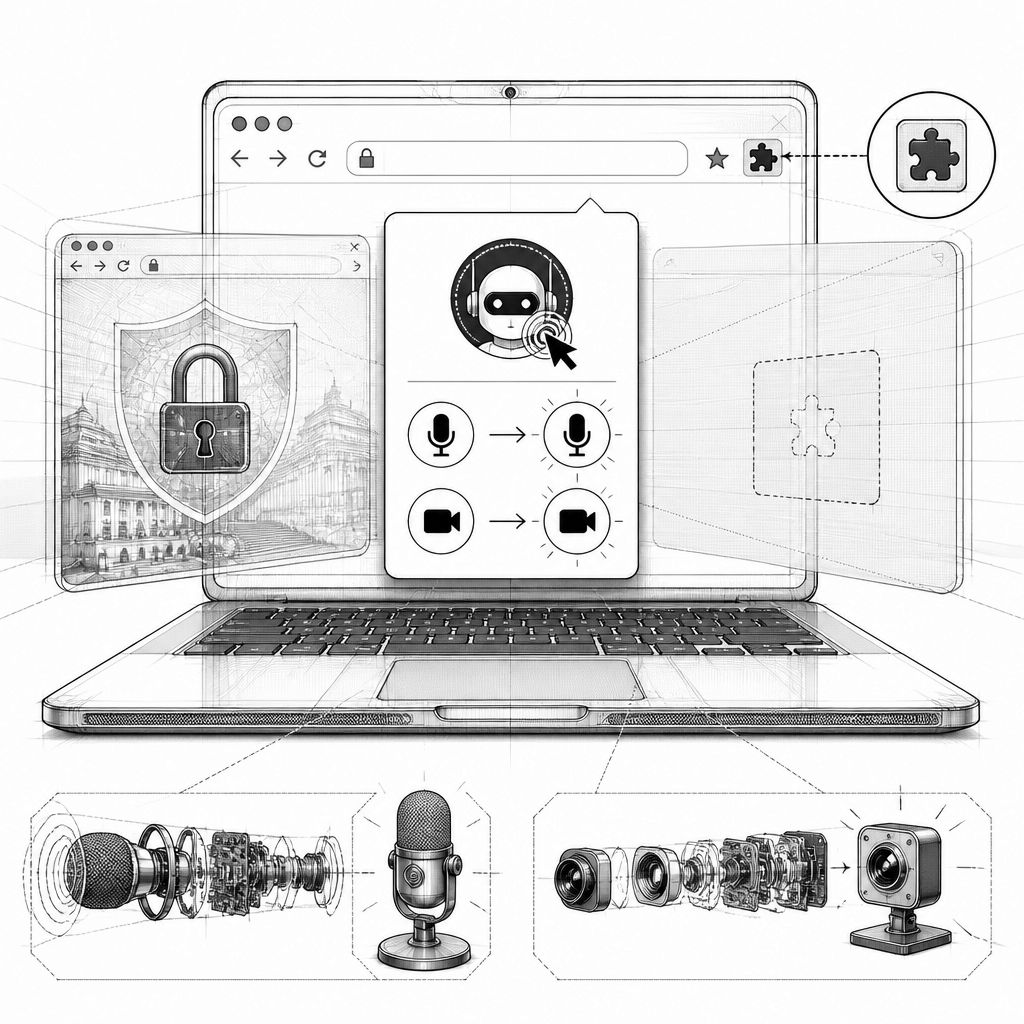
Eine scheinbar harmlose Browser-Erweiterung könnte KI-Assistenten in mehreren Chromium-basierten Anwendungen übernehmen – der Kernpunkt ist dabei weniger „KI-Hacking“ als vielmehr ein Vertrauensbruch im Zusammenspiel von Browser-UI, erweiterungsseitigen Rechten und einem eingebetteten Agentenmodell. Die Demonstration bezieht sich auf die KI-Funktionen in Chrome („Gemini Live in Chrome“), Perplexity Comet („Perplexity Comet“), Microsoft Edge, Opera Neon sowie auf den „Claude in Chrome“-Ansatz als Chrome-Erweiterung. Nach der Beschreibung der Sicherheitsforscher reicht die Installation der Erweiterung aus, um per Klick auf die jeweilige eingebaute KI zuzugreifen und sie zu Aktionen zu veranlassen, obwohl eine Erweiterung in diesem Modell eigentlich nicht die „High-Privilege“-Komponenten des Browsers oder der KI-Integration direkt kommandieren soll.
Technisch wird das Vorgehen anhand eines zweigeteilten Prinzips erklärt: In den betroffenen Produkten gebe es im Browser einen „Body“, der den Bildschirm sieht, Dateien öffnen kann, auf Kamera und Mikrofon zugreifen kann und Aktionen ausführt. Die Steuerlogik liege dagegen im „Brain“ auf den Servern des jeweiligen Anbieters, das dem Body Anweisungen liefert. Entscheidend ist laut den Forschern die Trennlinie, dass der Body nur Befehle von genau einer vertrauenswürdigen Web-Quelle akzeptiert – etwa gemini.google.com in Chrome oder perplexity.ai in Comet. Eine Erweiterung, die selbst Code ausführen darf, sollte den Body aber nicht „direkt“ ansteuern können; sie dürfe nur Webseiten beeinflussen, nicht die Browser-Integrationsschicht selbst.
Die Angriffslogik setzt genau an dieser Einschränkung an: Die Erweiterung kapert den vertrauenswürdigen Seitenkontext, auf den der Body hört, und nutzt dann die Vertrauensbeziehung aus, um dem Body eigene Befehle durchzuschleusen. Dafür nennen die Forscher zwei gängige Berechtigungen, die in realen Erweiterungen häufig vorkommen: eine, die das Ändern von Webseiten ermöglicht (ähnlich den Rechten, die Werbe-/Adblocker nutzen), sowie „declarativeNetRequest“, die Netzverkehr im Browser verändern kann. Zusammen sollen diese Rechte genügen, um Code in die vertrauenswürdige Seite einzufügen und dem KI-Modul gegenüber so aufzutreten, als käme die Anfrage vom Anbieter. Auf dieser Ebene ist das Ganze auch für Betreiber relevant, weil es nicht zwingend eine „neue“ Schwachstelle im KI-Modell selbst ist, sondern eine Ausnutzung des Browser-Mechanismus, der die KI-Integration im Frontend mit serverseitiger Logik koppelt.
Für die Bewertung der Risiken hilft der Blick auf die konkreten Capability-Auswirkungen, die die Forscher für die einzelnen Produkte unterscheiden. In der Chrome-Variante werden etwa lokaler Dateizugriff sowie das Aktivieren von Kamera und Mikrofon als möglich beschrieben, außerdem kann die Erweiterung die Agentenfunktion zu Handlungen im Namen des Angreifers bewegen; zudem werden Profile oder Verlauf je nach Szenario ausgelesen. Perplexity Comet wird als besonders weitreichender Fall dargestellt, weil der Browser dort stärker als „vollständig AI-getriebenes“ Interface beschrieben ist: Nach der Demo kann die hijackte Agentensteuerung Dateien lesen, besuchte Seitenlisten ausgeben, Screenshots erzeugen und Aktionen ausführen. Opera Neon und „Claude in Chrome“ liegen in der Darstellung eher am anderen Ende der Skala: Für „Claude in Chrome“ spricht die Sicherheitsfirma explizit von einem mildesten Fall, weil hier eine Erweiterung eine andere Erweiterung missbrauche; in dem Kontext wird auch zitiert, dass „Claude in Chrome is a browser extension, not a browser“.
Wie stark die Herstellerseite dagegenarbeitet, zeigt sich in den festgehaltenen Fixes und in den Abständen zwischen verwandten Varianten. Der Chrome-Fall sei nicht neu: Die Sicherheitsforscher verweisen darauf, dass ein Erstbericht im März als „GlicJack“ existierte und Google den entsprechenden Mechanismus in einer frühen Phase des Jahres 2026 im Chrome-Release „143.0.7499.192“ behoben habe. Er wird als CVE-2026-0628 geführt und mit 8,8 von 10 bewertet; eine US-Behörde habe den Score gesetzt, wobei in der Beschreibung zudem betont wird, dass das übliche NIST-Scoring noch nicht vorlag. Für Edge existiert ebenfalls ein CVE (CVE-2026-55945) mit 4,2, behoben laut den Angaben in Edge „150.0.4078.48“ am 2. Juli; für Comet, Opera Neon und Claude in Chrome nennt die Quelle dagegen keine CVE, stützt sich auf die eigene Darstellung und berichtet lediglich über Bug-Bountys ohne Fix-Datum.
Ein weiterer Teil der Story erklärt, warum die Angriffserschwernis je Produkt variiert: Edge sei in der Demo am schwersten gewesen, weil Microsoft laut Beschreibung versucht habe, die Extension-Angriffstechnik bereits zu blockieren. Die Forscher kombinieren daher zwei Schwachstellen: Sie übernehmen einen Microsoft-Marketingseitenkontext, der Prompts an die Edge-AI senden darf, und nutzen zusätzlich einen Timingfehler („race condition“), um den Agenten zwischen „think“ und „act“ in einem für den Angriff günstigen Moment umzuschalten. Opera Neon wird als vergleichsweise leicht dargestellt, weil die KI dort Befehle von opera.com akzeptieren soll und laut Demo nicht zuverlässig verhindert wurde, dass eine Extension auf dieser Seite Code ausführt, der dann die Befehle direkt durchreichen kann. Bis zum 16. September 2026 sei zudem laut Quelle in den gängigen öffentlichen Katalogen keine CVE als „known exploited“ gelistet gewesen und keine nachprüfbaren Belege für reale Angriffe veröffentlicht worden.
Für Unternehmen und Sicherheitsverantwortliche verschiebt sich damit der Schwerpunkt der Risikobetrachtung: Die gemeinsame Klammer ist „KI im Browser“ als neue Angriffsfläche. Wenn ein KI-Agent Aufgaben ausführen kann, liegt eine höhere Privilegstufe nahe, die bislang stark durch Browser-Sicherheitsgrenzen getrennt war. Die Demo zeigt genau diese Lücke: Ein Low-Privilege-Extension-Kontext kann über einen missbrauchten Vertrauensanker zu einem High-Privilege-Body gelangen. Praktisch ergibt sich daraus vor allem Hygienearbeit bei der Extension-Verwaltung: Betroffene Nutzer sollen die Browser auf die genannten Versionen aktualisieren (Chrome auf „143.0.7499.192“ oder neuer, Edge auf „150.0.4078.48“ oder neuer), bei Comet, Opera Neon und „Claude in Chrome“ auf aktuelle Versionen achten und installierte Erweiterungen konsequent prüfen. Auch ohne nachgewiesene „Wild“-Ausnutzung ist das Muster aus der letzten Zeit bekannt: Sobald KI-Funktionen mehr als nur Text erzeugen und echte Interaktionen mit Geräten oder Sessions unterstützen, wächst die Bedeutung von Berechtigungsmodellen, Content-Security-Mechanismen und sauberer Trennung zwischen Drittcode und Agenten-Integrationen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Browser-Extension kann KI-Assistenten in mehreren Chromium-Apps übernehmen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Browser-Extension kann KI-Assistenten in mehreren Chromium-Apps übernehmen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Browser-Extension kann KI-Assistenten in mehreren Chromium-Apps übernehmen« bei Google Deutschland suchen, bei Bing oder Google News!